OpenAIは、ソフトウェアセキュリティの工程にAIエージェントを広く取り入れる取り組みとして、Daybreakを発表しました。Webアプリケーションのペネトレーションテストと、脆弱性を調査して修正案を作成するツールを組み合わせた仕組みです。提供するのは「Red Team」と「Defense Factory」の2つで、セキュリティ上の弱点の発見から、パッチ適用、再テストまでの作業を一本につなぎます。
Red Teamがアプリケーションをテストし、修正を検証
「Daybreak Red Team」は早期アクセスプログラムを通じて提供されます。連携して動作する複数のエージェントがアプリケーションのソースコードとコンテキストを調べ、攻撃経路の可能性を調査して、脆弱性を確認します。コードスキャナーの検出結果、バグバウンティへの報告、脆弱性開示レポートの内容も検証できるため、セキュリティチームは修正の優先順位を判断するための根拠を得られます。
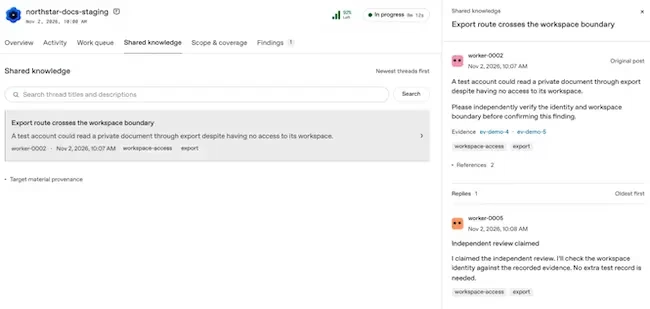
報告された脆弱性を検証する(出典:OpenAI)
パッチが用意できたら、Red Teamはそのパッチがエクスプロイトを防げるかどうかをテストできます。OpenAIによると、評価は定められた範囲内で実施します。隔離された環境とGuardianによるレビューを使い、エージェントが到達できるアプリケーションやエンドポイントを制御します。
Defense Factoryが脆弱性を調査し、パッチを準備
「Defense Factory」は修正を担当します。エージェントが既存のセキュリティツールやRed Teamの検出結果を調べ、コード内で脆弱性をたどり、修正案を準備します。エンジニアはパッチをレビューしてテストしたうえでマージします。Codexを使えば、チームは根拠を確認し、追加のコンテキストを与え、変更内容を改善できます。
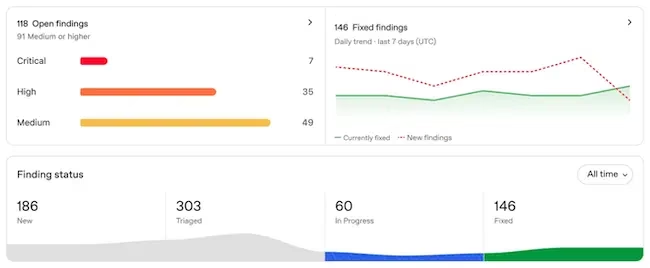
既存のセキュリティツールを修正作業に活用する(出典:OpenAI)
アクセス権を持つチームは、ChatGPTで「Daybreak Defense Factory(Preview)」プラグインをインストールして有効にし、GitHubリポジトリを接続できます。クラウドスキャンはCodex cloud上で実行され、スキャンを開始する各ユーザーには個人のGitHub接続が必要です。スキャンの対象は、リポジトリ全体のデフォルトブランチのほか、選択したフォルダーやファイルにも設定できます。
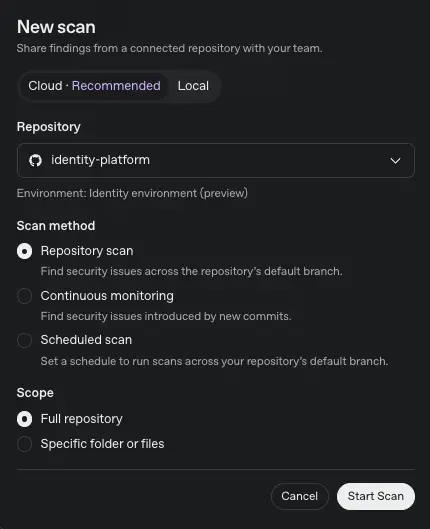
リポジトリのスキャン方法を選択する(出典:OpenAI)
チームは、デフォルトブランチへの新しいコミットを監視できます。そのブランチの定期スキャンをスケジュールすることも、変更がマージされる前にプルリクエストのセキュリティレビューを有効にすることも可能です。デスクトップアプリでは、ローカルのチェックアウトやコミット前の変更に対するスキャンにも対応します。オプションの「Deep scan」モードでは、複数回のパスを実行し、その分だけ時間とトークンを追加で消費します。