OpenAIは、AIエージェントを使ってWebアプリケーションの脆弱性をテストし、セキュリティチームによる修正の開発を支援する新たなサイバーセキュリティ製品「Daybreak」を2つ発表しました。
新製品はDaybreak Red TeamとDaybreak Defense Factoryです。同社が11月12日に開催したイベント「Cyber at the Frontier」で発表されました。Red Teamはペネトレーションテストと脆弱性の検証に重点を置き、Defense Factoryはセキュリティ上の検出事項を調査してパッチを準備します。
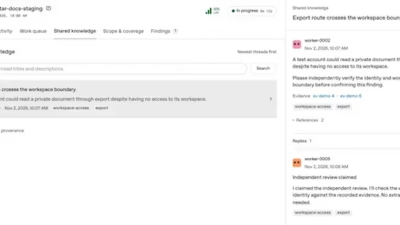
Daybreak Red Teamは、複数のAIエージェントを使ってWebアプリケーションに潜むセキュリティ上の弱点を特定し、調査します。OpenAIは「エージェントはソースコードとアプリのコンテキストを利用して攻撃経路を調査し、脆弱性を確認します」と説明しています。
この製品は、コードスキャナーによる検出結果、バグバウンティへの報告、脆弱性開示レポートの内容も調べることができます。
OpenAIによると、エージェントは隔離された環境で動作します。Guardianによるレビューがテストの範囲を厳格に管理し、エージェントがアクセスできるアプリケーションやエンドポイントを制御します。
一方のDaybreak Defense Factoryは、組織が自社のセキュリティツールで特定した脆弱性への対処を支援するよう設計されています。
OpenAIは次のように説明しています。「エージェントはコード内で脆弱性を追跡し、パッチを開発します。エンジニアは、提案されたパッチをマージ前にレビューし、テストします」
Defense Factoryは、Daybreak Red Teamやその他のセキュリティ製品の検出結果を調査できます。Wiz、Snyk、Endor Labsからの脆弱性情報のインポートにも対応しています。連携したGitHubリポジトリのスキャン、新規コミットの監視、定期的なセキュリティ評価の実施も可能です。
エンジニアは裏付けとなる証拠を確認し、Codexを使って提案されたパッチを修正したうえで、GitHubのプルリクエストのドラフトを作成できます。ただし、パッチが自動的にデプロイされることはありません。
OpenAIは現在、Daybreak Red Teamの早期アクセスの申請を受け付けています。Defense Factoryは、Daybreakへのアクセス権を持つワークスペース向けに、ChatGPTのプレビュー版プラグインとして提供されています。
翻訳元: https://www.securityweek.com/openai-unveils-daybreak-red-team-defense-factory-security-tools/