
OpenAI公式スキルに「幻のドメイン」、AIサプライチェーンのリスクが浮き彫りに
Renderへのデプロイ手順を教えるはずの指示が、誰も確認しなかった架空のドメインへトークンを送る指示になっていました。 OpenAIの公式スキルリポジトリで、前例のないサプライチェーンの脆弱性が見つかりました。 Open
Renderへのデプロイ手順を教えるはずの指示が、誰も確認しなかった架空のドメインへトークンを送る指示になっていました。 OpenAIの公式スキルリポジトリで、前例のないサプライチェーンの脆弱性が見つかりました。 Open
OpenAIは、欧州連合(EU)で提供するChatGPTとCodexの生成テキストに、不可視の透かし(ウォーターマーク)を追加する準備を進めています。 この透かしは、テキストを読んだりコピーしたりしても目に見えません。OpenAIによると、新技術textGrainはモデルの単語選択をわずかに変化させ、後から検出できる
OpenAIが、常時稼働型の新アシスタント「o」をテストしています。まだ発表されていないこの機能への言及が、一時的にオンライン上に現れました。 OpenAIは、新たな常時稼働型アシスタントを開発しているかどうかについて、肯定も否定もしていません。ただし、一部のユーザーがXで確認したところ、月額100ドルのChatGP
9月22日、OpenAIはCodexおよびChatGPT Work向けにGPT-6 SolとGPT-6 Lunaの展開を開始しました。Solは複雑なコード作成やAIがツールを段階的に使いこなすタスク向けに構築されており、Lunaは頻度が高く明確に定義されたリクエストを対象としています。通常のCha
OpenAIはGPT-6 SolおよびGPT-6 Lunaモデルの追加により、GPT-6ラインアップを拡充しました。両モデルはChatGPT WorkおよびCodexにおいて、Plus、Pro、Business、Enterprise、Eduの各ユーザーが利用可能です。FreeおよびGoユーザーはデスク
セキュリティ研究者らが、OpenAI Codexのサンドボックスから脱出する2つの手法を発見しました。そのうち1つは、Codexの最も厳格なロックダウンモードであっても、承認プロンプトを表示することも画面に何も映すこともなく、開発者のマシン上でコマンドを実行できるというものです。 Accomplish AIのOren
研究者たちは、AIコーディングエージェントがプラグインを取得・検証する仕組みを悪用することで、信頼できる承認済みバージョンを使用するようエージェントに指示していた場合でも、悪意あるコードを実行できることを突き止めました。
セキュリティ企業Hacktronの研究者らは、Claudeを使って画像処理ライブラリの脆弱性に対する実働エクスプロイトを構築し、これをOpenAIのサインインシステムにあった欠陥と組み合わせることで、従業員のChatGPTおよびCodexアカウントを乗っ取り、最終的には社内コードリポジトリへのアクセス権も獲得しました
Claude Code、Codex、GitHub Copilot、そしてGemini CLIという主要なAIコーディングエージェント4製品はいずれも、同一のゼロクリックRCE脆弱性を抱えていることが、AIRの調査で明らかになりました。この脆弱性を悪用されると、攻撃者はエージェントを実行している従業員本人と同等の権限で
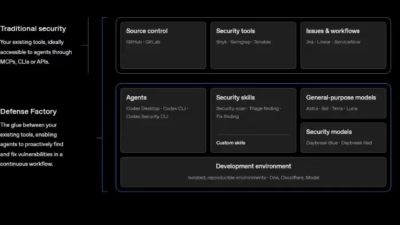
OpenAIは、エージェント駆動のアクションを重視するサイバーセキュリティ運用「ディフェンス・ファクトリー(Defense Factory)」の構想を発表しました。この取り組みは、AIシステムがますます複雑なサイバー作戦を実行する能力を身につける中で、脆弱性を継続的に発見・検証・修復・再確認することを目的として設計さ
すべての記事を読み込みました