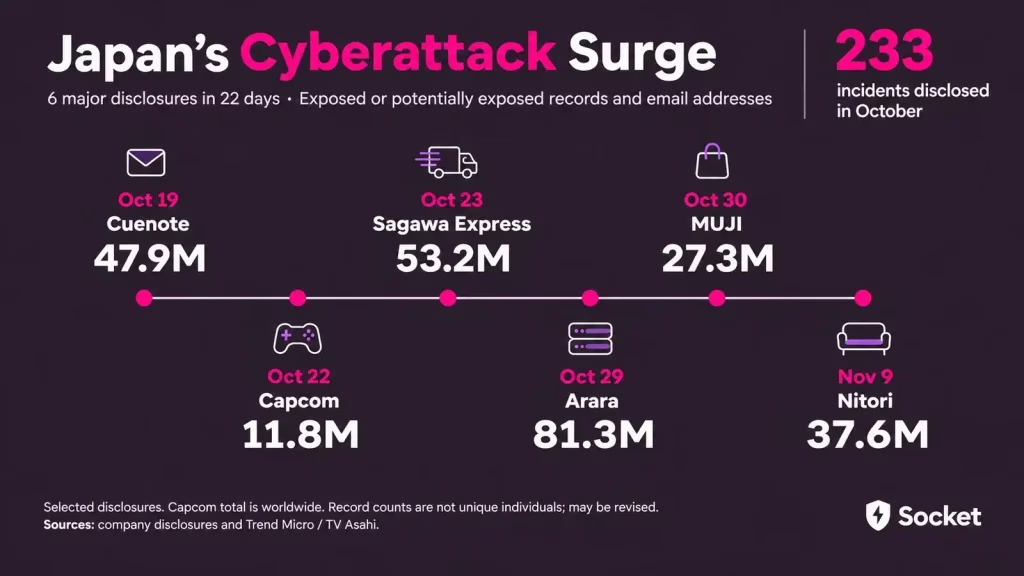
日本では2026年10月、公表されたセキュリティインシデントが233件に上り、過去の月間最多件数の約2.4倍を記録しました。研究者らは、アプリケーションのバックエンドを狙ったAI支援型の攻撃も確認しています。
クラウドセキュリティソリューション
MMリサーチ研究所の推計によると、10月に公表されたインシデントで流出した、または流出した可能性がある個人情報は1億8,500万件に達しました。これは2025年の年間報告総数の4倍近くにあたります。
うち30件のインシデントは、それぞれ100万件以上の情報に関わるものでした。この数字は固有の個人数ではなく件数であり、流出の疑いがあるものと侵害が確認されたものの両方を含みます。
過去最多のサイバー攻撃に見舞われた日本
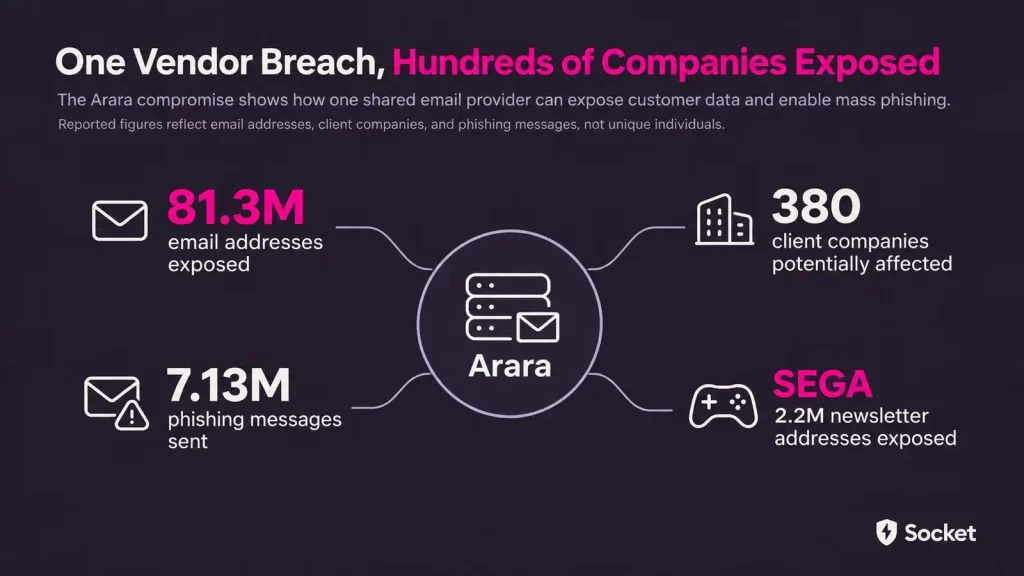
メール配信事業者のArara社は、攻撃者が約8,130万件のメールアドレスを入手したことを確認しました。法人顧客380社に影響が及ぶ可能性があります。顧客によっては、氏名、生年月日、電話番号、住所、会員情報などが流出しました。
攻撃者は同社の配信基盤も悪用し、10月28日から10月30日にかけて、クレジットカード会社をかたる不正メールを最大713万通配信しました。
Arara社は10月31日、影響を受けたサービスを停止しました。その後、SEGAも約220万件のニュースレター配信先アドレスが流出したことを公表しています。
これとは別に、Ymir LinkのメールマガジンシステムCuenote FCへの侵入では、49システムにわたる約4,790万件のメール配信データが流出しました。11月11日の続報で明らかになりました。
調査の結果、ソフトウェアの脆弱性の悪用、窃取されたセッション情報、正規のCSVエクスポート機能の悪用が確認されました。これらの要因は、セッションハイジャック と正規のアプリケーション機能が組み合わさることで、侵害後に大量のデータ抽出が可能になる実態を示しています。
Socketによると、下流の顧客企業は、自社のインフラに直接侵入された形跡がなくても、情報流出の調査を余儀なくされました。
JPCERT/CCが10月21日に実施した調査では、攻撃者がAIを使って既知の脆弱性をスキャンし、APIを攻撃していたことが判明しました。攻撃者はAndroidアプリケーションパッケージを解析してバックエンドのエンドポイントを特定し、サーバーサイドリクエストフォージェリなどの欠陥を試していたとみられます。
この種の攻撃では、サーバーが本来アクセスが制限されているリソースに対して、不正なリクエストを発行してしまう恐れがあります。ただし、日本での急増全体にAIがどの程度寄与したのかは、研究者らも明らかにできていません。このため、過去最多となった公表件数の主因が自動化された攻撃だと断定することはできません。
別の攻撃用サーバーには、FlutterおよびAndroidのリバースエンジニアリングを支援するツール、BlutterとjadxFが置かれていました。アプリケーションを解析すれば、公開ウェブサイトからは分からない認証の仕組みやAPIのルートが明らかになる場合があります。
一方、マクニカは10月までに、データ窃取の可能性があるウェブシステムへの侵入を288件確認しました。2025年通年では84件でした。
この集計には、ランサムウェア、クレデンシャルスタッフィング、侵害された事業者に関連する顧客企業の重複した公表は含まれていません。10月の事例では、会員向けポータルと業務・管理用アプリケーションが約3分の2を占めました。
日本政府は、情報収集、AIを活用した脆弱性検出、インシデント対応支援を柱とする100億円規模のサイバーセキュリティ緊急対策を発表しました。
当局は各組織に対し、ソフトウェア構成要素の棚卸し、サポート切れアプリケーションの置き換え、対策の優先順位と期限の設定、委託先が運用するシステムやAPIの評価を求めています。
一方、TrendAIが集計したランサムウェア被害の公表件数は、1月から9月までで82件でした。2025年の同期間は79件で、ランサムウェアだけでは今回の増加の全体を説明できないことがうかがえます。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://gbhackers.com/japan-cyberattack-ai-security-vulnerabilities/