
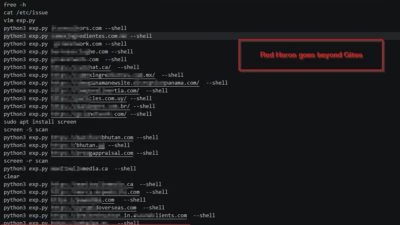
Red HeronがGiteaの脆弱性を悪用してソースコードを窃取
公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しまし
公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しまし
中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。 今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコ
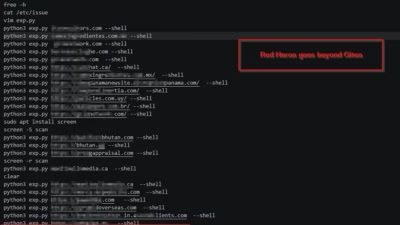
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。脆弱性発見サービス Acronis Threat
BIG-IP APMシステムを侵害することで、攻撃者は認証情報やSSOトークン、下流アプリケーションへの信頼された経路にアクセスできる可能性があります。 新たに解析されたLinuxルートキットは、最近侵害されたF
Gambling Goblinと呼ばれる中国語系のハッカー集団が、1年以上にわたりブラジル政府のサーバーを侵害し、これらのドメインが持つ高い信頼性を悪用して、自らのフィッシングサイトの検索エンジンランキングを引き上げていたことが分かりました。攻撃者はリバースプロキシネットワークを構築することに重点を置いており、これによ
Sophosによると、侵害されたF5 BIG-IP APM機器で発見されたルートキットは、通常のWebシェルをディスクに書き込むという手順を踏まず、代わりにメモリ内に隠蔽するとのことです。 F5 BIG-IP APMは、アプリやAPI、データへのアクセスを保護するためのアクセスポリシー適用機能を提供
F5 BIG-IP APM環境のデバイスを標的とするLinuxルートキットが発見されました。このルートキットはPHPファイルの読み込みを傍受し、ファイルレスのウェブシェルを直接メモリ内へ注入することで、悪意あるコードをディスクに書き込む必要をなくしています。 このマルウェアは、F5 Networksが3月にDoS問題
セキュリティ研究者は、Linux向けrootkit「Singularity」がElastic Defendの検知を回避するために用いている手法を公開しました。この手法は複数の防御レイヤーにわたってモジュールロードのテレメトリを抑制することで検知を逃れるものです。SecurityProducts & Servi
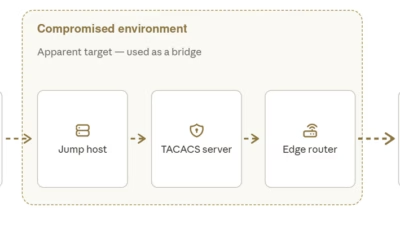
中国系脅威アクターFire Antは、スパイ活動の対象をVMwareハイパーバイザーから信頼された基盤インフラ層へと拡大し、Cisco IOS XRルーター、TACACS認証サーバー、Linux管理ホストを侵害しています。 この活動を調査したセキュリティ企業Sygniaによると、Fire Antは2025年に初めて報
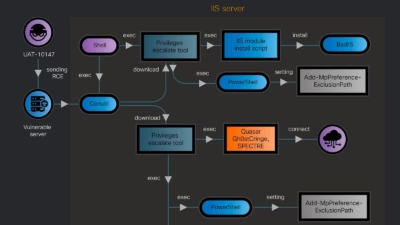
中国語圏を拠点とする高度なハッカー集団「UAT-10147」が、人工知能を武器化しています。この集団は、AIを単純なコーディング支援ツールから強力な攻撃手段へと変貌させました。悪意ある攻撃者たちはAIエージェントを展開し、脆弱性の探索、悪用ツールの作成、その有効性の検証、そして侵害したサーバーへの
すべての記事を読み込みました