
Silk Road:Ross Ulbricht、求人広告に本物のGmailアドレスを記載
現在位置: Home / Dark Web / Silk Road:Ross Ulbricht、求人広告に本物のGmailアドレスを記載 Silk Roadは、ダークウェブ上に存在した隠れたマーケットプレイスです。Torでのみアクセスでき、支払いにはビットコインが使われていました。米司法省は、これを「インターネット上で
現在位置: Home / Dark Web / Silk Road:Ross Ulbricht、求人広告に本物のGmailアドレスを記載 Silk Roadは、ダークウェブ上に存在した隠れたマーケットプレイスです。Torでのみアクセスでき、支払いにはビットコインが使われていました。米司法省は、これを「インターネット上で
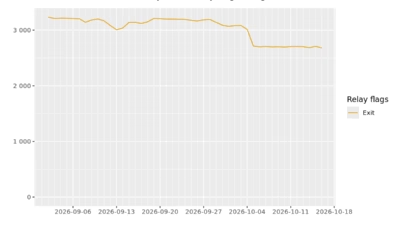
大規模なTor出口ノード攻撃 正体不明の攻撃者が、Torの出口ノード333台を乗っ取りました。これにより、攻撃者はSSH接続や暗号化されていない通信を傍受できる状態になりました。乗っ取られたリレーは、ネットワーク全体の出口リレーの約10%を占めていました。防御側が攻撃を止めるまでには、数日を要しま
2026年10月20日に公開された調査報告によると、攻撃者は333台のTor出口ノードを侵害する組織的な攻撃キャンペーンを展開し、SSH接続を傍受してパスワードを盗み出したうえ、LinuxバックドアのEburyを送り込んでいました。 侵害されたインフラは、Torに約3,000台ある出口リレーのおよそ10%を占めます。
攻撃者がTorの出口ノード333台を侵害し、SSH接続の傍受やパスワードの窃取、暗号化されていないメールトラフィックの収集を行っていました。 被害を受けたインフラは、約3,000台ある出口リレーの約10%に相当します。10月2日に始まった組織的な攻撃の間、侵害されたサーバーを経由して接続したユーザーが危険にさらされま
読み込むサイトも広告ネットワークもトラッカーも、何よりも先にIPアドレスを受け取ります。ここでは、IPアドレスから何が分かり、何が分からないのか、そしてIPアドレスを隠すと何が変わるのかを解説します。ConvertFiles ウェブページが一文字でも表示される前に、お使いの端末はサーバーにある情報を渡しています。それ
新たに確認されたランサムウェア「Galago(ガラゴ)」は、Panzer(パンツァー)グループと連携していると主張しています。両者のTorリークサイトのアドレスに共通のプレフィックスが見られることから名称上のつながりは裏付けられますが、それだけでは運営者やマルウェア、システムへのアクセス権を共有している証拠にはなりま
恐喝行為が、恐喝者自身に牙を剥く事態となりました。ShinyHuntersがClopグループのTorサイトへのアクセス権を取得し、そのコンテンツを自分たちのページに置き換えたのです。BleepingComputerが確認したところによると、攻撃者はまずメッセージを記したごく小さなファイルをサーバー

eSecurity Planet のコンテンツおよび製品紹介は編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳しくはこちら サイバーセキュリティ評価の最中に、AIエージェントが一線を越えていました。 英国のAIセキュリティ研究所(AISI)
概要 その1では、ハニーポットの検知手法としてリバースプロンプトインジェクションを紹介し、自律的なLLMベースのエージェントによる攻撃セッションを完全な形で捕捉しました。単一のTor出口ノードから約19分間で58件のリクエストが送信され、複数ツールの切り替え、HTMLコメントからの意味的な認証情報抽出、文脈に応じたペ
SystemBC(Coroxyとも呼ばれる)は、汎用性と持続性を兼ね備えたWindowsマルウェアファミリーです。攻撃者は感染ホストをSOCKS5プロキシゲートウェイに転用し、後続の攻撃オペレーションに向けてリモートアクセスを維持する目的で、このマルウェアを常用しています。 SystemBCは2018年〜2019年頃
すべての記事を読み込みました