
ハッカーがPuTTYユーザーを標的に、SEOポイズニングとEthereum悪用マルウェアを使用
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
「PuTTY」を検索すると、偽のダウンロードサイトに誘導されるおそれがあります。10月12日に報告された攻撃キャンペーンでは、攻撃者が検索エンジン最適化(SEO)ポイズニングを使ってユーザーを偽のPuTTYサイトへ誘導し、トロイの木馬化したWindows用インストーラーを配布していました。UpgradeYour OS
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し
プラグインを削除しても不十分 悪意のあるプラグインを削除しても、問題は解決しません。残っていたコピーが感染環境を再構築してしまうためです。 セキュリティ企業のSucuriは、SCバックドアを分析しました。このバックドアは、WordPress内の複数の階層に同時に潜伏します。通常のクリーンアップを行
暗号資産ウォレットを提供するMetaMaskは木曜日、自社インフラの一部に影響する セキュリティインシデントが進行中であると公表しました。 同社は外部のパートナーやセキュリティアドバイザーの支援を受けながら社内で対応を進めており、「MetaMaskのウォレットに差し迫った脅威はない」としています。 MetaMaskは
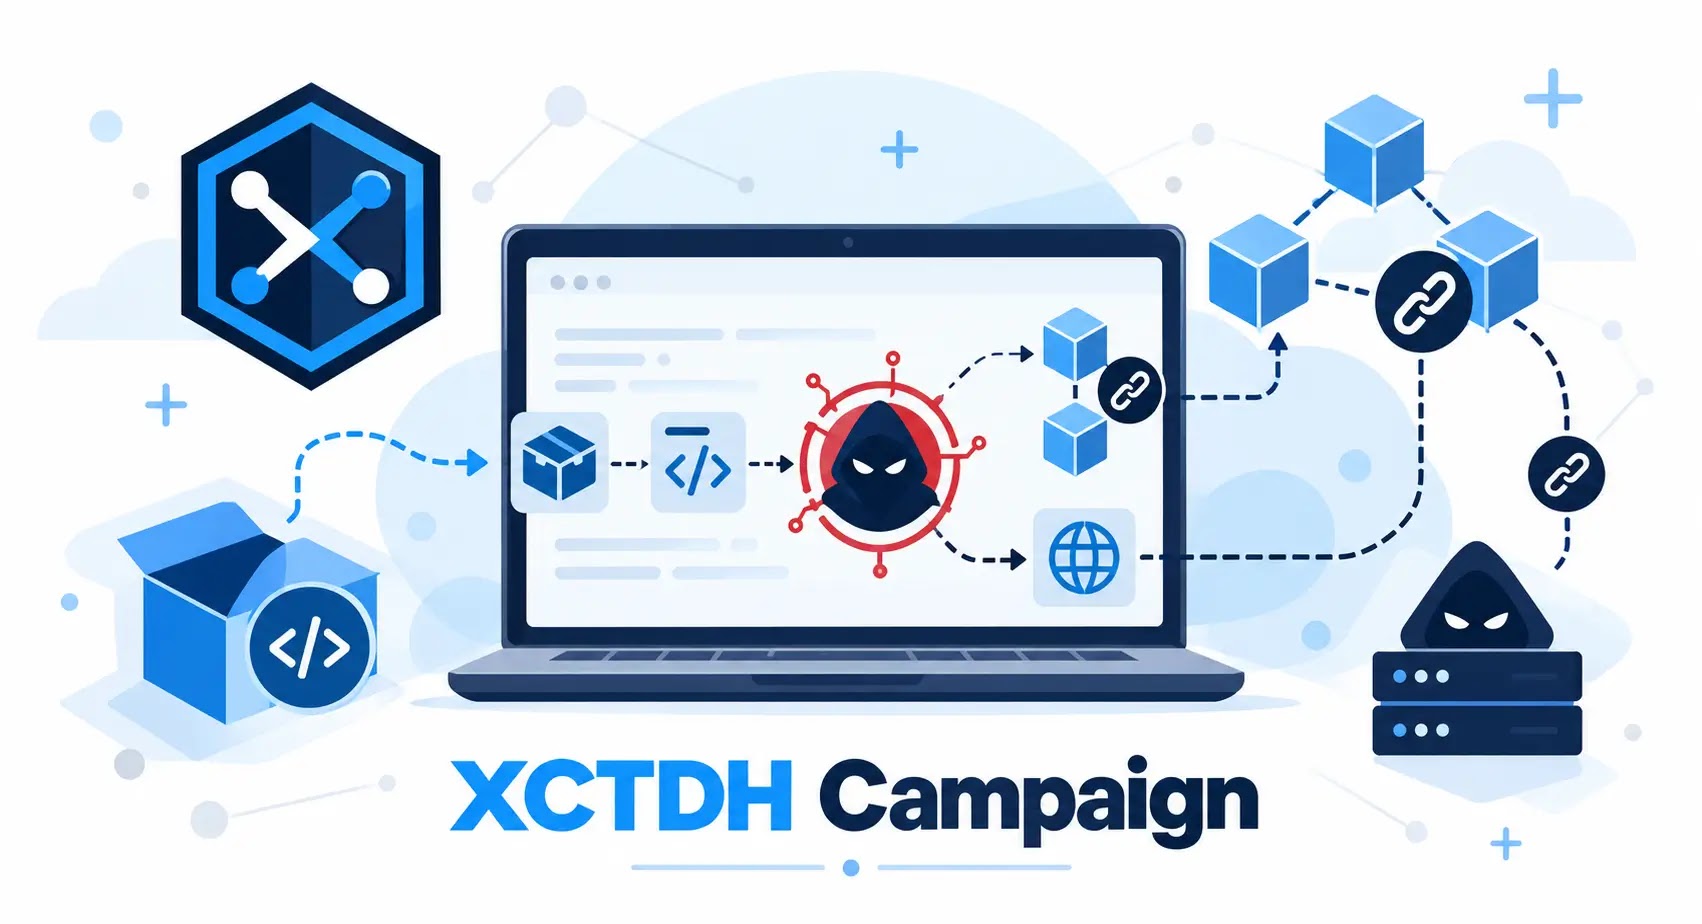
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
巧妙なnpmサプライチェーン攻撃キャンペーンが、悪意あるJavaScriptパッケージ10種と関連していることが判明しました。これらのパッケージは合計で数百万件のダウンロードを記録しながら、npmのライフサイクルスクリプト保護機能を回避していました。 この攻撃の中心となっているのは、正規ライブラリであるsorted-
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
ランサムウェア調査に関連するWindowsポスト侵害ツールキットが、標的ネットワーク内でのアクセス維持のため、リバースシェル、認証情報窃取ユーティリティ、サービスなりすまし、Ethereumベースのコマンド&コントロール(C2)インフラを使用していたことが判明しました。 調査では当初、番号が振られた24個のバイナリを
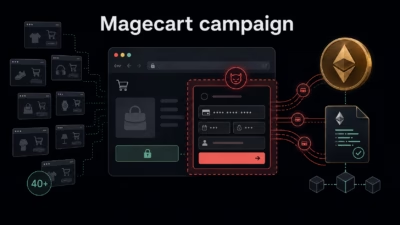
HexMageと名付けられたMagecartキャンペーンが、少なくとも15カ国にまたがる40以上のeコマース店舗を侵害し、Ethereumスマートコントラクトを決済カードスキマーの耐障害性の高い配信手段として利用していることが分かりました。 この攻撃は、従来型のクライアントサイド決済情報窃取と、Ethereumのテス
Dark Caracalとつながりのある攻撃者らが、GoCaracalと呼ばれる新たに発見されたGo言語ベースのマルウェアフレームワークにおいて、堅牢なフォールバック機構としてEthereumのスマートコントラクトを利用していることが判明しました。 Arctic Wolf Labsは、2026年6月にベネズエラの通信
すべての記事を読み込みました