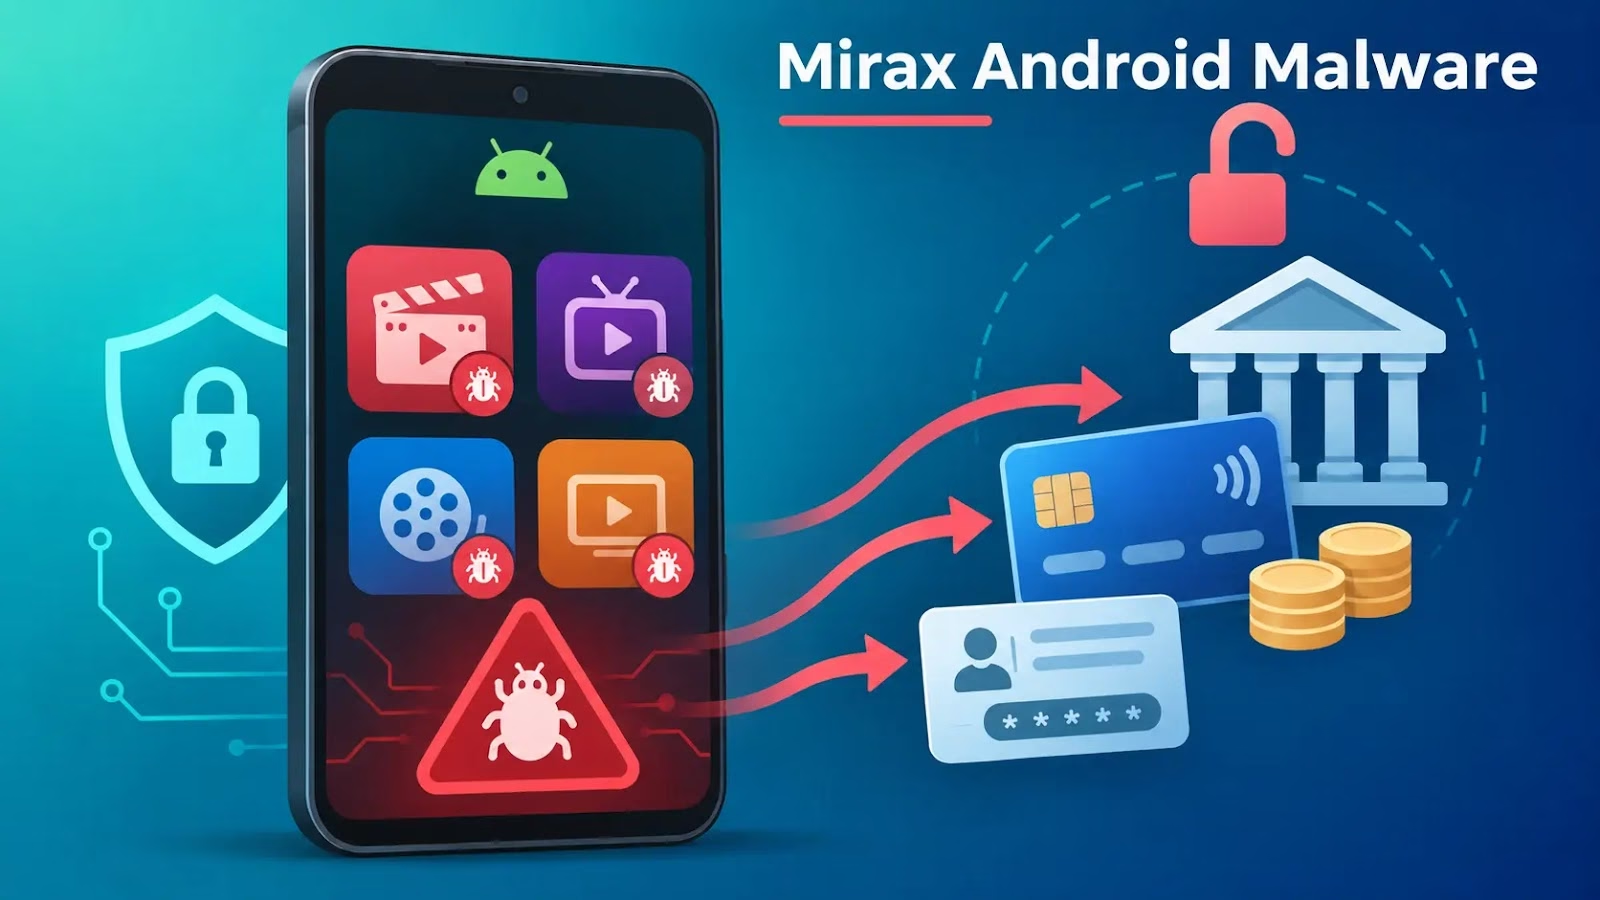
攻撃者はストリーミングアプリを装った誘導手法で、Androidバンキングトロイの木馬「Mirax」を拡散しています。Miraxに感染すると、オペレーターが被害者のスマートフォンを遠隔操作し、不正送金を実行できます。
Hacker emergency alerts
推定被害額は数百万ドル規模に達しますが、確認された事例は、この攻撃キャンペーンの影響の一部にすぎません。
Group-IBが11月5日に調査結果を公表した時点で、この攻撃は継続していました。研究者らは、複数のコマンド&コントロール(C2)サーバーと通信していた検体に、キャンペーンタグ「aquafina」「aquafina_all」が埋め込まれていることを突き止め、これを手がかりに感染を関連付けました。
サーバーの応答からは、20以上の地域の銀行・ウォレットアプリと暗号資産取引所を標的とする設定が確認されました。
感染経路と見られるのは、Google Playで配信されている低評価のストリーミングアプリです。
これらのアプリ内の広告や動画リンクをたどると、外部からダウンロードされるドロッパーへ誘導されるとみられます。ただし、Mirax本体がGoogle Playから直接配布されていたことまでは、研究者らも確認していません。
確認されたドロッパーの1つは「TikTok 18+」を名乗っていました。TikTokとは無関係のアダルト系の偽アプリです。続いて投入されるペイロードはGoogle Play開発者サービスになりすまし、ラテン文字を見た目が似たキリル文字に置き換えています。
さらに、被害者にAndroidのユーザー補助サービスの権限を有効にするよう、執拗に迫ります。
この権限を得ると、端末を操作できるようになります。Miraxはユーザー補助機能の悪用に加え、キーロギング、SMSや通知の傍受、HTMLオーバーレイ、画面共有といった機能を組み合わせ、認証情報や認証コードを盗み取ります。
ロック画面の解除情報を盗み、それを再生して無人のまま端末のロックを解除することも可能です。
オペレーターは、パスワードを盗んで後で使うだけではありません。正規の銀行アプリを自ら開き、直接送金を実行できます。
そのため、取引は顧客本人の実際の端末とバンキングセッションから発信されることになり、従来の端末信頼性チェックでは見抜きにくくなります。
研究者らは、インドの口座を含む、マネーミュール(不正送金の受け皿)口座とみられる口座への国際送金を確認しており、資金の追跡は現在も続いています。
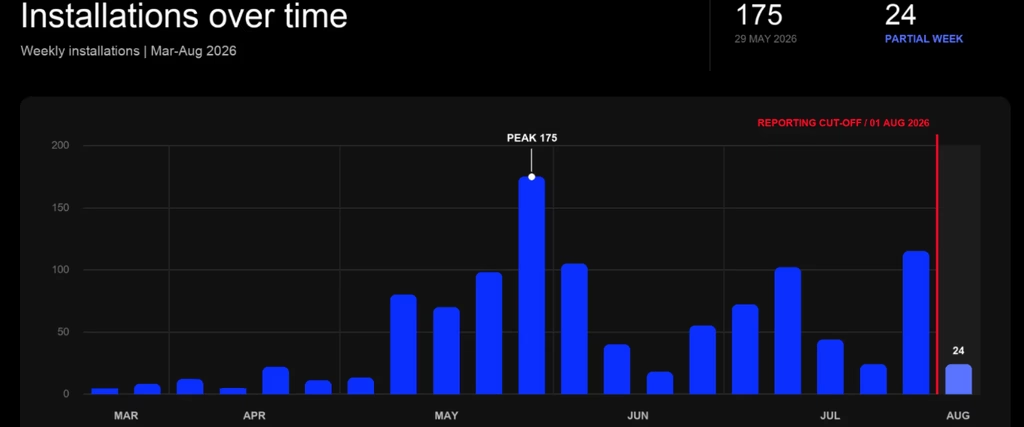
Group-IBによると、2026年3月から9月にかけて、META地域の個人向け銀行の顧客で数千件の感染が確認されました。特にイード(Eid)の祝祭期間中と7月下旬に活動が急増しています。
Android向けマルウェア「Mirax」の特徴
Miraxの技術的な特徴は、組み込まれた機能と運用時の設定を切り離している点です。
銀行のオーバーレイ用テンプレートやアプリのマッピングはインストール後に送り込まれます。そのため、同一の検体でも、新たなAPKをリリースすることなく別の金融機関を標的にできます。静的解析では、標的の全体像を把握できません。
C2通信には2本のWebSocketチャネルを使い、オペレーターのコマンドとデータの窃取を分離しています。フォールバックとして、HTTPロングポーリングも利用できます。
オペレーターは、ホスト、ポート、TLS設定、ポーリング間隔、DNS over HTTPS(DoH)の挙動を遠隔で変更できます。暗号化DNSによる名前解決がデフォルトで使われるため、ローカルや通信事業者のDNSログに頼る防御側は、通信を把握しにくくなります。
パッケージ名のランダム化、アプリ名の頻繁な変更、ランチャーアイコンの非表示により、シグネチャベースの追跡もさらに難しくなっています。
ブロードキャストレシーバーで永続化を図るほか、アンインストールの阻止、セキュリティアプリへの妨害、偽の更新画面の表示によって、不正な動作を隠蔽します。
Cyber security news
2026年2月に追加されたSOCKS5モジュールは、感染したスマートフォンを住宅用プロキシ(レジデンシャルプロキシ)としても悪用します。
Miraxは2025年12月以降、「MiraxBot」を名乗る開発者がロシア語の犯罪フォーラムで宣伝しており、審査を通過したアフィリエイトにのみ利用を認めているとされています。
ビルダーと管理パネルを備えているため、単発の攻撃ではなく、繰り返し展開できる態勢が整っています。
Group-IBは銀行に対し、進行中の取引を、遠隔操作、画面共有、ユーザー補助機能の悪用といったシグナルと突き合わせ、不審な送金は顧客に確認するまで保留するよう推奨しています。
同社の調査レポートには、ファイルのハッシュ値、ネットワーク上の痕跡(IoC)、確認されたコマンドの一覧も掲載されており、防御側の追跡に役立ちます。
ユーザーは、エンターテインメント系アプリからのユーザー補助機能の要求を拒否してください。また、ストリーミング関連の広告やリダイレクトで提示されたソフトウェアのインストールも避けるべきです。
IOC(侵害指標)
| name | sha1 | installed |
| net.wgrjvz.toolyt93a | b9e84889c9760460f53c9b49cb43a636bb721d28 | Aug 6, 2026 |
| org.xrmhvlfx.litewnj3h | 8531fe2db41e9e08525080be6d3e8092c5ffa5f8 | Jul 31, 2026 |
| net.jsbzchba.clientpnzd | 0d83344fee8973165e5009768c1752095a57f3c1 | Jul 28, 2026 |
| org.xifbep.utilityt50 | 3a1f9060dad56cd08e87fcafa2c87b99295b3db3 | Aug 4, 2026 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
Audit Security
翻訳元: https://gbhackers.com/mirax-android-malware/