ロシア関連のハッカーが、正規のウェブサイトを通じて脆弱なiPhoneおよびAndroid端末を狙っていたことが、セキュリティ研究者の調査で明らかになりました。スパイ活動を目的としたキャンペーンとみられます。
サイバーセキュリティ企業のSekoiaは11月4日付のレポートで、この攻撃をロシア対外情報庁と関連するハッキング集団APT29によるものと、中程度から高い確度で結び付けました。
調査では、侵害されたアナリティクスサービスも見つかりました。このサービスを介して、本来は正規のウェブサイトを通じて悪意のあるコードが拡散し、訪問者のモバイルデータや認証済みのオンラインセッションが危険にさらされていました。
乗っ取られたアナリティクスサービスが攻撃の範囲を拡大
研究者らはまず、ウクライナのガス生産企業のウェブサイトで悪意のあるJavaScriptを発見しました。Sekoiaの調査では、米国の化学業界団体と欧州の政党に属する感染ページも確認されています。ブルガリアの軍事関連ウェブサイトでは、ハッカーが既存のJavaScriptライブラリを改ざんしていました。これも APTキャンペーンで使われる水飲み場型攻撃の手口の一例です。
攻撃者は、America250やThe OWOホテル内のRaffles Londonになりすました類似ドメインも登録していました。訪問者には正規サイトから取得したコンテンツが表示されますが、不正なアドレスがひそかに悪意のあるスクリプトをページに挿入する仕組みです。
これとは別に、ウクライナのウェブ解析プロバイダーPlerdyでの ソフトウェアサプライチェーンの侵害も、攻撃の拡大につながりました。ハッカーは8月27日から9月3日にかけて同社のJavaScriptトラッカーを改ざんしました。このトラッカーは、軍事組織や防衛装備に関連するサイトを含む、主にウクライナの数千のウェブサイトに読み込まれていました。訪問者は、ウェブサイト自体が直接侵害されていなくても、挿入されたスクリプトに遭遇する可能性がありました。
モバイル端末のエクスプロイト、保存済みパスワードや個人情報を標的に
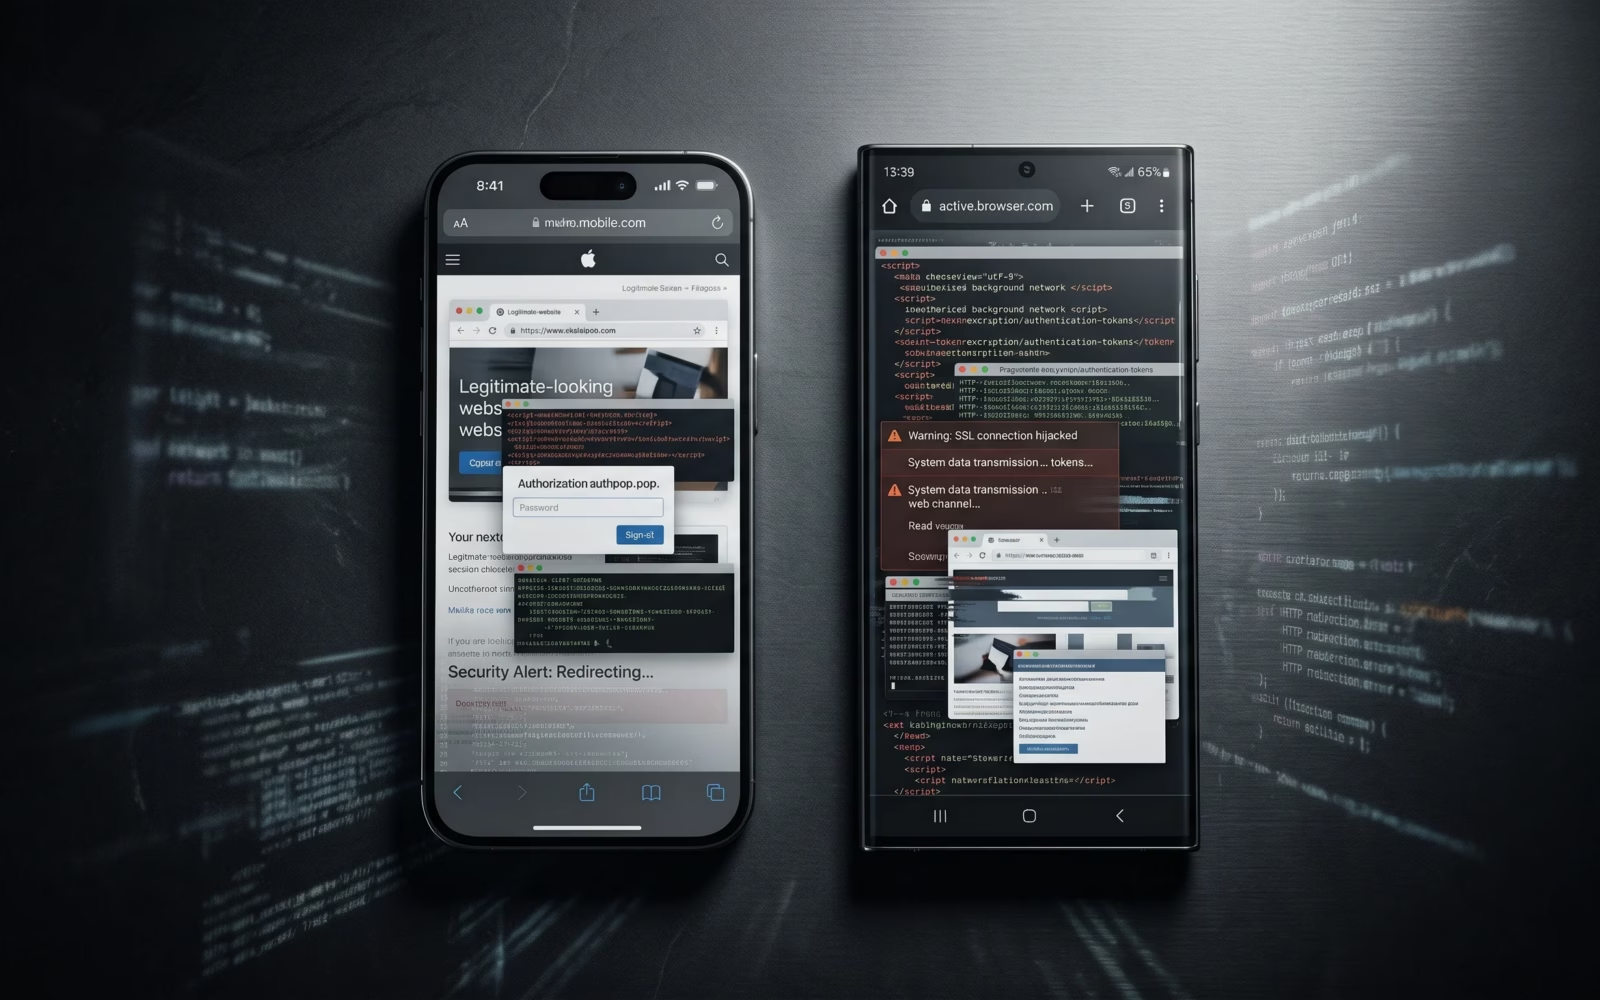
挿入されたスクリプトは、読み込まれると訪問者のOSとブラウザーの情報を収集し、その後に攻撃者が管理するインフラへ接続します。脆弱な端末には、追加のクリックやソフトウェアのダウンロードなしに、適合するエクスプロイトが自動的に送り込まれる可能性がありました。
調査担当者は、配信サーバーに対してさまざまなブラウザープロファイルを試し、データ窃取の機能がそれぞれ異なる3つの完全なエクスプロイトチェーンを回収しました。
|
確認された標的 |
脆弱性 |
狙われる情報 |
|---|---|---|
| iOS 16.7 | CVE-2025-43529, CVE-2024-27834 | 保存された認証Cookie |
| iOS 18.5 | 5つの脆弱性を組み合わせたDarkSwordチェーン | メッセージ、キーチェーンの認証情報、写真、その他の端末データ |
| Chrome for Android 139~145(143を除く) | CVE-2026-3910, CVE-2025-27038 | ブラウザーのCookie、保存済みログイン情報、閲覧履歴、Wi-Fiパスワード |
iPhone向けのエクスプロイトチェーンの1つには、 DarkSwordが組み込まれていました。このツールキットは、複数の攻撃グループによる使用が確認されたことを受け、3月に Googleが詳細を公表しています。 以前の調査でも、APT29が関与したとみられる活動が、侵害されたモンゴル政府のウェブサイトを通じたモバイルCookieの窃取と結び付けられていました。
回収されたチェーンはいずれも、キャンペーン開始前に修正済みだった脆弱性を悪用していました。そのため、完全に更新された端末はこれらの攻撃から保護されます。いずれのチェーンも永続化の仕組みは備えていませんでしたが、スマートフォンを再起動しても、すでに盗まれたデータが元に戻るわけではありません。調査担当者は、実際に何台の端末が侵害されたのかは特定できていません。
盗まれたモバイルセッション、企業アカウントのセキュリティに懸念
従業員はスマートフォンで社内メールやクラウドアプリケーションにアクセスします。認証データが盗まれれば、企業にとってリスクとなり得ます。サービス側の保護機能によっては、セッションハイジャックによって、攻撃者が組織のネットワークを突破しなくてもこれらのアカウントにアクセスできる可能性があります。
セキュリティチームは、次の3点を優先して対処できます。
- 脆弱な端末からのアクセスを制限する。 モバイルデバイス管理とIDベースのアクセスポリシーを組み合わせ、スマートフォンが機密性の高い業務アプリケーションにアクセスする前に、OSとブラウザーの最低バージョンを強制します。
- 影響を受けた可能性のあるアカウントを調査する。Sekoiaが公開した悪意のあるインフラとの通信がないか、利用可能なDNS、プロキシ、モバイルセキュリティのログを確認します。そのうえで、影響を受けた可能性のあるアカウントに不審なセッションがないかを調べます。端末のスキャン結果が問題なくても、過去のデータ窃取を否定することはできません。
- 侵害されたアクセスを無効化する。侵害の証拠がある場合は、影響を受けたセッションを失効させ、信頼できる端末から、漏えいした認証情報をリセットします。セキュリティ更新を適用しても、攻撃者がすでに入手した認証データを無効にすることはできません。
侵害の疑いをどれだけ急いでエスカレーションすべきかは、従業員のアカウントに付与された権限が判断の目安になります。重要システムへの管理者権限があれば、1台の端末のインシデントが全社的なセキュリティ問題に発展しかねません。
モバイルセキュリティの関連記事: Googleの11月のセキュリティ情報には、Androidのコアソフトウェアとハードウェアコンポーネントに影響する約24件の重大な脆弱性が含まれています。
翻訳元: https://www.esecurityplanet.com/threats/news-russian-linked-hackers-iphone-android-website-attacks/