
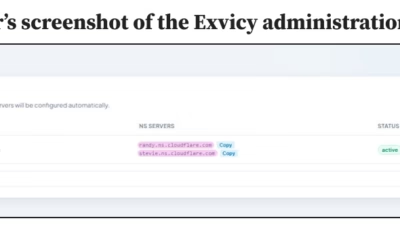
ExvicyがClickFixのMalware-as-a-Serviceを展開、ErrTraffic模倣でWordPressサイトを乗っ取り
新たなMalware-as-a-Serviceプラットフォーム「Exvicy」が、侵害したWordPressサイトを悪用し、Cloudflare Turnstile認証ページを装ったClickFixの誘導手口を拡散していることが分かりました。 Sekoiaの研究者は、このサービスが既存のErrTrafficフレームワ
新たなMalware-as-a-Serviceプラットフォーム「Exvicy」が、侵害したWordPressサイトを悪用し、Cloudflare Turnstile認証ページを装ったClickFixの誘導手口を拡散していることが分かりました。 Sekoiaの研究者は、このサービスが既存のErrTrafficフレームワ
新たなClickFix型のマルウェア・アズ・ア・サービス(MaaS)フレームワーク「Exvicy」が、競合サービス「ErrTraffic」から流用したコードをベースに構築されていることが分かりました。 Sekoiaの脅威検知・リサーチチームが9月21日に公開した技術レポートによると、複数の顧客環境から得られたテ
GitHub上の複数の武器化された概念実証(PoC)エクスプロイトが、Pythonベースのリモートアクセス型トロイの木馬(RAT)「ChocoPoC」を配布していることが判明しました。このマルウェアはコマンド実行や機密データの窃取が可能で、サイバーセキュリティ研究者を標的にしたキャンペーンとみられています。 さまざま
GitHub上に存在する複数の武器化された概念実証(PoC)エクスプロイトが、コマンド実行や機密データの窃取が可能なPythonベースのリモートアクセス型トロイの木馬(RAT)「ChocoPoC」を配布していたことが分かりました。 各種脆弱性向けのPoCエクスプロイトにマルウェアを隠す手口自体は目新しいものではありま
ロシアと関係のあるStar Blizzard APTが今年初め、フランスの報道の...

国際当局の協力のもと、 PlugXワームを標的とした画期的なマルウェア駆除キャン...