ロシアのAPT29によるものとされるサイバースパイ活動が確認されました。正規のウェブサイトを訪れたユーザーに対し、すでにパッチが提供されているiPhoneとAndroidの脆弱性を突くエクスプロイトチェーンを配信していたものです。ペイロードはユーザーの操作なしに、Cookie、端末情報、Wi-Fiパスワードを窃取するよう作られていました。
Sekoiaは2026年10月中旬にこの活動を発見し、11月4日に公開した調査レポートで詳細を明らかにしました。同社は、背後にいるのはMidnight BlizzardやCozy Bearの名でも追跡されているAPT29、または少なくともそのサブグループの1つであると、中程度から高い確度で評価しています。APT29はロシア対外情報庁(SVR)によるものと広く見られています。
このキャンペーンでは3つの配信経路が使われました。正規サイトへのスクリプト注入、本物のサイトをプロキシしつつスクリプトを追加する類似ドメイン、そしてウクライナのウェブサイト分析トラッカー「Plerdy」への1週間にわたる侵害です。
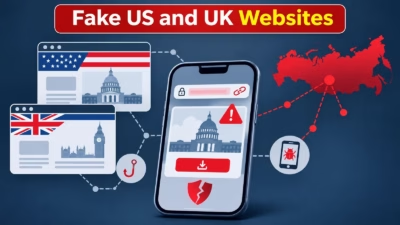
影響を受けたサイトには、ウクライナのガス生産企業、ウクライナの軍関連およびmilitary-equipment(軍用装備)関連のサイト、米国の化学業界団体、チェコの極右運動、ブルガリアの軍事関連サイトが含まれます。類似ドメインは、America250イニシアチブとロンドンのホテルになりすましていました。
Midnight Blizzardの関連記事: Midnight Blizzard、キャプティブポータル経由で旅行者を標的に
Plerdyの侵害でキャンペーンの影響範囲が拡大
Plerdyは、主にウクライナの数千のウェブサイトに読み込まれています。Sekoiaによると、8月27日から9月3日まで続いたこの侵害により、数百のサイトとその訪問者がエクスプロイトキットにさらされました。
ただし、侵害された端末の数について、研究者は明らかにしていません。
今回のキャンペーンは、APT29による以前の作戦より広範囲を狙っています。2024年のGoogleのレポートでは、モンゴル政府系サイトを狙った作戦が取り上げられました。この作戦はハードコードされたフィルターで特定のサイトに標的を絞っていました。一方、今回はそうしたフィルターがなく、ブラウザ内のあらゆるCookieを収集していました。
訪問者はフィンガープリントを取得され、端末に合ったエクスプロイトチェーンを配信されました。ペイロードは永続化の仕組みを備えていません。
使われたエクスプロイトはすべてパッチ済み
1つ目のチェーンはiOS 16.7を標的とし、Cookieを窃取します。2つ目はDarkSwordエクスプロイトキットをベースにしており、iOS 18.5を標的に端末の全データを収集します。Sekoiaは、このキットを商用スパイウェアベンダーが開発した疑いがあるとしています。3つ目はAndroid上のChrome 139~145(バージョン143を除く)を標的とし、ブラウザのCookieとWi-Fiパスワードを狙います。
これらのチェーンには、すでに公開されパッチも提供されているn-day脆弱性が使われました。対象は、CVE-2025-43529、CVE-2024-27834、CVE-2026-20700、CVE-2025-14174、CVE-2025-43510、CVE-2025-43520、CVE-2026-3910、CVE-2025-27038です。
Sekoiaは、分析結果はAPT29がエクスプロイトを第三者から入手したという見方を裏付けるものだと述べています。
このことは、脅威の限界も示しています。Sekoiaは「最新のOSを使っているユーザーは、これらの攻撃から安全です」と説明しています。
翻訳元: https://www.infosecurity-magazine.com/news/apt29-watering-holes-iphones/