
Midnight Blizzard関連のマルウェアサーバー、公表から8週間後もペイロードを配信中
Midnight Blizzardに関連するクラスターが関与したとされるマルウェアキャンペーンのサーバーが、2026年10月5日の時点でも悪意あるファイルを配信し続けていたことが分かりました。ProtectDevices このサーバーは、複数のペイロード用パスに対してHTTP 200を返していました。その中には、単純
Midnight Blizzardに関連するクラスターが関与したとされるマルウェアキャンペーンのサーバーが、2026年10月5日の時点でも悪意あるファイルを配信し続けていたことが分かりました。ProtectDevices このサーバーは、複数のペイロード用パスに対してHTTP 200を返していました。その中には、単純
攻撃者はAIを使ってマルウェアの再構築を加速し、ハッシュ値を変えて検知をすり抜けようとします。しかし、AIを使っても消えない痕跡は残り、防御側はそれを手がかりに脅威を無力化できます。 最新の調査によると、AI生成マルウェアをめぐ
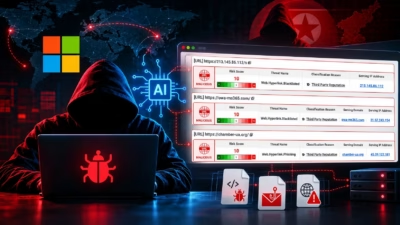
研究者らは、AnthropicとMicrosoftがMidnight Blizzardの関与を指摘しているキャンペーンについて、新たなマルウェアサンプルと配信インフラを突き止めました。 今回の発見は、セキュリティツールに検知されたマルウェアを攻撃者がAIで改変していたという先行報告を補強するものです。 研究者らは、公
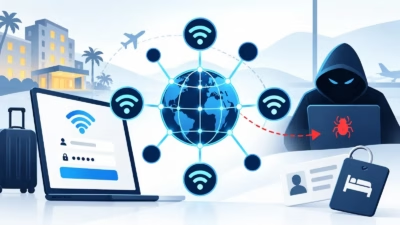
Midnight Blizzardのサブクラスター「Storm-2945」が、スパイ活動「CaptiveCrunch」を再開しました。ホスピタリティ業界のWi-Fiネットワークを悪用して旅行者を感染させ、企業アカウントを侵害する攻撃です。 2026年10月5日の更新情報によると、9月29日に活動の再開が確認されました

Anthropicは、金銭目的のサイバー犯罪グループやロシア・中国と関連する国家支援型のスパイ活動グループを含む複数の脅威アクターが、同社のAIモデル「Claude」を悪用目的で利用しようとしていたと明らかにしました。 同AI企業によると、2025年12月から2026年8月までの期間に、サイバー攻撃・影響工作、監視、

Anthropicは、政府機関・情報機関・外交機関・防衛関連組織など20以上の組織を標的としたハッキングキャンペーンにおいて、AIツール「Claude」を悪用していたロシア系のサイバースパイ集団を検知・阻止したと、木曜日に発表しました。 2025年12月から2026年8月までの活動を対象とした脅威レポートの中でAn

Anthropicは今週公表した脅威インテリジェンスレポートで、ロシア国家寄りのハッカー集団「Midnight Blizzard」として追跡されているグループと手口・標的が一致するサイバースパイ活動を阻止したと明らかにしました。 同レポートは、同社が2025年12月から2026年8月にかけて特定し、停止さ
BLOGPUBLISHED SEP 10, 2026 BY Amit MalikRubrik Zero Labsは、Rubrik製品での検知に用いられるRubrik Zero Labs脅威フィードの情報をもとに、2026年7月下旬から8月下旬にかけてのサイバーセキュリティ動向における重要な変化について知見をまとめました
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックすることで、当社が収益を得る場合があります。 詳細はこちら 仕事用ノートパソコンをホテルのWi-Fiに接続すると、企業の認証情報や機密データが流出する恐れがあります。マ
Microsoftによると、ロシアのAPT29(Midnight Blizzard)がホテルや会議施設のキャプティブポータルを乗っ取っている被害者は偽のMicrosoft 365ログイン画面や偽の更新ページへ誘導され、CornFlakeとCocoShellというマルウェアに感染させられるCornFlakeはファイ
すべての記事を読み込みました