Seqriteの研究者Amruta Wagh氏の分析によると、WordPressコアに存在する2件の脆弱性を連鎖させることで、認証なしにリモートコードを実行できる可能性があります。
Vulnerabilityassessment service
「WP2Shell」と名付けられたこの攻撃チェーンは2026年7月に登場したとされ、REST APIのルート混同とSQLインジェクションを組み合わせます。攻撃者は有効なWordPressの認証情報を持たなくても、公開エンドポイントからサーバー侵害まで到達できます。
報告された攻撃チェーンの影響を受けるのは、WordPress 6.9.0~6.9.4と7.0.0~7.0.1です。通常、管理操作を行うには最初にアカウントを乗っ取る必要がありますが、この攻撃はその段階を省略できます。公開されているWebサイトから直接侵入できる経路が生まれる点が、問題の重大さを示しています。
WordPressの重大な脆弱性
1件目の脆弱性「CVE-2026-63030」は、/wp-json/batch/v1で公開されているREST APIのバッチコントローラーに存在します。この機能は、1つのJSONペイロードにまとめて送信された複数のAPIリクエストを処理します。
Seqriteによると、バッチ構造を入れ子にすると、ルート解決が混乱し、リクエストが意図しないハンドラーに振り分けられる可能性があります。
その結果、攻撃者は本来認証が必要な機能にアクセスできます。この脆弱性だけではコードを実行できませんが、2段階目に必要となる認証不要の侵入口を提供します。
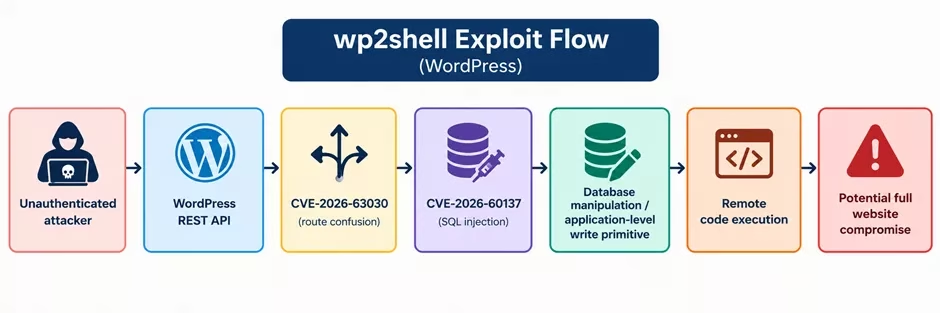
2段階目では、投稿エンドポイントに関するSQLインジェクションの脆弱性「CVE-2026-60137」が悪用されます。公開パラメーターのauthor_excludeは、内部でWP_Queryのauthor__not_in引数に対応付けられています。入力の処理が不十分なため、細工した値によってデータベースクエリに干渉できます。
2つの弱点を組み合わせると、公開されているバッチインターフェース経由でデータベースを操作できるようになります。実証された攻撃手順では、まず管理者アカウントを作成し、その後Webシェルを含む悪意あるプラグインを設置します。
つまり、コード実行はルート混同だけで直接起こるのではなく、複数の段階を経た侵害の結果として実現します。記録されたステージング作業は、wp-content/配下にtemp-write-test-*に一致する一時ファイルを作成するところから始まります。ディレクトリに書き込めるかを確認しているとみられ、これらのファイルはその後削除されます。
次に、wp2shell_4e9b3641.zipのようなZIPアーカイブがwp-content/uploads/2026/10/配下に配置されます。展開によってPHPペイロードがwp-content/upgrade/wp2shell_<hex>/配下に書き込まれ、その後プラグインディレクトリがwp-content/plugins/wp2shell_<hex>/に移動されます。
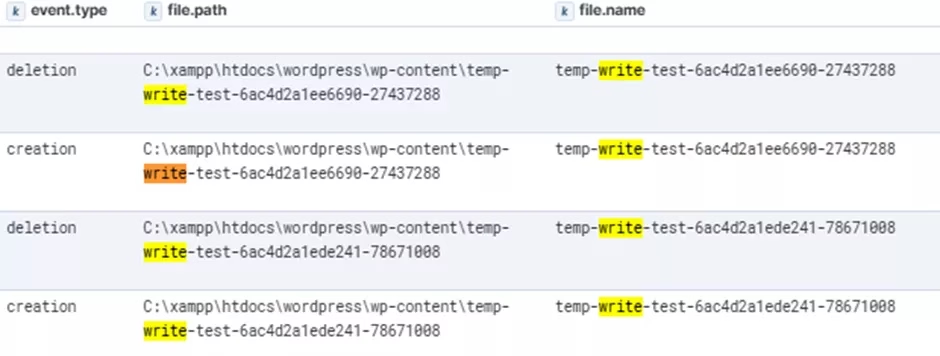
観測された環境では、これらの書き込みをhttpd.exeが実行していました。正規のプラグインインストールでも似たファイルシステム操作は発生します。それでも、WP2Shellのファイル名、予期しないPHPファイル、新たに作成された管理者アカウントは、調査の有力な手がかりになります。
防御側は、これらの痕跡をバッチエンドポイントへのHTTP POSTリクエストや、不審な入れ子のAPIペイロードと突き合わせて調べるべきです。報告書が記述しているのは概念実証(PoC)と検証環境での挙動であり、広範な悪用が確認されたわけではありません。
影響を受けるバージョンと緩和策
提供されたバージョン一覧によると、WordPress 6.8.0~6.8.5はSQLインジェクションの脆弱性の影響を受けますが、攻撃チェーン全体の対象ではありません。修正版は6.8.6、6.9.5、7.0.2です。
Vulnerabilityassessment service
管理者は、サポート対象の適切なバージョンへの更新を最優先で行ってください。あわせて、管理者アカウントを確認し、不審なプラグインディレクトリやPHPファイルの改変がないかを調べる必要があります。
運用上可能であれば、REST APIの機密性の高い機能への未認証アクセスを制限することで、対策を進めている間のリスクを減らせます。
更新後も、以前に設置されたWebシェルや不正なアカウントが残っている可能性があります。そのため、パッチ適用に加えて侵害の有無の調査も行うべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://gbhackers.com/critical-wordpress-flaws/