
TIKTOUK WordPress認証情報窃取ツールキット、3万7,000ドメインから5万件の機密情報を収集
セキュリティ研究者が、WordPressサイトと公開されたJavaScriptファイルを標的とする認証情報収集ツールキット「TIKTOUK」を分析しました。 アナリストのLeon Cottrell氏が調べた流出済みの管理パネルには、3万7,000ドメインにまたがる約5万件のサーバーサイド認証情報が記録されていました。
セキュリティ研究者が、WordPressサイトと公開されたJavaScriptファイルを標的とする認証情報収集ツールキット「TIKTOUK」を分析しました。 アナリストのLeon Cottrell氏が調べた流出済みの管理パネルには、3万7,000ドメインにまたがる約5万件のサーバーサイド認証情報が記録されていました。
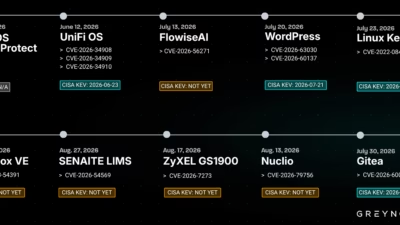
中国語話者とみられる脅威アクターが、WordPressの重大な脆弱性チェーン「wp2shell」を悪用し、29カ国にまたがる政府機関や中小企業を侵害していたことが分かりました。西側のある政府機関からは、少なくとも18,566件の機密記録が窃取されています。Hacking& Cracking GreyNoise
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、実際の攻撃で積極的に悪用されていることを理由に、WordPressコアに存在するSQLインジェクション脆弱性(CVE-2026-60137として追跡)を「悪用が確認された脆弱性」(KEV)カタログに追加しました。クラウドセキュリティサービス この脆弱性は、
CISA(米サイバーセキュリティ・インフラセキュリティ庁)は、WordPress Coreの連鎖する2件の脆弱性CVE-2026-63030とCVE-2026-60137を既知の悪用脆弱性(KEV)カタログに追加しました。これらの欠陥は、デフォルトのWordPressインストール環境において未認証・認証前のリモートコ
ハッカーがWordPress Coreに影響する重大な脆弱性群「wp2shell」(CVE-2026-63030およびCVE-2026-60137)を悪用し、被害を受けたサーバーに永続的なウェブシェルを仕込んだり、悪意あるプラグインをインストールしたりしています。 この重大なエクスプロイトチェーンは、WordPres

WordPressが2件の脆弱性にパッチを適用:CVE‑2026‑60137(SQLインジェクション、深刻度「中」)およびCVE‑2026‑63030(REST APIバッチルート混同、深刻度「重大」)これらの脆弱性を連鎖させることで、未認証のリモートコード実行が可能となり、サイトの完全な乗っ取りにつながる管理者は
セキュリティ 公開されている実証コード(PoC)も多数存在 WordPre
攻撃者が、WordPressに存在する2件の重大な脆弱性を悪用した攻撃を広範囲で開始しています。これらの脆弱性を連鎖させることで、認証なしでのリモートコード実行(RCE)が可能となり、脆弱なWebサイトを完全に乗っ取ることができてしまいます。この攻撃は、CVE-2026-60137とCVE-2026-63030として識
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性が保たれています。パートナーへのリンクをクリックすると、当社に収益が発生する場合があります。 詳細はこちら WordPressの脆弱性を連鎖させてリモートコード実行(RCE)を達成できる公開概念実証(PoC)エクスプ
Searchlight Cyberのセキュリティ研究者たちは、OpenAIのGPT5.6 Sol Ultraを用いて、WordPress Coreの2件の重大な脆弱性に対する完全なエクスプロイトチェーンの開発に成功しました。 1つ目の脆弱性はCVE-2026-63030として追跡されており、REST APIのバッチエン
すべての記事を読み込みました