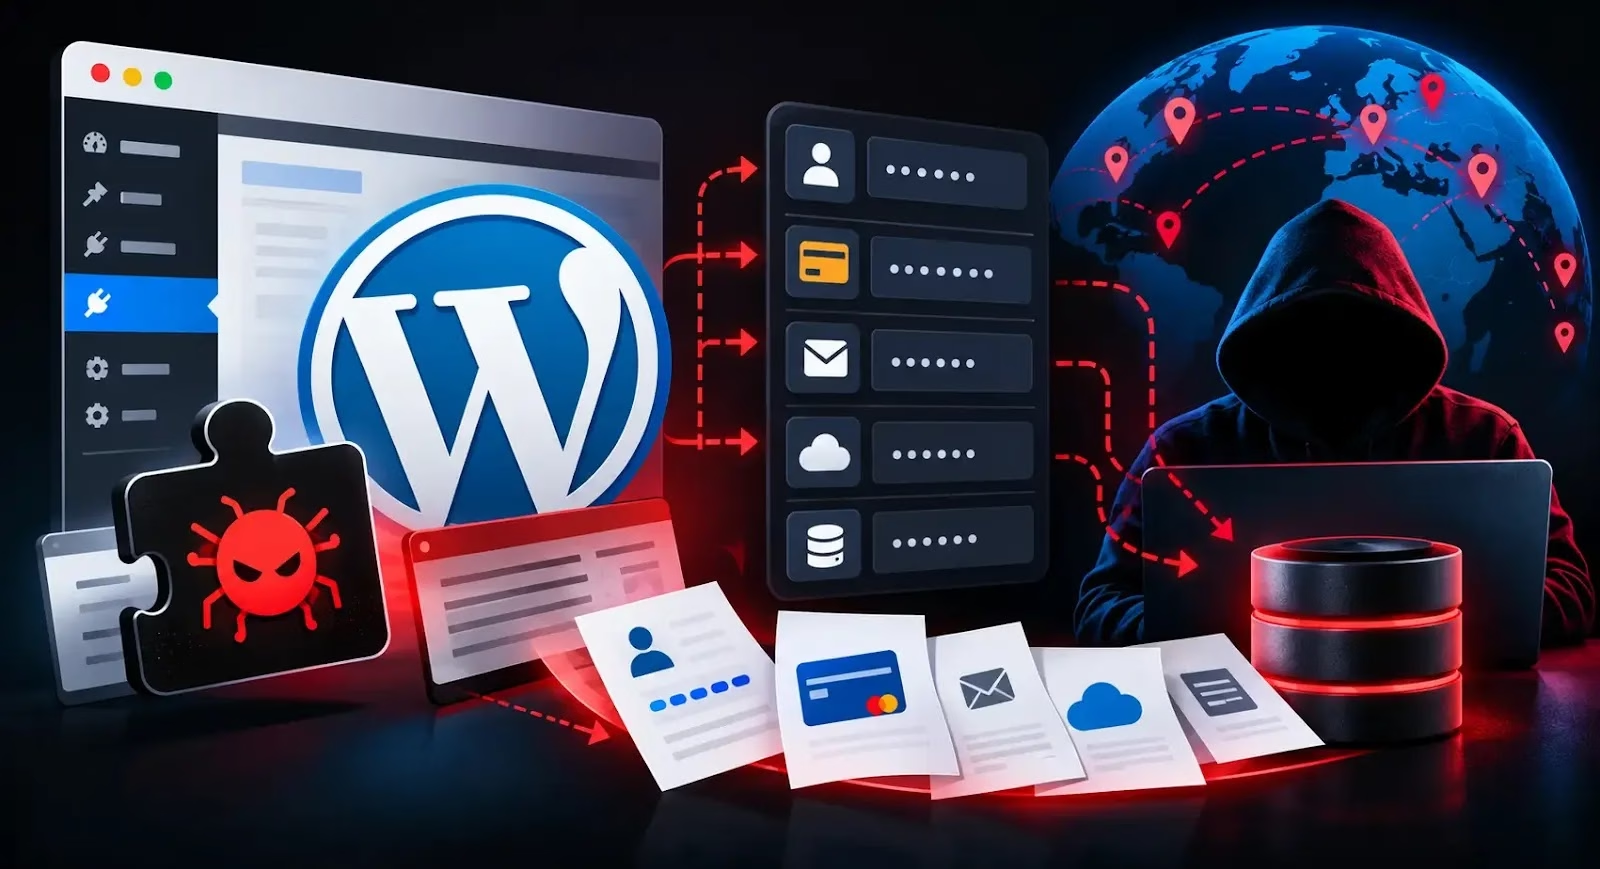
セキュリティ研究者が、WordPressサイトと公開されたJavaScriptファイルを標的とする認証情報収集ツールキット「TIKTOUK」を分析しました。
アナリストのLeon Cottrell氏が調べた流出済みの管理パネルには、3万7,000ドメインにまたがる約5万件のサーバーサイド認証情報が記録されていました。すでに大規模に稼働している攻撃活動であることがうかがえます。
調査では、攻撃者が有効と確認済みのAWSキーも数百件見つかりました。これらの認証情報は、Amazon SES、EC2、Bedrockの各サービスの悪用につながるおそれがあります。別のインシデントテレメトリーでは、ペイロードのダウンロードとコントローラーとの通信が31.56.58[.]59に関連付けられました。
TIKTOUKは、2つのPythonスクリプトと、Go言語で書かれたLinux向けクローラーで構成されています。各コンポーネントは中央のHTTPハブからタスクを受け取り、収集した情報をハブへ送り返します。
研究者は、ソースコードの精査、リバースエンジニアリング、制御されたテストを通じて、各コンポーネントの動作を明らかにしました。
1つ目のスクリプトwp2s_poll.pyは、Webサイトのページを取得してWordPressのインストールを特定し、ページ内容から機密情報のパターンを検索します。
また、不正な形式のパスhttp://:を含むREST バッチリクエストに加え、カテゴリ削除や段落レンダリングのルートを狙ったリクエストも送信します。
JSONリクエストがHTTP 403を返すと、スクリプトはマルチパート形式でリクエストを再送し、HTTP 200の応答を得ていました。この切り替えは、防御側が調査すべき有用なパターンになります。ただし、応答コードだけでは攻撃の成功を証明できません。
2つ目のスクリプトwp2s_crack.pyは、wp-config.php.bak、.env、.git/config、backup.sql、wp-content/debug.logなどの公開ファイルを取得します。これらのファイルからは、データベースのパスワード、WordPressのセキュリティキー、クラウドの認証情報、アプリケーション設定が明らかになる可能性があります。
さらに、author_excludeとUNION ALL SELECTの式を含む入れ子のRESTバッチリクエストを送信し、データベースのオプション値を要求します。返された16進数データは、後続の処理のために可読テキストへデコードされます。
研究者は、WP Mail SMTP、Easy WP SMTP、FluentSMTPに対する認証情報の復元ルーチンも確認しました。これらのルーチンは、入手したキーやWordPressの設定情報を使い、保存されたメール認証情報を復号します。
このツールキットは暗号アルゴリズムを破るわけではなく、復号に必要な情報へのアクセスを悪用しています。
Goコンポーネントのjscrawl-amd64は、参照先のJavaScriptファイルをダウンロードし、その内容をスキャンします。検出対象には、SendGrid、Anthropic、Bedrockのトークンパターンのほか、AWS形式の認証情報ペアも含まれていました。収集結果は/v1/ingestと/api/crack/reportを通じてハブに送られます。
リクエストの構造は、公表済みのWordPressの2つの脆弱性に似ています。1つはauthor__not_inを介したSQLインジェクションのCVE-2026-60137、もう1つはRESTバッチルートの混同に関するCVE-2026-63030です。
WordPressのセキュリティアドバイザリーによると、これらの脆弱性を組み合わせると、リモートコード実行が可能になるおそれがあります。修正版はバージョン6.9.5と7.0.2です。SQLインジェクションの問題は6.8系にも影響し、6.8.6で修正されました。
ただし、制御されたテストでは、どちらの脆弱性についても攻撃の成功は確認されていません。模擬ターゲットはSQLを実行せず、あらかじめ用意した応答を返しただけです。このため、テストで確認できたのはツールキットの挙動であり、Webサイトが実際に侵害されたことを裏付けるものではないと、LevelBlueは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化([.]など)しています。元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/tiktouk-harvests-wordpress-credentials/