中国と連携するスパイ集団が、元ホワイトハウス高官や著名なエコノミストになりすまし、米国のAI政策専門家のクラウドアカウントへの侵入を図っていることが、Proofpointの調査で明らかになりました。
研究者らが「TA419」として追跡しているこの集団は、2026年7月に複数の認証情報フィッシングキャンペーンを実行しました。
Proofpointの脅威インテリジェンスアナリストであるMark Kelly氏は、次のように記しています。「TA419は2026年7月、ホワイトハウス科学技術政策局の元幹部を含む複数の人物になりすまし、米国のAI政策専門家を狙った認証情報フィッシングキャンペーンを展開しました」
TA419は2026年7月8日から、まずホワイトハウス科学技術政策局の元首席副局長であるLynne Edwards Parker氏を、次いでエコノミスト兼外交政策専門家のHeidi Crebo-Rediker氏を装いました。
2026年2月には、Anthropicの上級社員になりすまし、米国のシンクタンクに所属するAI政策アナリストを標的にしました。このメールの件名は「Request for Feedback on Military Integration of Claude(Claudeの軍事統合に関するフィードバックのお願い)」で、米軍によるAnthropicのClaudeモデル利用をめぐる議論を意識したものでした。
攻撃の流れ
最初のメールには、悪意あるリンクは含まれていませんでした。内容は、架空の「AI Policy Advisory Committee」への参加の誘いや、AIの輸出規制とサプライチェーンに関する上院外交委員会の報告書への寄稿依頼でした。
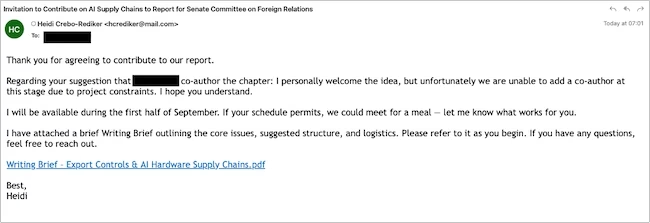
AIサプライチェーンに関する報告書への寄稿を呼びかけるTA419のキャンペーン(出典:Proofpoint)
Kelly氏は次のように指摘しています。「標的が返信すると、TA419は追加情報を共有すると称する短縮URLを送ってきました。このリンクは最終的に、標的のクラウドアカウントへのアクセスを狙った偽のOneDrive AitM認証情報フィッシングページへと誘導します」
リンクはまず、同集団が管理するドメインを経由します。ここでは偽のOneDrive読み込み画面の裏でCloudflare Turnstileによるチェックが実行されます。
その後、標的はフィッシングページをホストする2つ目のドメインへ送られます。ページにはおとり文書が並ぶOneDriveのフォルダ一覧が表示されます。文書をクリックするか、OneDrive自身のサインインプロンプトをクリックすると、オープンソースのブラウザ・イン・ザ・ブラウザ(BitB)ツール「Frameless BitB」により、ページ内に描画された偽のChromeログインウィンドウが開きます。
このウィンドウに入力された認証情報はMicrosoftのサーバに中継されます。そのため、パスワード、MFAコード、条件付きアクセスのチェックはすべて正規の経路で通過します。キットに組み込まれたカスタムスクリプトは、被害者の操作の進行状況を攻撃者に報告し、セッションをリアルタイムで見られるようにします。さらに「サインインの状態を維持しますか?」というプロンプトを承諾し、ワンタイムコードも検証が通り次第すぐに送信します。
このキットは、ログイン完了時に生成されるセッションCookieを窃取するよう設計されています。これにより、攻撃者は標的のアカウントにアクセスできるようになります。
インフラと動機
Kelly氏は次のように補足しています。「TA419は一貫してCloudflareのコンテンツ配信ネットワーク(CDN)を使い、ドメインのバックエンドのホストIPアドレスを隠しています。ドメインは通常、NameSiloで登録されています。同集団の認証情報フィッシング用ドメインは、ファイル共有サイトやクラウドサービスをテーマにしたものが一般的です」
同集団は、特定の組織を装うドメインを登録することもあります。たとえば、Heritage Foundationを装う heritiages[.]org と heritiage[.]org、日本台湾交流協会を装う tw-koryu[.]org、小泉進次郎防衛大臣の公式サイトを模した shinjirou[.]info などです。
Proofpointは、次のように結論づけています。「この活動は、米国のAI政策や規制をめぐる動向をより深く把握するという、中国の広範な情報収集目的を支援している可能性が高いと考えられます。背景には、米中間の激しい戦略的競争、モデル蒸留をめぐる非難、輸出規制があります」
翻訳元: https://www.helpnetsecurity.com/2026/10/02/china-aligned-ta419-phishing-ai-policy-experts/