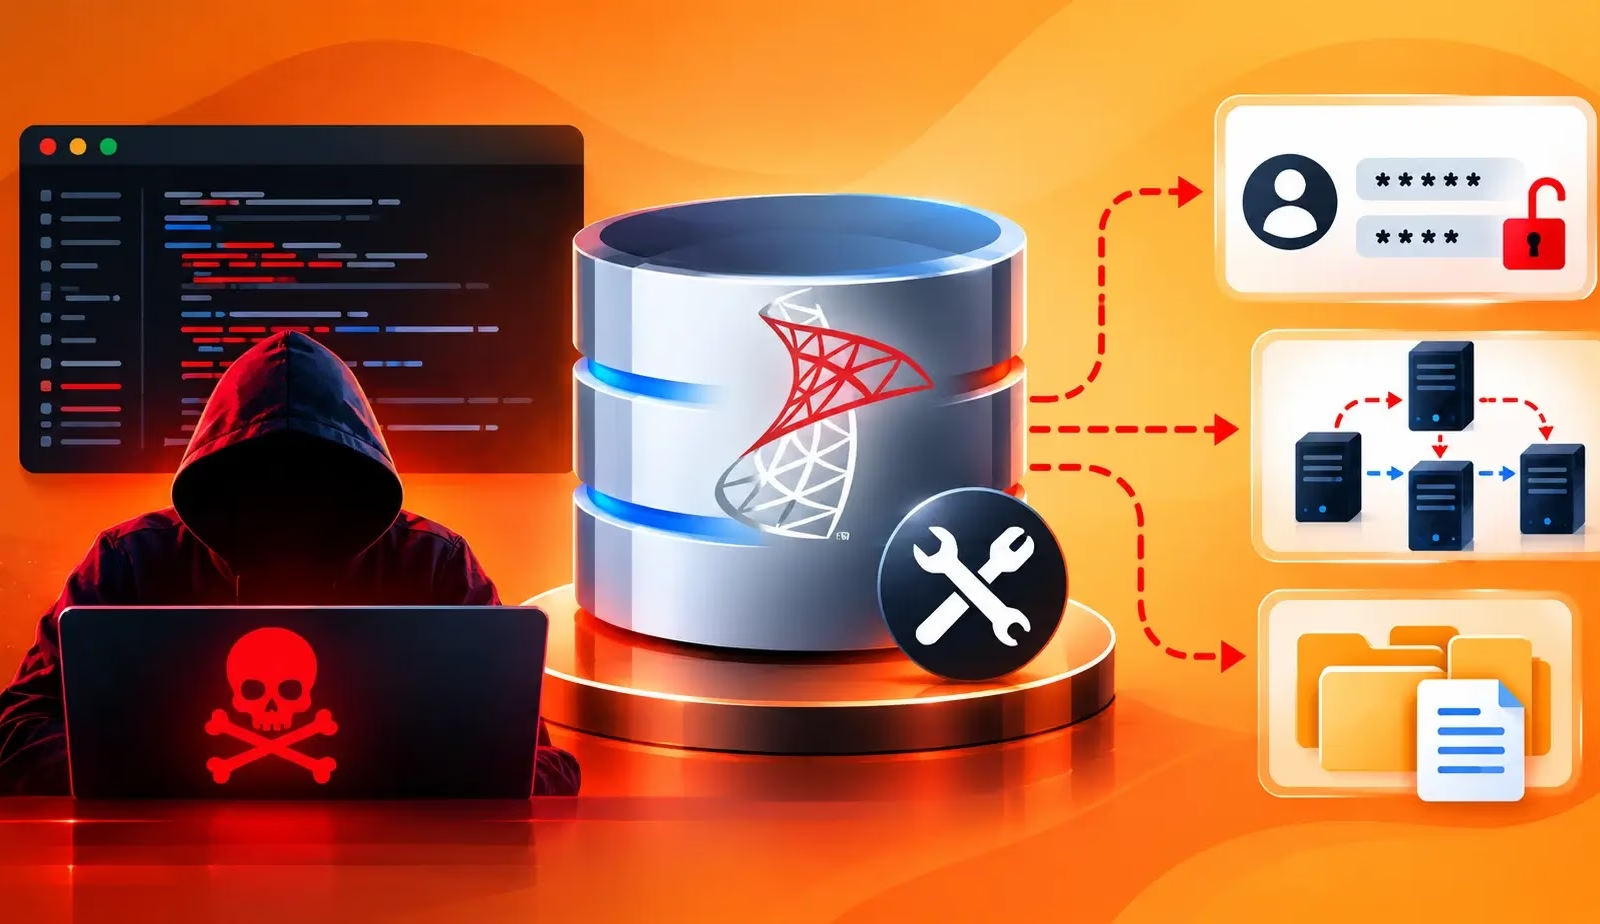
MSSQLに特化したポストエクスプロイトツールキット、認証情報の収集用アーティファクト、窃取された資料を保管した攻撃者のサーバーが、外部から閲覧可能な状態で見つかりました。この発見により、攻撃者がMicrosoft SQL Serverへのアクセスを悪用して、コマンドの実行や認証情報の収集を行い、さらに別のシステムへの攻撃を準備する手口が明らかになりました。
このステージングサーバー(151.243.232.123)は、認証なしで一般公開されていました。ThreatMonは、サーバーの内容が、2026年9月25日から29日にかけてのViva Aerobus側の環境に関わる活動と関連していると分析しています。
9月25日の16時20分、被害側のSQL Serverがこのインフラからペイロードを取得しました。16時21分から16時23分にかけては、無関係の外部ホストが同じサーバーとその公開ディレクトリの探索を始めています。
18時04分から18時05分までには、別のホストがツールや収集済みのアーティファクトをダウンロードしていました。これにより二次的な露出が生じています。侵入中に盗まれた情報が、元の攻撃者以外の第三者にもアクセス可能になったためです。
この攻撃の流れはxp_cmdshellに依存していました。これはSQL Serverの拡張ストアドプロシージャで、有効化されているとオペレーティングシステムのコマンドを実行できます。回収されたツールは、SQLセッションを使ってWindowsコマンドやBase64エンコードされたPowerShellを起動していました。
公開されていたサーバーには、名前の付いたポストエクスプロイトツールが17個ありました。認証情報の抽出用としてchrome_dump.ps1とcred_dump.ps1、列挙用としてcred_enum.ps1、SQL認証情報のテスト用としてsqlspray.ps1とmssqltest.ps1などが含まれています。
そのほかのファイルには、exfil.py、upload.py、vault.cmd、vtest.ps1がありました。研究者は、Mimikatzの出力結果や、loot/とloot2/という名前のディレクトリも回収しています。
認証情報へのアクセス活動は、Windows資格情報マネージャー、DPAPIで保護された情報、ブラウザーのパスワードストアを標的にしていました。回収されたSQL Server Management Studioの設定ファイルには、接続履歴、データベースのユーザー名、保護された状態で保存されたパスワードのデータが含まれていました。
こうした記録は、攻撃者がテスト対象となる別のサーバーやアカウントを特定する手がかりになり得ます。ただし、DPAPIで保護されたパスワードが存在するというだけでは、保存されたすべてのパスワードの復元に成功したとは断定できません。
このツールキットは、SQLクエリの応答を通じたファイル転送にも対応していました。ファイルを分割(チャンク化)してBase64でエンコードし、既存のMSSQL接続経由でデータを返すことができます。
この手法では、収集した情報を持ち出すために、別個の外向き通信チャネルが必ずしも必要ではありませんでした。
研究者は、SQL、OAuth、メール、SFTP、決済、レポート機能との連携に言及したソースコードや設定ファイルが収集されていたことも確認しました。こうした情報は、機密情報の漏えいや、さらなる攻撃対象となり得るシステムの発覚につながる恐れがあります。
回収されたツールは、別のSQLサーバーに対してユーザー名とパスワードの組み合わせを試行していました。認証に成功すると、ログインID情報とサーバーロールの所属状況も確認します。併用されるツールは、SMB管理共有へのアクセスをテストしていました。
ThreatMonの分析によると、標的に関する情報の一部は、SSMSのメタデータや設定ファイルから得られたものでした。証拠からは、認証情報の収集、認証情報の使い回しの試行、横展開の準備が行われていたことは裏付けられますが、ほかのシステムへの移動に成功したかどうかは確認されていません。
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化([.]など)されています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンスプラットフォーム内に限定してください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/mssql-toolkit-threatens-credentials/