
Tailscale SSHの脆弱性、攻撃者が接続先サーバーのroot権限を奪取可能に
セキュリティ研究者らが、TailscaleとHeadscaleに複数の重大な脆弱性があることを明らかにしました。悪用されると、攻撃者が接続先サーバーのroot権限を取得したり、ネットワークのセキュリティポリシーを回避したりする恐れがあります。さらに、認証情報の窃取やリモートアクセス基盤の妨害にもつながりかねません。S
セキュリティ研究者らが、TailscaleとHeadscaleに複数の重大な脆弱性があることを明らかにしました。悪用されると、攻撃者が接続先サーバーのroot権限を取得したり、ネットワークのセキュリティポリシーを回避したりする恐れがあります。さらに、認証情報の窃取やリモートアクセス基盤の妨害にもつながりかねません。S
ランサムウェアの攻撃者が、2026年5月に修正されたGlobalProtect VPNの脆弱性を引き続き狙っています。企業の仮想化基盤にまで侵入が及んだ事例も確認されています。Palo Alto NetworksのUnit 42は2026年10月19日の更新情報で、QilinとIncのランサムウェア攻撃者がCV
『IBM Cost of a Data Breach Report 2026』によると、AI時代においてもフィッシングは、利用頻度(侵害全体の17%)と侵害コスト(1件あたり平均5.29ドル)の両面でトップの攻撃手法であり続けています。AIはより個人に合わせたフィッシング文面を作成でき、成功率を高めます。同時にAIは
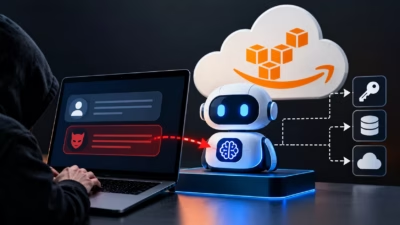
Amazon Bedrock AgentCoreで新たに明らかになった攻撃チェーンでは、悪意のあるプロンプト1つが認証情報の窃取につながり、同じAWSアカウント・同じリージョン内にある他のAIエージェントまで侵害される恐れがあります。Amazon Bedrock AgentCoreに関する調査です。 「AgentCo
Discordのセキュリティボット「Double Counter」は、攻撃者が旧インフラに侵入し、そこからクラウド環境へ移動したことで、約2,800万アカウントに関連する情報が流出した可能性があると公表しました。 10月5日に公開されたインシデントレポート「INC-2026-10-04」によると、攻撃は2026年10
公開状態で放置された攻撃者のステージングサーバーから、Viva Aerobus側の環境に関連するMicrosoft SQL Server狙いの侵入について、めったにないほど詳細な実態が明らかになりました。 151.243.232.123でホストされていたこのサーバーは、ツールの配布拠点と窃取データの保管場所を兼ねてい
MSSQLに特化したポストエクスプロイトツールキット、認証情報の収集用アーティファクト、窃取された資料を保管した攻撃者のサーバーが、外部から閲覧可能な状態で見つかりました。この発見により、攻撃者がMicrosoft SQL Serverへのアクセスを悪用して、コマンドの実行や認証情報の収集を行い、さらに別のシステムへ
Forescout Vedere Labsによる最新の調査で、重要な運用機器や医療機器がIT資産やIoT資産と同じネットワークセグメントを共有しているケースが頻繁に見られることが分かりました。これにより、攻撃者は初期侵入後に横展開する機会を得やすくなる可能性があります。 同社のサイバーセキュリティ研究
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
Microsoftが、攻撃者がIT担当者になりすますTeamsベースのキャンペーンについて警告被害者はリモートアクセスの許可をだまし取られ、マルウェア感染・横展開・ランサムウェアへとつながる対策: サポート窓口の確認、従業員教育、Teamsの堅牢化、Defenderの Safe Links/ZAPの活用Micro
すべての記事を読み込みました