
ハッカーがERPのWebシェルとIDOR脆弱性を悪用、韓国の大手教会を侵害
攻撃者は、ERPのWebシェル、特権データベースへのアクセス、漏えいした認証情報、不十分な認可制御を組み合わせ、2つの異なる侵入経路で韓国最大級の教会2か所に侵入しました。 Oasis Securityは、攻撃者のサーバーから回収したファイルを分析しました。その結果、両組織で信徒、従業員、財務、管理に関する情報が大規
攻撃者は、ERPのWebシェル、特権データベースへのアクセス、漏えいした認証情報、不十分な認可制御を組み合わせ、2つの異なる侵入経路で韓国最大級の教会2か所に侵入しました。 Oasis Securityは、攻撃者のサーバーから回収したファイルを分析しました。その結果、両組織で信徒、従業員、財務、管理に関する情報が大規
公開状態で放置された攻撃者のステージングサーバーから、Viva Aerobus側の環境に関連するMicrosoft SQL Server狙いの侵入について、めったにないほど詳細な実態が明らかになりました。 151.243.232.123でホストされていたこのサーバーは、ツールの配布拠点と窃取データの保管場所を兼ねてい
MSSQLに特化したポストエクスプロイトツールキット、認証情報の収集用アーティファクト、窃取された資料を保管した攻撃者のサーバーが、外部から閲覧可能な状態で見つかりました。この発見により、攻撃者がMicrosoft SQL Serverへのアクセスを悪用して、コマンドの実行や認証情報の収集を行い、さらに別のシステムへ
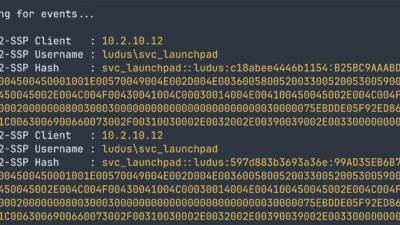
データベースは、単なるテーブル型リポジトリの域をはるかに超えた存在へと進化してきました。しかし、SQL Server 2025に搭載された新機能は、この進化に潜む本質的な危険性を浮き彫りにしています。SpecterOpsの研究者たちは最近、重大な脆弱性を発見しました。彼らが明らかにしたのは、攻撃者

MS-SQL(Microsoft SQL)のハニーポットに関する最近のインシデン...