攻撃者は、ERPのWebシェル、特権データベースへのアクセス、漏えいした認証情報、不十分な認可制御を組み合わせ、2つの異なる侵入経路で韓国最大級の教会2か所に侵入しました。
Oasis Securityは、攻撃者のサーバーから回収したファイルを分析しました。その結果、両組織で信徒、従業員、財務、管理に関する情報が大規模に収集されていたことが分かりました。
ただし、同社の調査結果が示すのは回収できた攻撃者の痕跡であり、アクセスされたすべてのシステムや転送されたすべてのファイルを網羅したものではありません。
被害組織Aでは、攻撃者がERPのWebルートに「codex_x.aspx」を設置しました。このファイルを通じて、IISアプリケーションプールのID権限でコマンドを実行していました。
攻撃者側の操作記録には、韓国の教会に対する197回のログイン試行も残っていました。調査によると、このWebシェルは9月9日の確認時点でも、インターネットからアクセスできる状態でした。
ERPの「Security.dll」をリバースエンジニアリングしたところ、設定上の機密情報を保護する暗号化ルーチンが判明しました。
「ServerSetting.xml」を復号すると、sysadmin権限を持つMSSQLの認証情報が得られました。これにより、データベースの列挙や、xp_cmdshellを使ったOSコマンドの実行が可能になりました。
リンクサーバーの設定を介して、特権アカウント「sa」によるアクセスはJANRO、MIS、LMS_MISにも広がりました。
Microsoftの文書によると、特権ユーザーがxp_cmdshellを呼び出すと、WindowsコマンドはSQL Serverのサービスアカウントの権限で実行されます。データベースの過剰な権限が、とりわけ深刻な結果を招く理由です。
攻撃者はその後、一時的なWindowsサービスを使い、ほかのホストでSYSTEM権限による実行を獲得しました。
データベース監視の制御は、ローカルボリュームへのアクセスこそ遮断しました。しかし、ループバック経由のSMB管理共有を使った同等のアクセスは防げませんでした。
取得したMariaDBの認証情報は解読され、同組織のチャットプラットフォームでも使い回されていたrootパスワードが明らかになりました。
Oasis Securityが分析したファイルは、米国でホスティングされている192.3.239.164のサーバーから、2026年8月28日から9月1日にかけて収集されたものです。調査報告では、2つの教会を被害組織A、被害組織Bとしています。
ERPのWebシェルによる侵害
バックアップの設定ファイルやエージェントのデータベースから回収したハードコード済みの認証情報により、NASへのSMBアクセスも可能になりました。
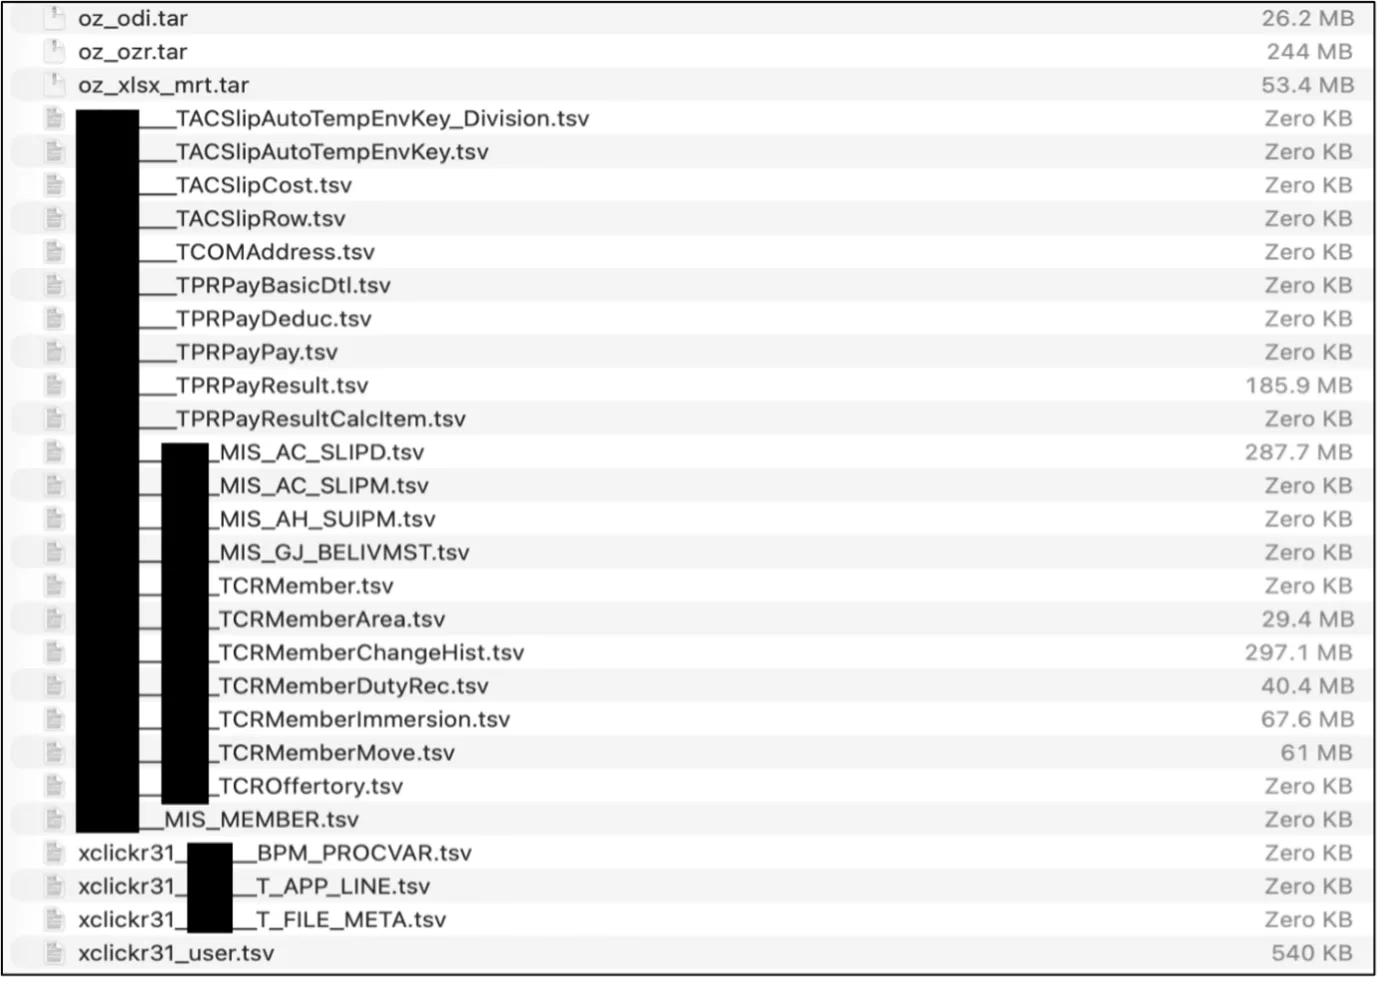
調査では、データベースのエクスポート、管理文書、給与情報、会計記録、住民登録用の写真、メッセージングデータが収集されたと報告しています。
被害組織Aで回収されたデータは、13,939ファイル、合計47.3GBに上ります。氏名と住民登録番号を含む信徒記録は約96万件、寄付記録は約33万件、承認文書は6万8,000件ほどありました。
データベースのテーブルはステージング用ディレクトリにエクスポートされ、アーカイブ化されたうえで、以前に侵害されたMinIOバケットにアップロードされました。
このステージング用インフラには、米国のキリスト教系プラットフォームへの過去の侵入に関連する認証情報が再利用されていました。
追加の転送ではサードパーティのストレージも使われました。そのため、回収された量は下限値であり、確認された被害の総量ではありません。
被害組織Bへの侵入は、以前に漏えいしていたグループウェアの認証情報から始まりました。攻撃者はEKPとSIMSにまたがる安全でない直接オブジェクト参照(IDOR)の脆弱性を悪用しました。他のユーザーの情報を取得し、平文のPINを露出させたうえ、管理者レベルのアカウントをリセットしました。
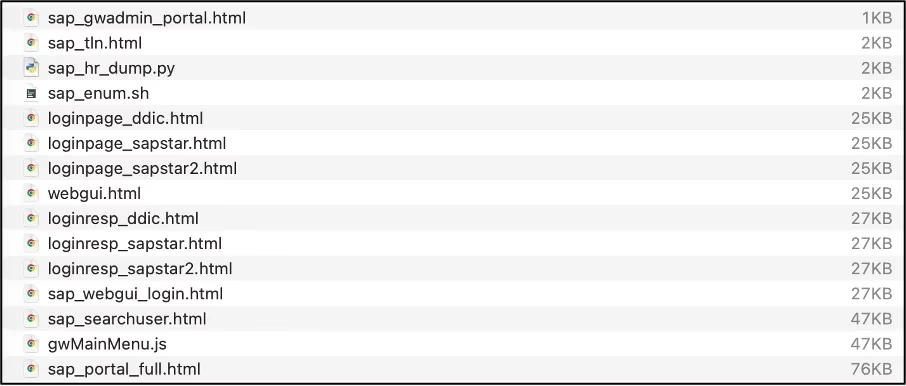
その後、グループウェアのシングルサインオンにより、再ログインなしでSAPポータルにアクセスできる状態になりました。収集されたのは、約8万9,000人の信徒の個人情報、286人分の従業員記録、96枚の従業員写真などです。
続く偵察では、認証不要の大学生向け宣教部門のAPI、QRチケットの認可の弱点、公開されている17件のGitHubリポジトリが見つかりました。無制限の読み書きを許すFirebaseストレージのルールも確認されています。
別の認証情報の使い回しも試みられましたが、試したパスワードが期限切れか削除済みだったため失敗しました。
2つの侵入経路から浮かぶのは、機密情報の管理、データベースの権限境界、オブジェクト単位の認可という3つの欠陥です。防御側は、リンクサーバーの権限を制限し、露出した機密情報をローテーションしてください。Webシェルの活動を調査し、クラウドストレージのルールも見直す必要があります。
OWASPは、要求されたすべてのオブジェクトについて認可を確認するよう推奨しています。認証だけではIDORを防げません。また、システム間のSSOトークンをユーザーに発行する前に、パスワードリセットの所有者と権限を検証することも求められます。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに統合しましょう。
翻訳元: https://gbhackers.com/erp-web-shell-breach/