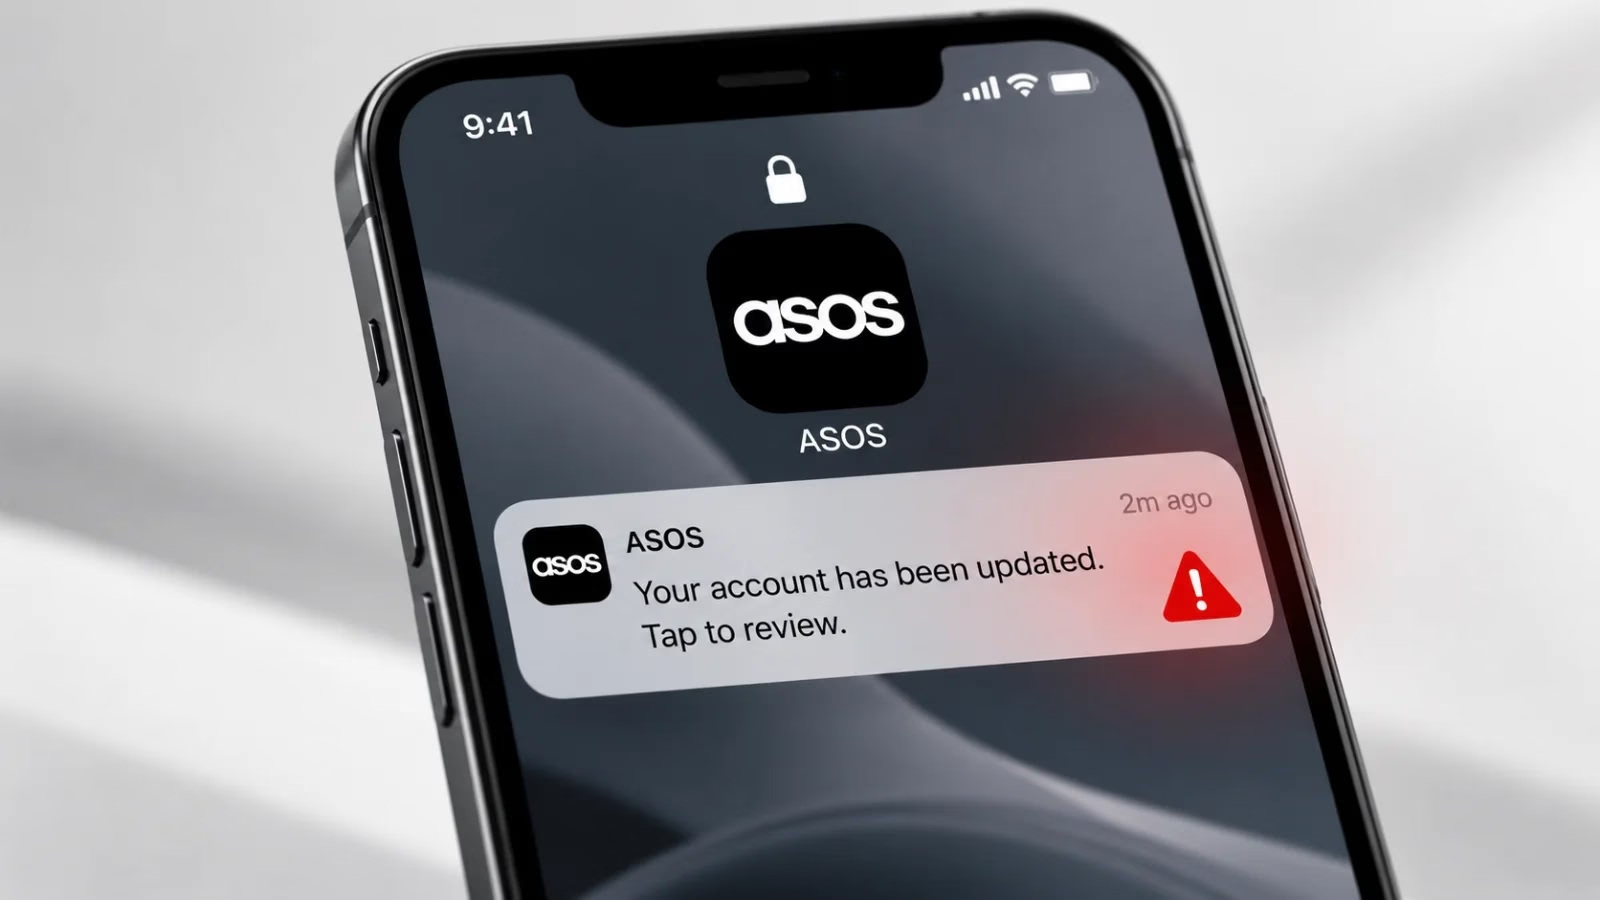
ASOSは、顧客のもとに「ASOS HACKED」と題した不正なアプリ通知が届いたサイバーインシデントについて調査を進めています。通知は、攻撃者が同社のSnowflakeデータ環境を侵害したと主張する内容でした。
同社は、顧客とのコミュニケーションに使うサードパーティのプラットフォームで不審な動きがあったことを確認しました。ただし、Snowflakeに関する主張は裏付けが取れていません。
この通知が表示されたのは2026年10月6日の午前10時ごろです。通知はASOSのデータ保護責任者とITチームに直接呼びかける形式で、「われわれと交渉しなければ、データを流出させる」と要求していました。Telegramへのリンクも記載されていました。
スクリーンショットから分かるのは、顧客に何が表示されたかという点だけです。攻撃者がデータベースにアクセスした証拠にはなりません。攻撃者は顧客向けの通信チャネルを使って公開型の恐喝メッセージを送り、ユーザーの目の前でASOSに圧力をかけたことになります。
Cyber Security Newsの報道によると、ASOSは「顧客とのコミュニケーションに使用しているサードパーティのプラットフォームに関わる不正行為」を調査していると説明しました。同社は「許可されていない顧客向け通知」があったことを認め、通知プラットフォームへのアクセスを直ちに制限したと述べています。
同社は専門家や関係当局と連携して対応にあたっています。氏名や連絡先などの基本的な個人情報にアクセスされた可能性があると警告しました。一方で、決済カード情報やアカウントのパスワードには影響がないとみています。ただしこれは初期段階の評価であり、最終的な結論ではありません。
ASOSによると、Webサイトとアプリは通常どおり稼働しています。同社は大手グローバル保険会社のサイバーセキュリティ保険と事業継続保険に加入しています。取引への影響を見積もるには時期尚早としています。
Snowflakeは、企業が情報の保存や分析に使うクラウドデータプラットフォームです。通知プラットフォームへの不正アクセスがあったからといって、攻撃者がクラウドデータベースや決済システム、小売ネットワーク全体に到達したとは限りません。
Check PointのCharlotte Wilson氏はBBCの取材に対し、攻撃者は公開メッセージでASOSに恥をかかせようとしている可能性があると述べました。同氏は、Snowflakeへのアクセスは確認されていないと強調しています。調査当局は、侵入経路や関与したシステム、顧客記録がコピーされたかどうかを今後突き止める必要があります。
Cybersecurity Newsは2026年8月25日、社外で入手された漏えいした認証情報を使い、ASOSの顧客アカウントに不正アクセスがあったと報じました。ASOSはこのインシデントを7月28日に検知し、翌日に確認しています。
この過去の事案はクレデンシャルスタッフィングが原因とみられています。これは、漏えいしたユーザー名とパスワードの組み合わせを他のサービスで試す攻撃手法です。流出した可能性のあるデータには、氏名、住所、電話番号、生年月日のほか、カード番号の下4桁や有効期限といった限定的なカード情報が含まれます。
ASOSは7月29日に、影響を受けたアカウントをブロックし、パスワードの再設定を求めました。不審な取引はブロックまたはキャンセルされたとも報告しています。今回の調査と、この過去のインシデントとの関連を裏付ける確認情報はありません。
ASOSの株価は11%超下落し、日中には最大13%の下落があったとの報道もあります。今回の通知により、インシデントは全容が明らかになる前に公になりました。
顧客は次のような対策を取ってください。Telegramのリンクは開かないこと。ASOSの公式発表を確認すること。アカウントに不審な動きがないか注意すること。詐欺師がこのインシデントに便乗してパスワードや支払いを求めてくる恐れがあるため、予期しないメールやテキストメッセージを警戒すること。他のサービスでも使い回しているASOSのパスワードは、固有のものに変更すること。
通知を受け取っただけで、顧客のスマートフォンがハッキングされたことにはなりません。
翻訳元: https://cyberpress.org/asos-app-breach-rogue-alerts/