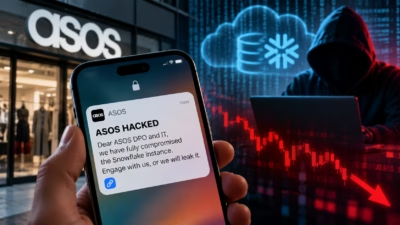
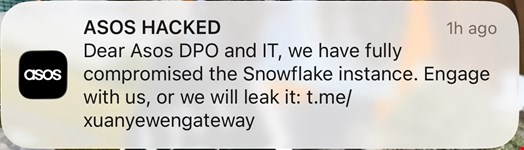
オンラインファッション小売大手ASOSの顧客に、同社がSnowflakeの侵害を通じてハッキングされたと主張する不審なスマートフォン通知が届きました。
10月6日に配信されたこのメッセージは、ASOS公式のプッシュ通知を装っており、次のような内容でした。「ASOSのDPO(データ保護責任者)およびIT部門の皆様。私たちはSnowflakeインスタンスを完全に掌握しました。私たちと交渉しなければ、データを公開します」
メッセージには「xuanyewengateway」と署名があり、Telegramチャンネルへのリンクが記載されていました。
DPOとはデータ保護責任者(data protection officer)の略で、組織が個人データの収集・保管・利用・保護を監督するために任命する担当者です。一般データ保護規則(GDPR)は、英国またはEUで事業を行うすべての組織にDPOの設置を義務付けています。
Snowflakeはクラウドベースのデータプラットフォームで、企業が大量のデータを保存、管理、分析、共有するために利用しています。企業が自社の物理サーバーでデータを保持する代わりに、Snowflakeのクラウド基盤を使ってデータを一元化し、さまざまなシステムや拠点からアクセスできます。
サイバー脅威アクターは、Snowflakeの侵害を足がかりに企業へ不正アクセスを試みるケースが頻発しています。
これまでに確認されているSnowflake関連の最新の大規模なインシデントは2024年5月に発生しました。脅威アクターは、インフォスティーラー(情報窃取型マルウェア)で収集した認証情報を悪用し、多要素認証(MFA)が強制されていない顧客のSnowflakeテナントに直接ログインしました。
さらに最近では2026年8月、Google Cloud傘下のWizのセキュリティ研究者が、同クラウドサービスプロバイダーのHackerOne脆弱性開示プログラムを通じて、GitHub上のSnowflake公開リポジトリに存在する深刻なスクリプトインジェクションの脆弱性を発見しました。
ASOSは、本記事の公開時点で侵害を確認していません。
専門家、ASOSで大規模なデータ侵害が起きた可能性を警告
ESETのグローバルサイバーセキュリティアドバイザーであるJake Moore氏は、ASOSで侵害が起きたとされる件について、事実と確認されれば「史上最も人目に触れたハッキングの一つ」となり、「大量の顧客データを危険にさらす」可能性があると警告しました。
同氏は「攻撃者が顧客にプッシュ通知を送信できたことは、少なくともASOSの接続システムの一部にアクセスしたことを示唆しています。ただし、データ侵害の規模に関する彼らの主張が全面的に裏付けられたわけではありません」と述べています。
「ASOSアプリのユーザーに直接侵害を知らせることで、脅威アクターはASOSに圧力をかけようとしているとみられます。アクセスの広範さを誇示し、身代金要求の材料にする狙いでしょう」
MalwarebytesのシニアマルウェアインテリジェンスリサーチャーであるPieter Arntz氏は、ASOSがマーケティングにSimon AIを利用しており、これがSnowflake上で稼働しているため、両者の関係は間接的だと指摘しました。
同氏は「攻撃者がASOSの顧客データをどこまで入手できたかを判断するのは時期尚早ですが、影響範囲が大きくなる可能性はあります」と語っています。
「情報が漏えいすれば、閲覧や購入の傾向から所在地、ロイヤルティステータスに至るまで、顧客の詳細なプロファイルが明らかになりかねません。これは価値の高いプロファイリングデータです。ただ、この接続関係だけでは、攻撃者が実際にどこまでアクセスできるかは確定できません」
Forescoutのシニアセキュリティ研究者Michele Campobasso氏は、このメッセージ、とりわけ「追加情報が一切なく、グループの紹介も簡素である点」から、脅威アクターがさらに多くの攻撃を主張する計画であるとみていると述べました。
ASOSアプリのユーザーは、通知内のリンクをクリックせず、Telegramアカウントにも関与しないようにしてください。また、安全性を高めるため、パスワードを変更することも推奨されます。
専門家、即時の調査と顧客の予防措置を促す
インシデントについては、なお確認すべき事実が数多く残っています。サイバーセキュリティレジリエンス企業FLR SpectronのCIO、Kamran Bahdur氏は、通知の主張は「真剣に受け止め、恐喝の試みとなり得るものとして対処すべきです」と述べました。
Bahdur氏は、ASOSにとっての最優先事項として、不正アクセスの有無の確認、Snowflakeの監査ログおよび認証ログの精査、データ流出の範囲の評価、インシデント対応プロセスの遂行を挙げています。
「脅威アクターと交渉するかどうかの判断は、法務、規制当局、法執行機関のパートナーの意見を踏まえて行うべきです」と同氏は語りました。
さらに、ASOSの担当者は、法務担当者が精査した合意済みの対応方針の枠外で、脅威アクターと直接やり取りすることは避けるべきだと強調しました。
Infosecurityは、ASOSとSnowflakeにコメントを求めています。
画像クレジット:Koshiro K / chrisdorney / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/asos-customers-message-suspected/