セキュリティ
不正な通知がSnowflakeインスタンスの侵害を主張、ただし顧客情報の窃取は未確認
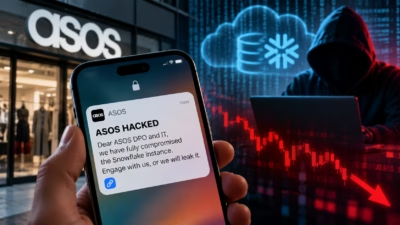
Asosの顧客から、同社アプリに不正な通知が届いたとの報告が相次いでいます。通知は、オンライン衣料品小売りの同社のSnowflakeインスタンスが侵害されたと主張し、データの公開をちらつかせて脅しています。
通知には「Xuanye Wen Gateway」という名前のTelegramチャンネルへのリンクが含まれており、宛先はAsosのデータ保護責任者(DPO)とIT部門となっていました。
通知には「AsosのDPOとIT部門へ。当方はSnowflakeインスタンスを完全に掌握した。交渉に応じなければ、データを公開する」と書かれています。
The Registerは、AsosとSnowflakeにコメントを求めています。
ただし、この通知だけでは、送信者がAsosのSnowflakeインスタンスや機微な顧客データに実際にアクセスしたことは裏付けられません。メッセージがどのように送信されたのかも、わかっていません。
通知が報じられたあと、Asosの株価は約12%下落しました。その後、やや持ち直しています。
クラウドベースのデータ保存・分析基盤であるSnowflakeの顧客は2024年、大規模なデータ窃取キャンペーンの標的になりました。被害を受けたのは、Ticketmaster、Santander、AT&Tなど数十社に上ります。
この事件では、カナダ・オンタリオ州キッチナー在住のConnor Riley Moucka容疑者(26)が後に、コンピュータ詐欺、電信詐欺、加重身元窃盗、共謀の罪について有罪を認めました。同容疑者によるハッキングは165を超える組織を侵害し、数十億件に上る顧客記録を流出させたほか、身代金として約250万ドルを得ていました。
その後Snowflakeは、管理者が多要素認証を必須にできる制御機能を導入しました。 ®