Atlassianは、保存場所を知っている攻撃者がログインなしでAtlassian Data Center環境のファイルを読み取れるとして、注意を呼びかけています。
CVE-2026-21589の概要
CVE-2026-21589は、CVSSスコア9.3の重大な任意ファイルアクセスの脆弱性です。Bitbucket Data Center、Confluence Data Center、Jira Service Management Data Center、Jira Software Data Center、Bamboo Data Center、Crowd Data Center、Crucible、Fisheyeのすべてのバージョンが影響を受けます。
AtlassianはCVSS 4.0スコアを社内評価で算出し、2026年10月5日にセキュリティアドバイザリを公開しました。
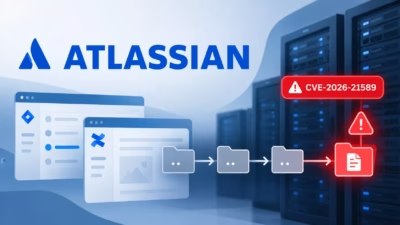
アドバイザリには、「この任意ファイルアクセスの脆弱性により、認証されていない攻撃者が、影響を受けるバージョンのWebアプリケーションのルートディレクトリ内にある特定のファイルにアクセスできます」と記されています。
Atlassianは「構成によっては機密ファイルが存在し、リスクが高まる可能性があります」と指摘しています。
一方で、悪用するには対象ファイルの正確な名前とパスを知っている必要があり、ディレクトリの内容を一覧表示したり列挙したりすることはできません。
同社によると、影響を受けるクラウド製品はすでにパッチが適用されています。調査では悪用の形跡は見つからなかったため、クラウド製品の利用者が対応する必要はありません。
修正バージョンと暫定的な緩和策
Atlassianは管理者に対し、影響を受けるすべての環境を、直ちに修正済みバージョンまたは最新リリースへアップグレードするよう強く求めています。修正済みバージョンは次のとおりです。
- Bitbucket Data Center 9.4.26、10.2.8、10.5.1
- Confluence Data Center 9.2.26、10.2.19
- Jira Software Data CenterおよびJira Service Management Data Center 10.3.26、11.3.12(Jira Softwareは9.12.40、Jira Service Managementは5.12.40も対象)
- Bamboo Data Center 10.2.24、12.1.12
- Crowd Data Center 6.3.7、7.0.3、7.1.7、7.2.4
- CrucibleおよびFisheye 4.9.15
Atlassianは、可能であれば影響を受けるインスタンスをインターネットから切り離すことを推奨しています。
「ユーザー認証を設定しているものも含め、インターネットに公開されているインスタンスは、対応できるまで外部ネットワークからのアクセスを制限してください」としています。
同社は、暫定的な緩和策も3件公開しました。
Atlassianは、顧客のインスタンスが被害を受けたかどうかを確認できないとしています。そのため、影響を受けるすべてのインスタンスについて、セキュリティチームに侵害の痕跡を調べさせるよう勧めています。
アドバイザリには、この脆弱性がData Centerのインスタンスに対して悪用されたかどうかや、発見者についての記載はありません。
翻訳元: https://www.helpnetsecurity.com/2026/10/06/atlassian-data-center-cve-2026-21589/