
Atlassian、JiraとConfluenceの重大度の高い脆弱性を修正
Atlassianは、JiraやConfluenceをはじめとする企業向け製品のセキュリティ修正をリリースしました。対象は、同社ソフトウェア全体で176件の脆弱性エントリに及びます。10月20日に公開されたセキュリティ情報は、直近1か月間に複数のセルフマネージド製品向けにリリースされた修正をまとめたものです。影響を
Atlassianは、JiraやConfluenceをはじめとする企業向け製品のセキュリティ修正をリリースしました。対象は、同社ソフトウェア全体で176件の脆弱性エントリに及びます。10月20日に公開されたセキュリティ情報は、直近1か月間に複数のセルフマネージド製品向けにリリースされた修正をまとめたものです。影響を
Atlassianは火曜日、2026年10月のセキュリティ速報を公開しました。速報には、重大度「高」の脆弱性162件と、重大度「クリティカル」の脆弱性14件が掲載されています。 掲載されたすべての項目はサードパーティ製の依存コンポーネントに起因するもので、多くのCVEが複数の製品にまたがって掲載されています。Secu
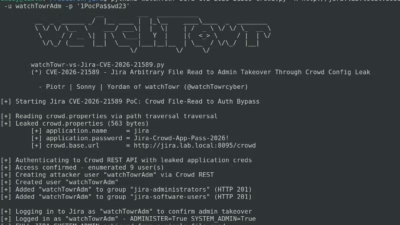
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Jira、Confluence、Bitbucketなど、Atlassianの複数の製品ファミリーに影響する重大な脆弱性「CVE-2026-21589」を悪用した攻撃が確認されています。この攻撃に認証は必要ありません。 セキュリティ企業のPrevidianは本日、自社のハニーポットネットワークでこの攻撃活動を検知しまし
セルフホスト型の Atlassian 製品8種に影響する任意ファイルアクセスの重大な脆弱性「CVE-2026-21589」について、PoC(概念実証)のエクスプロイトチェーンが公開されました。 研究結果によると、Atlassian Crowd と連携した環境では、攻撃者がアプリケーションの認証情報を平文で盗み出し、そ
Atlassianは、同社の8製品の全バージョンに影響する、深刻度「クリティカル」の脆弱性に対するパッチを公開しました。 この脆弱性は「CVE-2026-21589」(CVSSスコア9.3)として追跡されており、任意のファイルにアクセスできる問題と説明されています。 認証なしで悪用でき、Webアプリケーションのルート
CVSSスコア9.3の脆弱性により、認証されていない攻撃者が本来アクセスできない範囲のファイルにアクセスできます。Atlassianは直ちにパッチを適用するよう呼びかけています。 Atlassianのデータセンター向けソフ
Atlassianは、ConfluenceやJira、Bitbucketなど、セルフホスト型のData Center製品の複数で任意のファイルアクセスに悪用されるおそれがある重大な脆弱性「CVE-2026-21589」について、利用者に警告しています。 この脆弱性を突かれると、認証されていない攻撃者が、影響を受けるア
Atlassianは、保存場所を知っている攻撃者がログインなしでAtlassian Data Center環境のファイルを読み取れるとして、注意を呼びかけています。 CVE-2026-21589の概要 CVE-2026-21589は、CVSSスコア9.3の重大な任意ファイルアクセスの脆弱性です。Bi
security
すべての記事を読み込みました