Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に影響します。特定の構成では、認証されていない第三者が管理者権限を完全に奪取できる恐れがあり、非常に危険です。
早期の検知と脅威の範囲
サイバーセキュリティ企業のPrevidianは、悪意ある活動を監視するために設置した専用のハニーポットサーバー網で、最初の悪用の試みを検知しました。研究者のRyan Dewhurst氏によると、watchTowrの分析が公開されてから2時間以内に、不審なクエリが現れたといいます。10月7日までに、専門家は3つの異なるIPアドレスからの攻撃を確認しました。ただし現時点で確認されているのは悪用の試みにとどまり、実際の企業システムが侵害されたことは確認されていません。
Atlassianは10月5日にCVE-2026-21589を正式に公表し、同時に重要なパッチをリリースしました。この脆弱性には、CVSS 4.0で10点満点中9.3という非常に高い深刻度が付けられています。影響を受けるのは、セルフホスト型のBitbucket Data Center、Confluence Data Center、Jira Software Data Center、Jira Service Management Data Center、Bamboo Data Center、Crowd Data Center、Crucible、Fisheyeです。同社は、修正版のリリース以前のすべてのバージョンにこの問題が存在すると強く警告しています。
脆弱性の仕組み
この欠陥により、認証されていない外部の攻撃者が、ログインすることなくサーバーアプリケーション内の特定のファイルを読み取れます。攻撃にはディレクトリトラバーサルという巧妙な手法が使われます。細工したリクエストを送ると、プログラムは許可されたディレクトリのはるか外にあるファイルにアクセスしてしまいます。ただし、この脆弱性ではディレクトリの内容を閲覧したり、文書を自動的に探し出したりすることはできません。攻撃者は、対象ファイルの正確な名前と場所をあらかじめ把握している必要があります。
根本原因の解明
watchTowrの専門家は、Jira、Confluence、Bitbucketの修正済みビルドと脆弱なビルドを徹底的に比較検証しました。その結果、共通のWebリソースライブラリatlassian-plugins-webresourceに根本原因があることを突き止めました。CVE-2026-21589(認証前の任意ファイル読み取り)に関するwatchTowrの分析によると、問題のコードは二重コロン(::)をスラッシュに変換します。この処理を悪用すると、攻撃者はディレクトリ間の移動を巧みに偽装できます。その結果、アプリケーションの内部ファイルを不正なリクエストから守るための制限を回避できてしまいます。
悪用の実態とCrowd連携のリスク
研究者らは、この手法がAtlassianの3製品で有効であることを実際に確認しました。Jiraでは、Webアプリケーションの中核となる設定を収めた保護対象のファイルWEB-INF/web.xmlを読み取ることができました。ConfluenceとBitbucketでも、同様のリクエストで同じ結果が得られました。重要なのは、この攻撃ではTomcatサーバー内のアプリケーションの範囲から抜け出すことはできなかった点です。ファイルの読み取りは、各Webアプリケーションの範囲内に厳密に限られていました。それでも、この制限された範囲内に、きわめて機密性の高い情報が置かれていることは少なくありません。
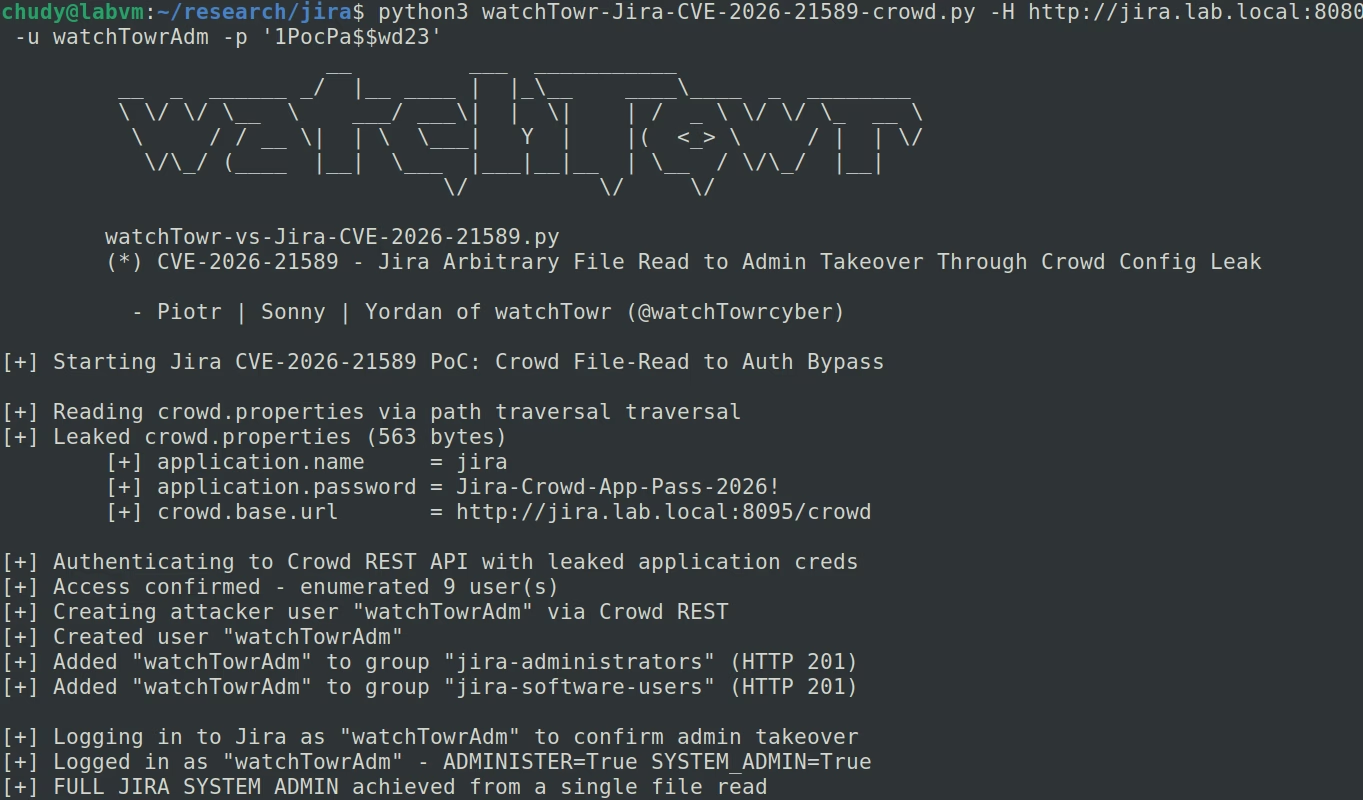
watchTowrが最も危険だと指摘したのは、Jiraがアカウントの一元管理にAtlassian Crowdを利用しているシステムです。Atlassian自身のドキュメントによると、設定ファイルWEB-INF/classes/crowd.propertiesには、アプリケーション名、Crowdに接続するためのパスワード、サーバーアドレスが含まれています。驚くべきことに、このパスワードは平文のまま保存されています。CVE-2026-21589を悪用すれば、外部の攻撃者がこのファイルを難なく読み取り、重要な連携用の認証情報を入手できます。
システム完全掌握への道筋
攻撃のその後の展開は、Crowdの具体的な構成に大きく左右されます。攻撃者がサーバーにアクセスでき、盗んだ認証情報に必要な権限があれば、CrowdのAPI(アプリケーションプログラミングインターフェース)を使って新規ユーザーを作成し、所属グループを変更できます。watchTowrは管理された実験環境で、新しいアカウントを作成し、jira-administratorsグループに直接追加することに成功しました。その結果、正規の管理者のパスワードを知らなくても、Jiraの管理者権限をすべて手に入れました。
このような壊滅的な結果が、脆弱なサーバーすべてで再現できるわけではありません。Crowdにはアクセス元のIPアドレスで接続を制限する機能があり、連携に付与された権限によって実行できる操作も決まります。アカウント管理サーバーに直接アクセスできない場合や、アプリケーションにユーザー作成やグループ変更の権限がない場合は、実証された攻撃チェーンは完全には成立しません。それでも、保護されたファイルが不正に読み取られる問題は、Crowdの有無にかかわらず極めて深刻です。
パッチ適用と防御の時間との戦い
技術的な解説が公開されたことで、脆弱なシステムを見つける作業は大幅に容易になりました。watchTowrは実証コードとあわせて、Jira、Confluence、Bitbucketを確認するための診断ツールも公開しています。さらに、自動スキャンを可能にするNucleiテンプレートもすぐに登場しました。Previdianは、こうしたツールが広く出回ったことで攻撃者の参入障壁が大きく下がり、悪用の試みが急増する可能性が高いとみています。侵入に成功した事例がどれほどあるのか、その全容は現時点では分かっていません。
Atlassianは、影響を受けるすべてのインストールを早急に更新するよう強く推奨しています。Jira Software Data Centerでは、9.12.40、10.3.26、11.3.12が公開されています。Confluence Data Centerの利用者は9.2.26と10.2.19を、Bitbucket Data Centerの管理者は9.4.26、10.2.8、10.5.1を適用してください。残る5製品にも重要な修正版が用意されています。管理者はメジャーバージョンの番号だけに注目するのではなく、現在使用しているブランチに対応する修正版ビルドを慎重に選ぶ必要があります。
すぐに更新できない場合、同社はサーバーのインターネットからのアクセスを制限するよう強く求めています。暫定的な防御策として、不審なパスをブロックするためのWebアプリケーションファイアウォールやプロキシサーバー向けのルールも提案しています。TomcatのシステムにはRewriteValveの設定が示されており、Bitbucketでは別途URL処理のルールが必要です。Atlassianはさらに、HTTPリクエストログを調べ、ディレクトリトラバーサル特有の文字列パターンや、巧妙にエンコードされたその変種が含まれていないか確認することも勧めています。
幸い、クラウド版のAtlassian Cloudについては、顧客側の対応は必要ありません。同社は、自社インフラにはすでに必要なパッチを適用済みで、クラウドサービスでこの脆弱性が悪用された形跡は確認されていないと発表しました。しかし、Jira、ConfluenceなどのData Center製品を自社でホスティングしている組織にとって、状況は依然として深刻です。パッチは10月5日から提供されていたものの、技術的な詳細の公開直後に攻撃が現れたため、管理者に残された更新の猶予はきわめて短いものでした。
翻訳元: https://meterpreter.org/atlassian-cve-2026-21589-vulnerability/