
SBOMだけではサプライチェーン攻撃の影響範囲は分からない
ISC2 Strategic Congress 2026 — デンバー — 悪意あるパッケージがセキュリティチェックをすり抜けた際、ソフトウェア部品表(SBOM)だけを頼りに状況を判断すると、実際にどのコードが実行され、どのシステムに触れ、侵害がどこまで広がったのかを突き止められず、防御側が苦慮する恐れがあります。At
ISC2 Strategic Congress 2026 — デンバー — 悪意あるパッケージがセキュリティチェックをすり抜けた際、ソフトウェア部品表(SBOM)だけを頼りに状況を判断すると、実際にどのコードが実行され、どのシステムに触れ、侵害がどこまで広がったのかを突き止められず、防御側が苦慮する恐れがあります。At
Atlassianは、JiraやConfluenceをはじめとする企業向け製品のセキュリティ修正をリリースしました。対象は、同社ソフトウェア全体で176件の脆弱性エントリに及びます。10月20日に公開されたセキュリティ情報は、直近1か月間に複数のセルフマネージド製品向けにリリースされた修正をまとめたものです。影響を
Atlassianは火曜日、2026年10月のセキュリティ速報を公開しました。速報には、重大度「高」の脆弱性162件と、重大度「クリティカル」の脆弱性14件が掲載されています。 掲載されたすべての項目はサードパーティ製の依存コンポーネントに起因するもので、多くのCVEが複数の製品にまたがって掲載されています。Secu
CSOは、Atlassian、Adobe、IBM、SAP製品の脆弱性にも対応する必要があります。 Microsoftは10月のPatch Tuesdayで、過去最多となる1,407件のCVEを修正しました。2020年の1,
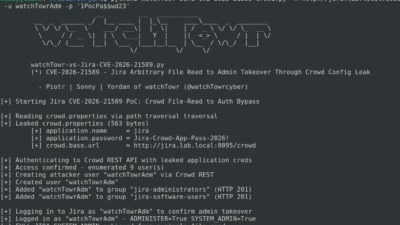
Atlassian製サーバーを狙う攻撃が、重大な脆弱性「CVE-2026-21589」を悪用する形で始まりました。専門家が技術的な解説とPoC(概念実証)コードを公開してから、わずか2時間後のことです。この深刻な欠陥は、Jira、Confluence、Bitbucketなど、企業向けの主要8製品に
Atlassian Data Center製品に存在する重大な脆弱性が、実環境で悪用されていると報じられています。 この脆弱性は「CVE-2026-21589」として追跡されています。Atlassianは10月5日付のセキュリティアドバイザリで、任意のファイルにアクセスされる脆弱性と説明しました。深刻度を示すC
Jira、Confluence、Bitbucketなど、Atlassianの複数の製品ファミリーに影響する重大な脆弱性「CVE-2026-21589」を悪用した攻撃が確認されています。この攻撃に認証は必要ありません。 セキュリティ企業のPrevidianは本日、自社のハニーポットネットワークでこの攻撃活動を検知しまし
セルフホスト型の Atlassian 製品8種に影響する任意ファイルアクセスの重大な脆弱性「CVE-2026-21589」について、PoC(概念実証)のエクスプロイトチェーンが公開されました。 研究結果によると、Atlassian Crowd と連携した環境では、攻撃者がアプリケーションの認証情報を平文で盗み出し、そ
Atlassianは、同社の8製品の全バージョンに影響する、深刻度「クリティカル」の脆弱性に対するパッチを公開しました。 この脆弱性は「CVE-2026-21589」(CVSSスコア9.3)として追跡されており、任意のファイルにアクセスできる問題と説明されています。 認証なしで悪用でき、Webアプリケーションのルート
Atlassianは、自社管理型のDataAlly製品に存在する重大な任意ファイルアクセスの脆弱性(CVE-2026-21589)を修正するパッチを公開しました。その1日後、watchTowrの研究者が脆弱性の技術的な解説を公開してから数時間後には、攻撃者がこの脆弱性を悪用しようとする動きが確認されて
すべての記事を読み込みました