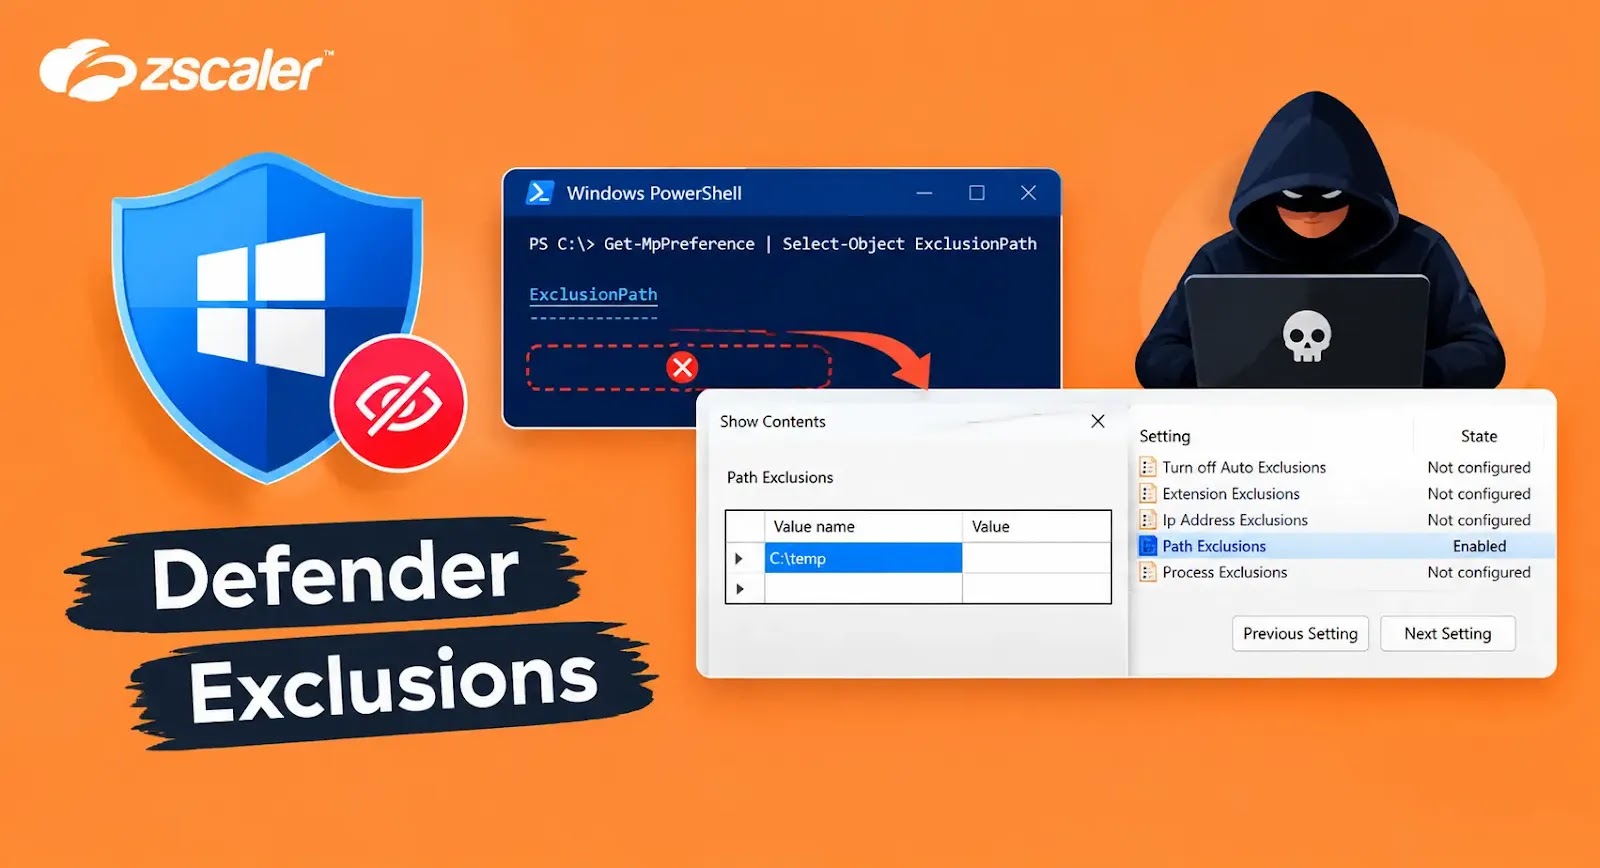
Microsoft Defender Antivirusでは、管理者が除外設定を作成することで、特定のファイル、フォルダー、プロセス、IPアドレスをスキャン対象から外せます。
信頼できるアプリケーションには便利な機能ですが、悪用されると危険です。Defenderがサポートする除外の種類は、主にプロセス、パス、拡張子、IPアドレスの4つです。
なかでもパス除外と拡張子除外は、攻撃者にとって価値の高い手段です。ディレクトリ全体や特定の種類のファイルのスキャンを無効化できるため、悪意あるバイナリを検知されずに実行できるからです。
通常、防御側はGet-MpPreferenceなどのPowerShellコマンドを使って、設定済みの除外を一覧表示します。しかし、攻撃者はポリシー設定を有効にすることで、こうしたクエリから除外設定を隠せます。
レジストリ値HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\HideExclusionsFromLocalAdminsを1に設定すると、除外設定は有効なまま、PowerShellの出力やWindowsセキュリティの画面から見えなくなります。
この設定の影響は、ローカル管理者だけにとどまりません。標準APIで除外設定を問い合わせるSYSTEMレベルのプロセスにも及びます。レジストリを直接調べれば除外設定は確認できますが、多くのセキュリティツールやスクリプトは、デフォルトではそこまで確認しません。
攻撃者は通常、PowerShell(Set-MpPreferenceまたはAdd-MpPreference)、WMI、グループポリシー、あるいはHKLM\SOFTWARE\Policies\Microsoft\Windows Defender\Exclusions配下のレジストリを直接編集する方法で、除外設定を作成します。
いったん設定されると、リアルタイム保護、スケジュールスキャン、オンデマンドスキャンのいずれも回避されます。GootKit、WhisperGate、Muddled Libraといった代表的なマルウェアファミリーは、ペイロードを守るためにパス除外を利用してきました。
たとえばWhisperGateはC:\ドライブ全体を除外に追加し、GootKitはWMI経由で特定のフォルダーを除外しました。
組織は、予期しないDefenderの除外設定を高リスクの兆候として扱う必要があります。正規のソフトウェアで除外が不要なエンドポイントでは、特に注意が必要です。主な緩和策は次のとおりです。
Huntressのようなセキュリティベンダーはすでに、除外に関連するレジストリ活動のテレメトリーを収集しています。不審な除外設定や、隠蔽設定の使用を検知して警告します。これにより、PowerShellのクエリ結果に異常がなくても、防御側は悪用を捉えられます。
攻撃者が手口を洗練させるなか、Defenderの除外設定を隠す手法は、すでに強力な回避手段にステルス性という層を上乗せします。防御側は表面的な確認にとどまらず、背後にある構成そのものを監視して、可視性を維持しなければなりません。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チーム向けに試す
翻訳元: https://cyberpress.org/hidden-defender-exclusion-policy/