Google Threat Intelligence Group(GTIG)の新たな調査によると、AIリサーチエージェントが発見した脆弱性が、公開からわずか4日以内に攻撃者に悪用されました。悪用される脆弱性は全体としても増えています。
研究者らは、2025年1月から2026年8月までの脆弱性の公開データと悪用データを分析しました。
公開件数は倍増、悪用は依然として少数
月ごとのCVE公開件数は2026年に倍増し、1月の5,045件から8月には10,740件に達しました。今年公開された脆弱性のうち、実際に悪用が確認されたのは0.23%、約431件に1件にとどまります。
GTIGが2026年1月から8月に記録した悪用された脆弱性は141件で、2025年通年の127件をすでに上回りました。ゼロデイ脆弱性の悪用は、2025年の月平均8件から2026年には月平均11件に増えています。
研究者らは、悪用増加の大半はn-day脆弱性によるものだと指摘しています。「攻撃者は、パッチや公開情報、概念実証(PoC)コードの分析にLLMやAIツールを使うほうが、手軽で効率的だと考えている可能性があります。そうしてn-dayを迅速に武器化しているのでしょう」と述べています。
GTIGは、CVSSの深刻度スコアとは異なる独自のリスク評価で脆弱性を格付けしています。高リスクと評価した脆弱性の悪用は、2025年の28件から、2026年の最初の8カ月間で75件に増えました。
AIはより深刻な欠陥を見つける
GTIGがAIによる発見の可能性が高いと特定した脆弱性の半数は、リモートコード実行につながります。それ以外の手段で見つかった脆弱性では、この割合は26%でした。
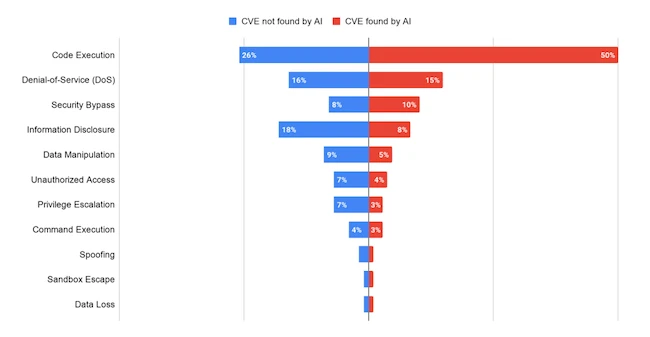
(出典:Google)
AIが発見した脆弱性は、低リスクである可能性も低い傾向にあります。AI発見の脆弱性では、低リスクが39%、中リスクが58%でした。一方、それ以外の手段で見つかった脆弱性は、低リスクが69%、中リスクが28%でした。
研究者らはこの差について、「研究プログラムがこれらのシステムの対象範囲をどう定め、どう運用しているかが、おおむね反映されている可能性が高い」と説明しています。こうしたプログラムでは、AIエージェントにインフラや機密性の高い権限境界の監査を担わせているためです。
GTIGは、公開データではAI発見の脆弱性が過少に計上されているとも指摘しています。CVEレコードにはAIによる発見を示す標準タグがありません。また、クラウドやSaaSの事業者は、AIが見つけた欠陥をCVE IDを申請せずに本番環境で修正することが多いためです。
AIが見つけた欠陥に攻撃者は素早く動いた
BeyondTrustのPrivileged Remote AccessとRemote Supportに存在する、認証不要のOSコマンドインジェクションの脆弱性CVE-2026-1731は、AIリサーチエージェントのHacktronが発見しました。
攻撃者はこの脆弱性を、標的型の初期侵入キャンペーンに利用しました。GTIGは、公開から4日以内にこれを悪用した脅威クラスタを1つ、7日以内にさらに5つ確認しています。攻撃者は権限を昇格させてデータを窃取し、SNOWLIGHT、SPARKRAT、暗号資産マイナーなどのペイロードを設置しました。
研究者らは「防御側のAIエージェントが、影響の大きい脆弱性を次々と見つけています。しかし、攻撃者も同じ脆弱性を積極的に狙っています」と指摘しています。
AIオーケストレーションツールが最大の標的
GTIGは、2025年1月から2026年8月までにAI関連ソフトウェアの脆弱性2,076件を追跡しました。うち1,500件超が2026年に公開されたものです。今年の公開件数の半数は、FlowiseやLangflowなどのエージェントオーケストレーションフレームワークに影響します。研究者らによると、攻撃者はこれらのコード実行ノードを「プロンプトインジェクションや細工したワークフローJSON経由で」悪用しています。
vLLM、Ollama、LiteLLMなどの推論・サービング用ソフトウェアでは、2026年に212件の脆弱性が公開されました。このうち4分の1近くは、認証不要のAPIエンドポイントやサーバサイドリクエストフォージェリ(SSRF)に起因します。攻撃者はこれらを悪用して、境界ファイアウォールの回避、GPUリソースの枯渇、モデルのチェックポイントの抽出を行えるおそれがあります。
GTIGは、企業のAIゲートウェイが侵害されると、サードパーティのAPIキーや「個人を特定できる情報(PII)や独自のソースコードを含む非公開のプロンプトストリーム」が露出しかねないと警告しています。
AI関連の脆弱性で、実際に悪用されたことが確認されているものはごくわずかです。ホストの乗っ取りとAPI認証情報の窃取につながるLiteLLMのコマンドインジェクションの欠陥(CVE-2026-42271)や、攻撃者がホストへのファイル書き込みやリモートでのコード実行を行える2件のLangflowの欠陥(CVE-2026-5027とCVE-2025-3248)などです。
GTIGは、脆弱性の発見と悪用は短期から中期的に増え続けると予想しています。
研究者らは「脆弱性の急速な発見と悪用によるリスクの高まりに対抗するため、組織は優先順位をつけない一括パッチ適用から、脅威インテリジェンスに基づくトリアージへ移行する必要があります。そのうえで、標的を絞ったエッジ防御と、自動化されたエージェント型の修復を組み合わせるべきです」と結論づけています。