AIの支援によって発見された脆弱性は、リモートコード実行(RCE)につながる割合が突出して高いことが分かりました。2026年は脆弱性の開示と悪用がいずれも加速しています。
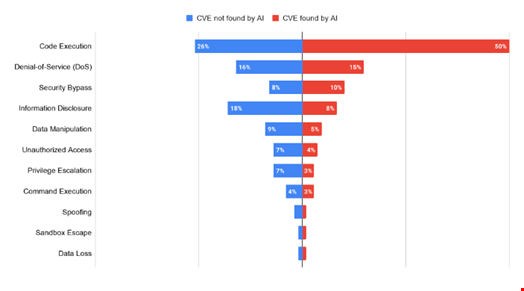
Google Threat Intelligence Group(GTIG)が9月30日に公開した調査によると、AIによって発見された可能性が高いと同グループが判断した脆弱性のうち、50%がRCEにつながりました。それ以外のCVEでは26%でした。
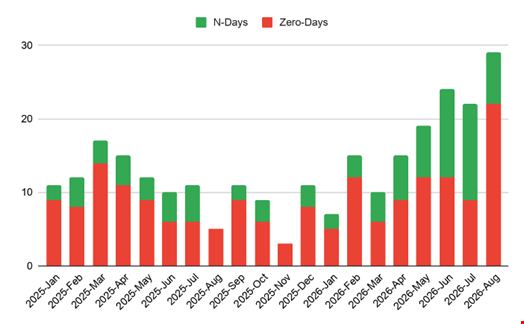
脆弱性の開示件数は、2026年1月の5045件から7月には10,477件へと倍増し、8月には10,740件に達しました。悪用された脆弱性は、2025年の月平均10.5件から、2026年はこれまでのところ月平均18件に増えています。
ゼロデイ攻撃の増加は小幅で、月8件から11件になりました。ただし8月は22件に急増しています。GTIGは、増加分の大半はnデイ脆弱性が急速に武器化されたことによるものだと指摘しています。パッチやPoC(概念実証)コードを解析するAIツールが、これを後押しした可能性があります。
2026年1月から8月にかけて、AIによって発見された可能性が高い脆弱性の58%が中リスクでした。AIによるものとされなかった脆弱性では28%です。低リスクの割合は、それぞれ39%と69%でした。この評価はGTIG独自のもので、CVSSスコアではありません。
Googleは、この分布は主に、研究者が自律型エージェントをどう運用しているかを反映している可能性が高いと説明しています。広範なスキャンを行うのではなく、重要インフラに向けてエージェントを投入しているということです。また、公開データではAIが発見した脆弱性の数が過小に見積もられているとも述べています。
同社は、AIが発見した脆弱性の悪用が確認されたことについて、確立した傾向ではなく初期の兆候だと位置付けています。
一例として挙げたのが、BeyondTrust Privileged Remote AccessとRemote Supportに存在するCVE-2026-1731です。認証不要のコマンドインジェクションの脆弱性で、Hacktron AIが自律的に発見しました。
ある脅威クラスタは開示から4日以内にこの脆弱性を悪用し、7日以内にさらに5つのクラスタが続きました。
オーケストレーションツールとエッジデバイスにリスクが集中
GTIGは、2026年に開示されたAI関連の脆弱性を1500件以上追跡しました。うち782件はエージェントのオーケストレーションフレームワーク、212件は推論・サービング基盤に関するものです。後者の4分の1近くは、認証不要のAPIやサーバサイドリクエストフォージェリ(SSRF)が絡んでいました。
悪用が確認されたのはごく一部にとどまります。AIインフラに対するゼロデイ攻撃は、GTIGではまだ確認していません。
悪用全体では、依然として境界部分に集中しています。2026年に悪用された脆弱性の14%をエッジ機器やセキュリティアプライアンスが占め、そのエッジ機器の脆弱性の65%超が高リスクまたは重大リスクと評価されました。
今回の調査は、Citrixが悪用されていた2件のNetScalerゼロデイを修正した後に公表されました。うち1件については、GTIGとMandiantが実際の攻撃を追跡しています。
Mandiantの最高技術責任者(CTO)であるCharles Carmakal氏は、9月27日にLinkedInで次のように述べました。「悪用が確認されている以上、NetScalerの利用者はアップグレードやパッチ適用の前に、まず自社のシステムが侵害されていないかの調査を優先すべきです。パッチを当てるだけでは、攻撃者を環境から排除できない可能性があります」
翻訳元: https://www.infosecurity-magazine.com/news/ai-found-vulnerabilities-rce/