
Google:AIが悪用を加速、脆弱性の開示件数が月1万件に倍増
Googleの脅威インテリジェンスグループ(GTIG)は水曜日、脆弱性の開示件数が1月から8月にかけて倍増し、先月には過去最多の10,740件に達したと発表しました。 開示件数の合計は、1月の5,045件から始まり、7月と8月にはいずれも10,000件を超えるまでに急増しました。 研究者らは「AIは、
Googleの脅威インテリジェンスグループ(GTIG)は水曜日、脆弱性の開示件数が1月から8月にかけて倍増し、先月には過去最多の10,740件に達したと発表しました。 開示件数の合計は、1月の5,045件から始まり、7月と8月にはいずれも10,000件を超えるまでに急増しました。 研究者らは「AIは、
執筆者: Robin Grunewald、Supriya Mazumdar、Kelli Vanderlee はじめに Google Threat Intelligence Group(GTIG)は、脆弱性の開示件数と悪用件数の統計を分析し、人工知能(AI)が脆弱性をめぐる脅威の状況に与える影響を評価しました。その結果
Google Threat Intelligence Group(GTIG)の新たなレポートによると、2026年は月間の脆弱性公開件数が倍増し、実際に悪用された脆弱性の月間平均もほぼ倍増しました。 GTIGは2025年1月から2026年8月までの公開状況を分析しました。月間の公開件数は、2026年1月の5,045件か
AIの支援によって発見された脆弱性は、リモートコード実行(RCE)につながる割合が突出して高いことが分かりました。2026年は脆弱性の開示と悪用がいずれも加速しています。 Google Threat Intelligence Group(GTIG
ShinyHuntersがPeopleSoftの緩和ルールを回避し、重大なゼロデイ脆弱性の悪用を再開攻撃キャンペーンは世界規模に拡大し、テクノロジー、医療、政府などの分野の組織が標的にOracleの当初のパッチは引き続き有効。組織はシステムを調査し、漏えいした可能性のある認証情報をローテーションすべきShinyH
Googleの脅威インテリジェンスグループ(GTIG)によれば、犯罪者・国家支援型を問わず攻撃者は攻撃の自動化と拡大にAIをますます活用するようになっています。 当初は企業向けAIシステムへの比較的単純な敵対的プロンプトインジェクションから始まったものが、今や本格的な攻防に発展しています。攻撃側は独自のAIシステムを
Bimbo Bakeries USA(BBU)は、サードパーティベンダーが使用するOracle E-Business Suite(EBS)のゼロデイ脆弱性を悪用され、氏名と社会保障番号(SSN)を含むファイルに攻撃者からアクセスされたことを明らかにしました。セキュリティ製品とサービス 同社は2025年12月に不正アク
Google Threat Intelligence Group(GTIG)は、米国および欧州の学術機関やシンクタンクなどの組織に所属する人物を標的とする、複数のロシア系サイバースパイ集団の活動について詳細を明らかにしました。 この活動には、OAuthフィッシング、デバイスコードフィッシング、なりすましウェブサイト、
ロシア系とされるサイバースパイ活動の実行者らが、OAuthの悪用、デバイスコードフィッシング、認証情報窃取インフラ、そして疑わしいEvilginxリバースプロキシ環境を組み合わせることで、アカウント侵害作戦を拡大させています。 GTIGは中程度の確信度で、UNC6293は以前APT29、Cozy Bear、Midni
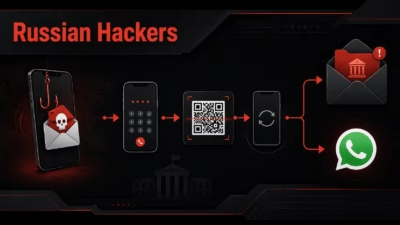
Google Threat Intelligence Group(GTIG)は、欧州および米国の学者、外交官、国防関係者、政府職員、シンクタンク研究者を標的とする、ロシア系とみられる3つのサイバースパイ活動クラスターを突き止めました。 UNC6293、UNC7005、UNC5976と呼ばれるこれらのグループは、正規の
すべての記事を読み込みました