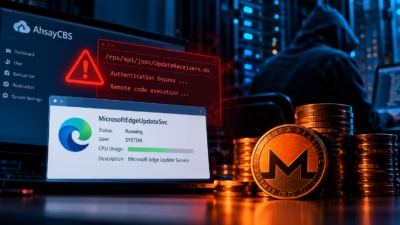
脅威アクターが、バックアップ管理プラットフォーム「AhsayCBS」で未修正のままとなっている深刻度「重大」と「中」の2件の脆弱性を悪用し、Webシェルや暗号資産マイナーを展開しています。
AhsayCBSは、マネージドサービスプロバイダー(MSP)やシステムインテグレーターで広く使われています。この悪意ある活動は10月7日に確認され、少なくとも5つの組織が標的となりました。
攻撃で悪用されたのは、CVE-2026-105133とCVE-2026-105134の2件です。CVE-2026-105133は認証バイパスの脆弱性で、すでに公開エクスプロイトが存在します。CVE-2026-105134はOSコマンドインジェクションに悪用できます。
両脆弱性はAhsayCBS 10.3.2で修正済みと報告されていました。しかし、マネージド検知・対応(MDR)企業Huntressの研究者が調査したところ、現時点の最新版であるAhsay 10.3.4も影響を受けることが判明しました。
Huntressは本日の更新で、「さらに調査を進めた結果、Ahsay 10.3.4もこれらの脆弱性の影響を受けると判断しました」と述べています。
確認された攻撃では、脅威アクターが2件の脆弱性を連鎖させていました。まずCVE-2026-105133で認証を回避し、続いてCVE-2026-105134でコードを実行しています。
Huntressの観測によると、攻撃者は侵入後に偵察を行い、Java Server Page(JSP)のWebシェルを設置しました。さらに、edge.exeに偽装したXMRigマイナーをダウンロードしています。
このマイナーは「MicrosoftEdgeUpdateSvc」というサービスを通じてホスト上に常駐します。このサービスはmsedge.exeを実行しますが、Huntressは、これが正規のサービス管理ツール「Non-Sucking Service Manager(NSSM)」を改変したものだと特定しています。
PowerShellファイル(Taskgmr.ps1)は、Huntressが生成AIの支援で作成されたスクリプトとみているもので、マイニング活動を隠蔽します。タスクマネージャーが開くとサービスを停止し、閉じると再開します。
このスクリプトは、現地時間の午後6時になった場合や、夜間にタスクマネージャーが1時間以上開いたままの場合にも、タスクマネージャーを強制終了します。
あるケースでは、攻撃者が脆弱なドライバー「WinRing0x64.sys」も展開していました。マイナーが使えるハードウェアリソースをさらに引き出す狙いがあったとみられます。
BleepingComputerはAhsayCBSに対し、2件の脆弱性の修正計画について問い合わせましたが、本稿の公開時点で回答は得られていません。
Huntressは、パッチが公開されるまでの対策として、システム管理者にAhsayCBSの管理インターフェースへのアクセスを信頼できるIPアドレスのみに制限し、侵害の兆候を調べるよう推奨しています。
侵害が確認された場合、攻撃者が長期的な潜伏を目的に別のバックドアを仕込んでいる可能性があります。管理者は、安全なバックアップからホスト全体を完全に復元してください。
Huntressは、この攻撃活動に関する侵害指標(IoC)に加え、防御側が検知に使える4つのSigmaルールも公開しています。