Citrixは、NetScaler ADCネットワーキングアプライアンスとNetScaler Gatewayセキュアリモートアクセスソリューションに影響する新たな重大な脆弱性について、IT管理者に対して直ちにパッチを適用するよう呼びかけました。
この脆弱性はCVE-2026-107406として追跡されています。原因はメモリオーバーフローの弱点で、攻撃者が悪用すれば、標的デバイス上でリモートコード実行(RCE)を引き起こしたり、クラッシュにつながるサービス拒否状態を誘発したりする可能性があります。
影響を受けるのは、NetScaler ADCおよびNetScaler Gatewayアプライアンスのうち、Security Assertion Markup Language(SAML)のIDプロバイダー(IdP)またはサービスプロバイダー(SP)として構成されているものです。
Citrixは「影響を受ける顧客には、アドバイザリを確認し、該当するNetScalerインスタンスを推奨バージョンへできるだけ早くアップグレードするよう強く求めます」と説明しています。さらに「情報公開の時点で、Citrixはこの脆弱性が緩和策のない状態で悪用された事例を把握していません」としています。
Citrixは、脆弱なNetScaler ADCおよびNetScaler Gatewayアプライアンスを、次のバージョンにアップグレードするよう推奨しています。
- NetScaler ADCおよびNetScaler Gateway 14.1-73.46以降
- NetScaler ADCおよびNetScaler Gateway 13.1-64.29以降の13.1系リリース
- NetScaler ADC 14.1-FIPS 14.1-73.46 FIPS以降の14.1-FIPS系リリース
- NetScaler ADC 13.1-FIPSおよび13.1-NDcPP 13.1.37.283以降の13.1-FIPSおよび13.1-NDcPP系リリース
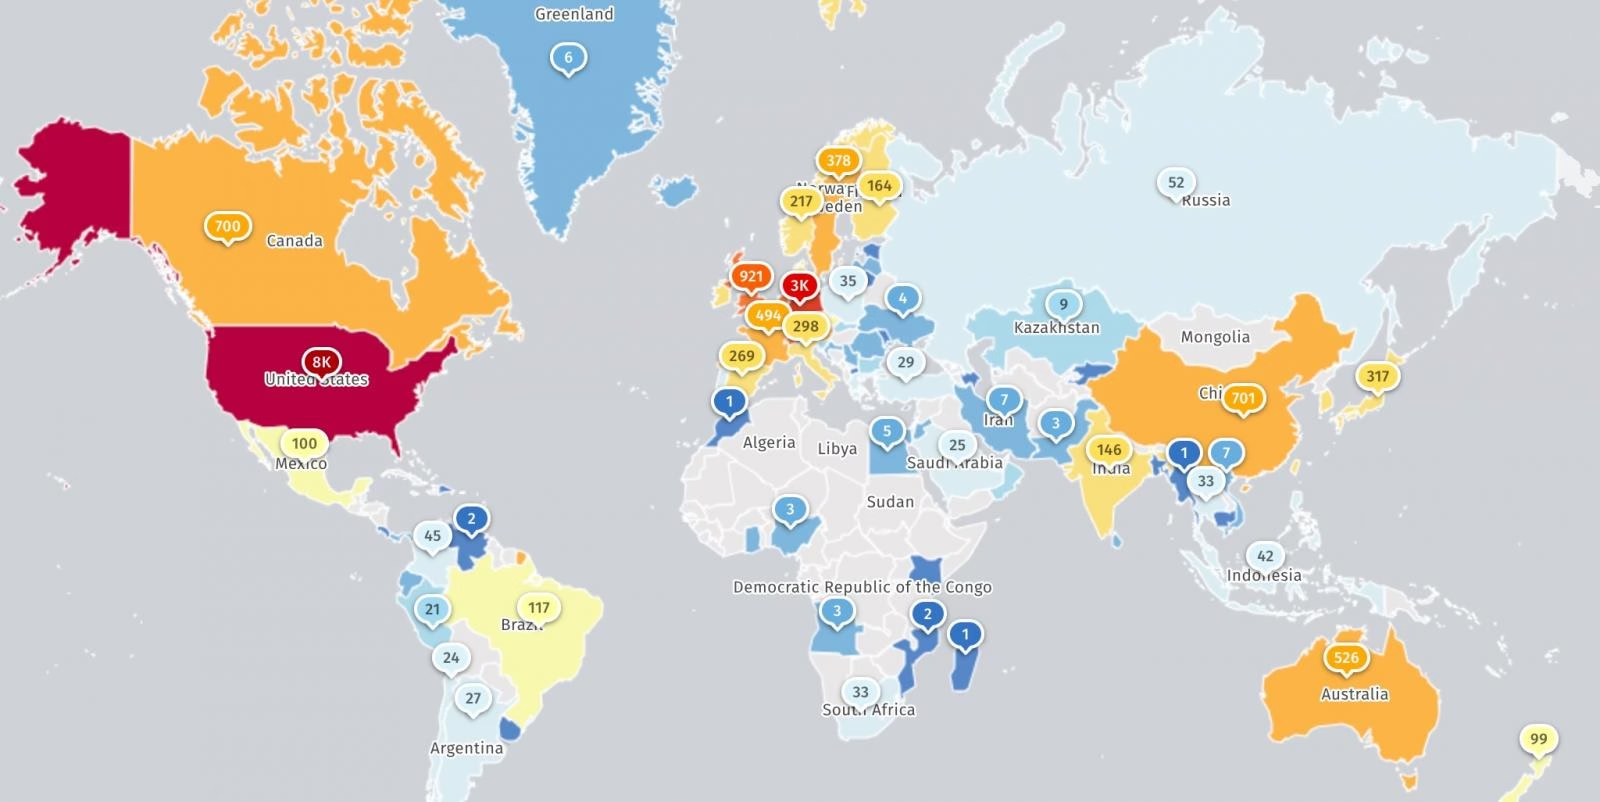
インターネット脅威監視団体のShadowserverは、NetScalerのフィンガープリントを持つIPアドレスが、インターネット上に2万1,000件以上公開されていることを確認しています。内訳は、Gatewayが1,500件強、NetScaler ADCが2万件近くです。
ただし現時点では、このうちハニーポットがいくつあるのか、すでにパッチが適用された機器がどれほどあるのか、脆弱な構成のものがどれだけあるのかは分かっていません。
Citrixは、CVE-2026-107406が実際の攻撃で悪用された形跡は確認していないとしています。一方で、年初から攻撃者に悪用されてきた他のNetScalerの脆弱性についても注意を促しました。
たとえば3月、Citrixは別の2件のNetScalerのセキュリティ問題(CVE-2026-3055とCVE-2026-4368)について、パッチ適用を顧客に促しました。その数日後、攻撃者による悪用が始まりました。
さらに最近の9月には、実際に悪用されていたNetScalerのRCEゼロデイ脆弱性2件(CVE-2026-88771とCVE-2026-88772)に対し、セキュリティアップデートを公開しました。これらの脆弱性により、攻撃者は独自のWebシェルを設置したりトンネリング型マルウェアを展開したりできました。そのうえで認証情報を盗み、root権限を奪い、被害組織の内部ネットワークへ侵入を広げていました。
今月初めには、CitrixがNetScalerのサービス拒否ゼロデイ脆弱性(CVE-2026-88779)に対処する緊急アップデートを公開しました。この脆弱性は、後にリモートコード実行にも悪用できると研究者や管理者から指摘されています。
米国サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、2021年11月以降、悪用が確認されたCitrixの脆弱性を27件指定しています。このうち7件は、ランサムウェア攻撃で悪用されました。