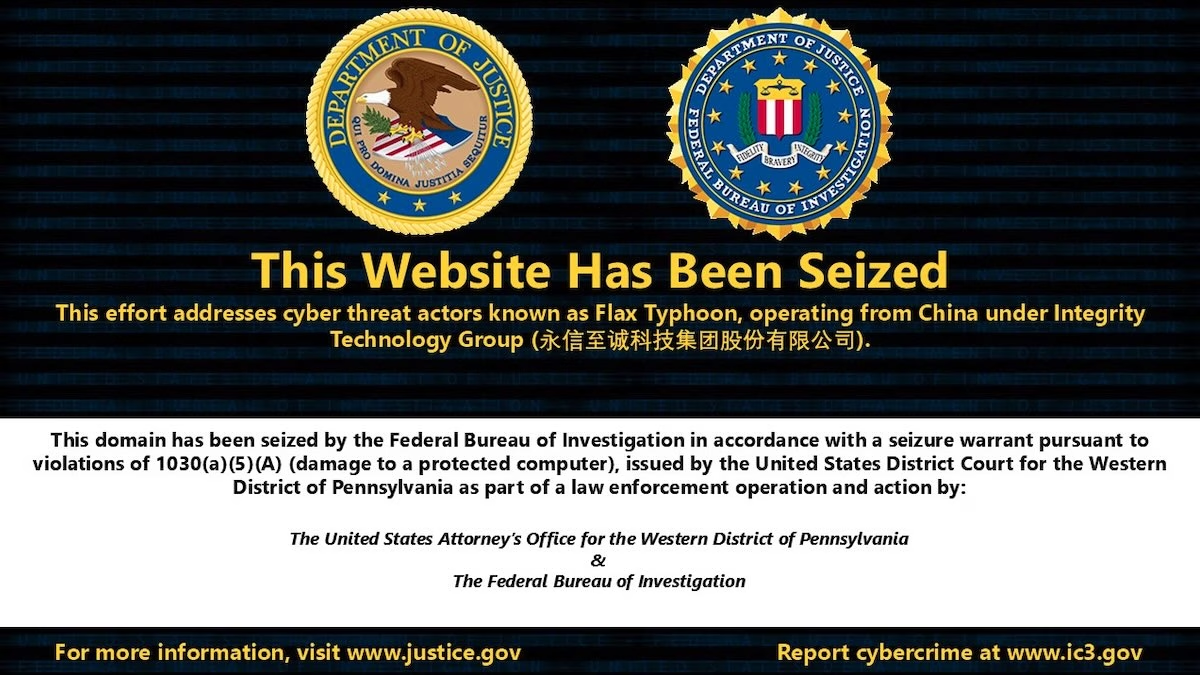
米国は木曜日、中国の国家支援型脅威アクターが米国および海外の重要インフラへの攻撃に使用していた2つのハッキングツールを阻止したと発表しました。
阻止されたのは、Integrity Technology Group(Integrity Tech)が開発した「MicroScan」と「FishHub」です。MicroScanは脆弱性スキャンに、FishHubはスピアフィッシングによるネットワーク侵入に使われていました。
米当局によると、Integrity TechはMiraiマルウェアの亜種を使ってIoTボットネットを構築し、MicroScanによる偵察活動を支援していました。標的となったのは、米国の電力会社、NGO、日本とポーランドの空港、台湾の重要インフラ事業者や大学などのネットワークです。
FishHubは、Integrity Techの顧客が被害者のネットワークにリモートからアクセスし、特定のファイルを検索して外部へ持ち出すことを可能にします。台湾では少なくとも20の大学への攻撃に使われました。
米国は、脅威アクターがMicroScanとFishHubへのアクセスに使っていたドメインを押収しました。押収したのは、c0cc[.]cc、98aicai[.]com、98aicode[.]com、outlook3650[.]com、youtubecard[.]com、linkedinns[.]netなどです。
米国は2024年にIntegrity TechのRaptor Trainボットネットを阻止しました。2025年には、同社がFlax Typhoonなど中国の国家支援型APTにサイバーセキュリティ製品を提供していたとして制裁を科しています。欧州連合(EU)も2026年3月に同社に制裁を科しました。
米国、英国、オーストラリア、カナダ、日本、ニュージーランド、スペインの政府機関が公表した新たな共同勧告(PDF)によると、MicroScanは少なくとも2017年から活動しています。標的は、Apache Struts、Juniper ScreenOS、Jenkins、OpenSSL、Oracle、Rejetto HFS、WebLogic Server、WordPressなどのサービスです。
勧告は、このツールについて次のように説明しています。「このPythonベースのWebアプリケーションには、Webサイトの特定の脆弱性をスキャンするために作成された1,300以上のペネトレーションテスト用スクリプトが含まれています」
MicroScanは主にFlax Typhoon(Ethereal Panda、Red Juliett、Storm-0919、UNC5007とも呼ばれます)の活動と関連していました。ただしIntegrity Techは、ほかの中国系APTとも連携していたとみられています。
Flax Typhoonは、偵察にBBScan、dirsearch、Fscan、ksubdomain、masscan、Nmap、OneForAll、ShuiZe、WPScanを使っていたことも確認されています。初期アクセスには、コマンドラインのエクスプロイトユーティリティや、Microsoft Exchangeに対するパスワードスプレー攻撃ツール「EBurst」を使っていました。
脅威アクターは、永続化のためにSoftEtherなどのVPNツールを展開しました。また、データベースをダウンロードしたり、被害者のメールアドレスから手作業でデータを抽出したりしていました。メールの持ち出しにはPHPスクリプトのCurlc4.txtとコマンドラインユーティリティのoffice-cliを使い、Active Directoryからの機密データの抽出にはDC.exを使っていました。
勧告は次のように述べています。「脅威アクターはアカウントの認証情報を収集し、オンプレミスのシステムやクラウドベースのサービスから被害者のメールデータを持ち出しています。メールデータが盗まれた被害者には、東南アジアの政府機関、法執行機関、医療システム、宗教団体が含まれていました。一部のケースでは、持ち出したデータへのアクセスを、中国・アモイのIPアドレスだけに制限していました」
翻訳元: https://www.securityweek.com/us-disrupts-chinese-state-sponsored-hacking-tools/