FBIは、「Flax Typhoon」として知られる中国政府系ハッカーが、MicroScanとFishHubという2つのハッキングツールの運用に使っていた7つのドメインを押収しました。これらのツールは、世界各地の重要インフラなどの組織への侵入に使われていました。
今回の押収対象は、2つのハッキングプラットフォームを支えるインフラです。運用していたのは、中国に拠点を置くIntegrity Technology Group(Integrity Tech)とされています。米当局によると、同社は中国政府と契約を結んでいます。
米司法省によると、これらのツールは、米国をはじめとする各国で脆弱性のスキャンや重要インフラのネットワークへの侵入に使われました。
FBIサイバー部門のブレット・レザーマン(Brett Leatherman)副部長は、次のように述べています。「Integrity Technology Groupは、中国と関係する攻撃者に対し、広範な脆弱性スキャンの能力を提供していました。場合によっては、米国や他国の重要インフラを狙った侵入にも使われています」
レザーマン氏は、中国政府がサイバー作戦の範囲を広げるために請負業者などの企業に頼っていると指摘しました。こうした組織の活動を妨害すれば、中国と関係するハッカーが米国のネットワークを狙いにくくなると説明しています。
MicroScanは、Integrity Techが開発した脆弱性スキャンのプラットフォームです。標的ネットワークのセキュリティ上の弱点を見つけ出すために使われます。
FBIの押収令状に添付された宣誓供述書によると、攻撃者はこのプラットフォームを、Miraiマルウェアに感染したインターネット接続機器のボットネットと組み合わせ、攻撃対象の候補をスキャンしていました。
対象には、米サウスカロライナ州の電力会社、日本とポーランドの空港、台湾の天然ガス会社と電力会社、大学などが含まれます。
宣誓供述書は、スキャン活動が実際の侵入につながったことも裏付けています。台湾の2つの大学は、2022年8月と2023年3月にMicroScanでネットワークをスキャンされ、その後に侵入を受けました。
FBIは、これらのハッキングツールが重要インフラに関わる侵入で使われたと認めています。一方で、名指しした電力会社、空港、エネルギー事業者への侵入が実際に成功したかどうかは明らかにしていません。
FBIは、Integrity TechがMicroScanプラットフォームへのアクセスに使っていたc0cc.ccドメインを押収しました。法執行機関は、このドメインが2026年9月の時点で稼働していたことを確認しています。
2つ目のプラットフォームであるFishHubは、スピアフィッシング攻撃や、すでに侵害したネットワークへの追加マルウェアの配布に使われました。
このマルウェアにより、攻撃者は被害者のネットワークに不正にリモートアクセスできるようになります。さらに、特定のファイルを検索し、Integrity Techが管理するサーバーへデータを外部送信することも可能でした。
FBIの押収令状に添付された宣誓供述書によると、捜査当局はFishHubのデータ窃取ツールに関連するサーバーから、20を超える組織のデータやファイルを発見しました。その中には、台湾の6つの大学も含まれています。
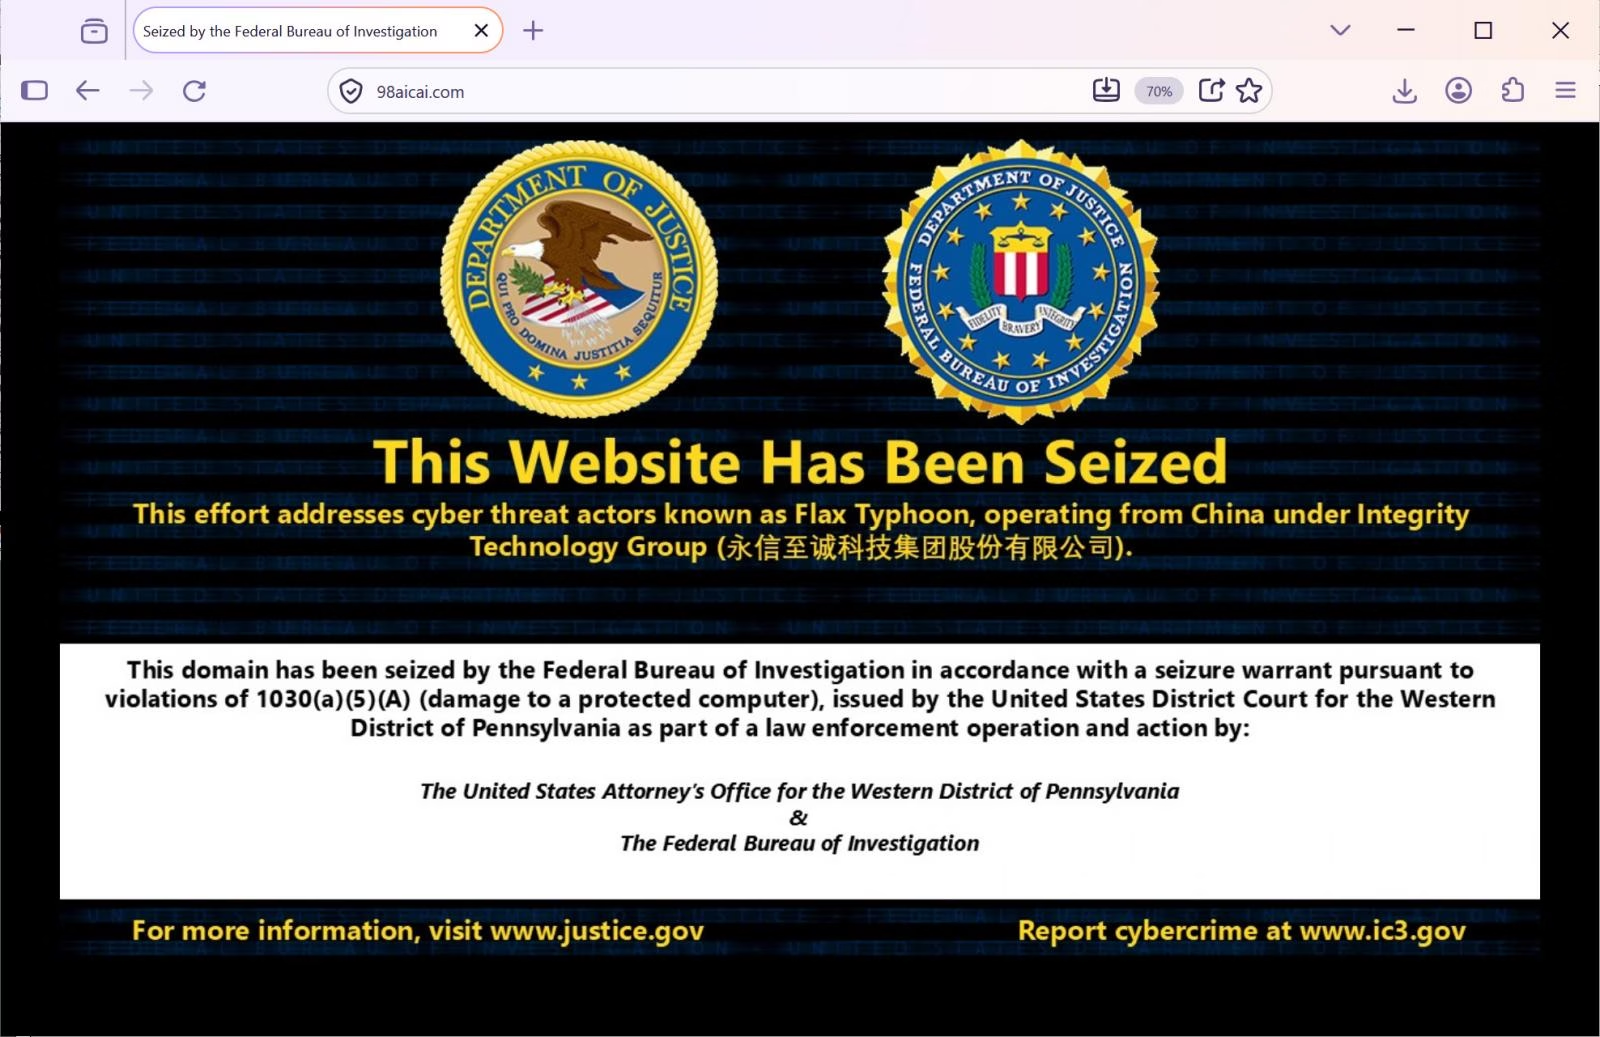
法執行機関は、マルウェアの配布に使われた5つのドメインを押収しました。98aicai.com、98aicode.com、outlook3650.com、youtubecard.com、linkedinns.netです。
7つ目に押収された98aiblog.comは、SoftEther VPNソフトウェアに関連していました。攻撃者は、このソフトウェアを侵害したシステムに導入し、被害者のネットワークへのリモートアクセスを維持していました。
押収されたドメインには現在、Flax TyphoonとIntegrity Technology Groupを名指しするFBIの押収通知が表示されています。
ドメイン押収と連携し、FBI、CISA、NSAおよび国際パートナーは、共同でサイバーセキュリティ勧告を発表しました。勧告は、中国政府と関係するハッカーがIntegrity Techのツールとインフラを使い、組織を侵害して機密情報を盗んだ手口を解説しています。
勧告によると、攻撃者は米政府機関、重要な製造業、医療、情報技術、法執行機関、教育機関、宗教団体を標的にしました。東南アジア、アフリカ、北米の組織も狙われています。
この活動は、Flax Typhoon、Ethereal Panda、Red Juliettとして追跡されている作戦と重なります。ただし各機関は、すべての活動がIntegrity Techと結びつくとは限らないとしています。
勧告によると、MicroScanはPythonベースの脆弱性スキャナーです。ウェブサイトやサービスのセキュリティ上の欠陥を見つけるため、1,300を超えるペネトレーションテスト用スクリプトを備えています。
これらのスクリプトは、Oracle WebLogic、Apache Struts、WordPress、Jenkinsなど、広く使われているソフトウェアを標的にしていました。
調査では、ハッカーが頻繁に狙っていた8件の脆弱性も特定されました。
- CVE-2015-3306: ProFTPDの不正なファイル読み取りの脆弱性
- CVE-2015-5477: ISC BINDのサービス拒否の脆弱性
- CVE-2016-3081: Apache Structsのリモートコード実行の脆弱性
- CVE-2021-3199: ONLYOFFICE DocumentServerの不正なファイル書き込みの脆弱性
- CVE-2023-22894: Strapiの情報漏えいの脆弱性
- CVE-2014-6278: GNU Bash(Shellshock)のリモートコード実行の脆弱性
- CVE-2019-11510: Pulse Secure VPNの任意ファイル読み取りの脆弱性
- CVE-2021-22205: GitLabのリモートコード実行の脆弱性
攻撃者はさらに、オープンソースのツール「EBurst」を使い、Microsoft Exchangeサーバーに対してパスワードスプレー攻撃を仕掛けていました。このほかにも、メールの窃取、Active Directory認証情報の収集、データの外部送信を行うツールを使っていました。
FBIは、独自開発のウェブアプリケーションも発見しました。第三者が、侵害されたアカウントに直接アクセスしなくても、盗まれたメールを閲覧できる仕組みです。
共同勧告には、侵害の痕跡(IoC)が掲載されています。IPアドレス、ドメイン、マルウェアのハッシュ値、攻撃者のツールの詳細などで、組織が侵入の可能性を見つけるのに役立ちます。
当局は各組織に対し、これらの痕跡を確認し、脆弱なシステムにパッチを適用するよう呼びかけています。あわせて、不要な公開サービスの無効化と、多要素認証の適用も促しています。
米国の法執行機関がIntegrity Techのハッキングインフラを妨害したのは、今回が初めてではありません。
2024年9月には、司法省が、Integrity Techが運用していたMiraiボットネットを無力化しました。このボットネットは、世界中で20万台を超える侵害された民生機器で構成されていました。
英国政府も2025年にIntegrity Techに制裁を科しました。欧州連合(EU)も2026年に同社を制裁対象としました。欧州とその同盟国を狙ったサイバー攻撃への関与が理由です。