
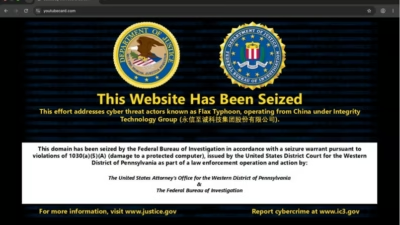
FBI、Flax Typhoonのハッキングツールに関連する7つのドメインを押収
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
米国は木曜日、中国の国家支援型脅威アクターが米国および海外の重要インフラへの攻撃に使用していた2つのハッキングツールを阻止したと発表しました。 阻止されたのは、Integrity Technology Group(Integrity Tech)が開発した「MicroScan」と「FishHub」です。MicroSca

KATARUと名付けられた新たに観測されたIoTマルウェアファミリーは、インターネットに公開されたデバイスをTelnet認証情報のブルートフォース攻撃で狙います。その後、公開されているLinuxカーネルエクスプロイトを使ってroot権限の奪取を試み、侵害したシステムをDDoSボットネットに組み込みます。 このサンプル
新たに解析されたLinuxマルウェアのサンプル「Tengu」は、Mirai型ボットネットの手法に加え、幅広い永続化機能、DDoS機能、SSHスキャン機能、プロキシ機能を兼ね備えています。アンチウイルス&マルウェア このシンボル情報が除去された32ビットELFファイルは、サーバー、組み込み機器、IoT関連システムを標的
Mirai系の新たなモジュール式Linuxボットネットマルウェア「Evooo1Bot」が、インターネットに露出したゲートウェイ機器を標的とし、SOCKS5トラフィック中継ノードに変えていることが分かりました。 このマルウェアの機能はプロキシノード化にとどまらず、認証情報の窃取、SSHブルートフォース攻撃、そして分散型
Miraiボットネットの公開流出ソースコードをベースにした新種のモジュール型Linuxボットネットファミリーが、エッジデバイスに存在する複数の脆弱性を悪用する試みに関連していることが判明しました。 台湾を拠点とするFortinet FortiGuard Labsのセキュリティ研究者Yi Ping(Cara)Li
感染したLinuxデバイスのメインプロセスが強制終了されると、デバイス自体を再起動させて永続化メカニズムに再起動の機会を与える――そんな新種のMirai派生IoTボットネットをNozomi Networks Labsが発見しました。 「Tengu」と名付けられたこのマルウェアは、既知のシグネチャに一致

Help Net Securityのインタビューに応じたHikvisionのグローバル情報セキュリティ担当VP、チャック・デイビス氏は、ゼロトラストの概念をカメラやドアコントローラーといった物理セキュリティシステムにどう適用するかを解説しています。デイビス氏は、かつての境界防御的な前提を持ち込まずにエ

Akamaiが報じるところによると、1年前に公開されたコマンドインジェクション脆弱性の影響を受ける廃止されたD-Linkルーターを狙うMiraiボットネットがあります。 CVE-2025-29635として追跡されているこのセキュリティ欠陥は、攻撃者が制御可能な関数値がバリデーションなしでコピーされるために存在し、細工

モノのインターネット(IoT)デバイスは、セキュリティ構成の不備とパッチの遅延により、サイバー攻撃の非常に脆弱なターゲットのままです。 最近、Fortinet傘下のFortiGuard Labsのセキュリティ研究者たちは、TBKデジタルビデオレコーダー(DVR)の既知の脆弱性CVE-2024-3721を悪用する新しい
すべての記事を読み込みました