FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。
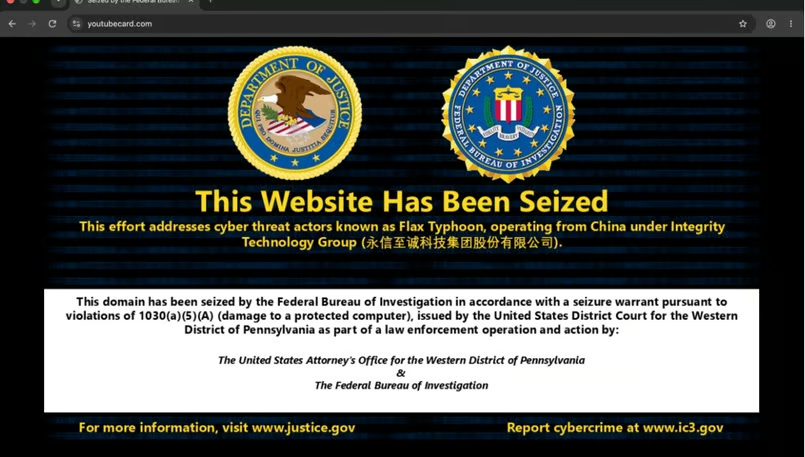
米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Technology Groupに関連する7つのドメインについて、裁判所の許可を得て押収したと発表しました。当局は、同社のツールと活動が、重要インフラなどの組織を標的にしてきた「Flax Typhoon」として追跡されるハッカーグループによるものだと結びつけています。
押収されたインフラは、2つのツールを支えていました。1つはネットワーク内の脆弱性を探索する「MicroScan」、もう1つはスピアフィッシングキャンペーンを通じて攻撃者によるマルウェアの配布を支援する「FishHub」です。7つ目のドメイン「98aiblog[.]com」は、「SoftEther」による接続を支えていました。SoftEtherは正規のVPNソフトウェアで、調査当局によれば、攻撃者が侵害した大学のサーバーにインストールしていたということです。
裁判所の文書によると、MicroScanによるスキャンは、米サウスカロライナ州の電力会社、日本とポーランドの空港、台湾のガス・電力事業者、そして複数の大学を標的にしていました。調査当局は、スキャンの後に台湾の2つの大学で侵入が成功したことを確認しています。
DOJによると、FishHubの活動で被害が確認されたのは、台湾の約20の大学を含みます。このマルウェアは、攻撃者に被害組織のネットワークへのリモートアクセスを許したり、特定のファイルを探し出してIntegrity Techが管理するサーバーへ送信したりすることが可能でした。
FBIは、これらのツールへのアクセスやマルウェアの配布に使われていたドメインを押収し、攻撃基盤の重要な部分を遮断しました。ただし、当局は、スキャンを受けたネットワークのすべての組織で侵害が成功したと確認しているわけではありません。
押収されたドメインは次のとおりです。
- youtubecard[.]com
- c0cc[.]cc
- 98aiblog[.]com
- outlook3650[.]com
- 98aicode[.]com
- linkedinns[.]net
- 98aicai[.]com
攻撃者の隠蔽を助けたボットネット
調査当局は、Integrity TechがMiraiマルウェアの亜種に感染したインターネット接続デバイスで構築したボットネットを使っていたと主張しています。侵害されたデバイスは、スキャン活動の発信元を隠しながら、大規模な偵察を行う助けとなっていました。
MicroScanはPythonベースのアプリケーションで、1,300以上のペネトレーションテスト用スクリプトを備えていました。WordPress、Jenkins、Oracle WebLogic、Apache Structsなど、広く使われているソフトウェアの弱点を探索できます。
今回の措置は、2024年9月に実施された、Integrity Techに関連するボットネットの破壊作戦に続くものです。Bleeping Computerによると、このボットネットは世界中で20万台以上の民生用デバイスに影響を及ぼしていました。
押収だけでは脅威は終わらない可能性
共同アドバイザリーによると、攻撃者は自動化された脆弱性スキャン、認証情報への攻撃、正規のVPNソフトウェアを組み合わせてネットワークを侵害し、アクセスを維持しています。防御側にとっては、この組み合わせにより、悪用されたアプリケーションと、一見正規に見えるリモートアクセスの挙動の両方を調査することが重要になります。
FBIによるドメイン押収は、特定されたツールへのアクセスを妨害するものの、侵害されたシステムが安全であることや、運用者が被害組織のネットワークへの侵入経路をすべて失ったことを保証するものではありません。すでにリモートアクセス用ソフトウェアをインストールしていたり、認証情報を盗んでいたりする攻撃者は、防御側が調査してそうした足がかりを排除しない限り、アクセスを維持し続ける可能性があります。
米国、英国、オーストラリア、カナダ、日本、ニュージーランド、スペインの各機関による共同アドバイザリーは、セキュリティチームが感染の可能性を調査するための侵害指標(IoC)を提供しています。各機関は、外部に公開されているシステムへのパッチ適用、不要なサービスの無効化、多要素認証の徹底、さらに不正なリモートアクセスツールやネットワークログ内の不審な活動の監視を推奨しています。
セキュリティチームが今すぐ確認すべきこと
重要インフラを運用する組織、大学、その他標的となりうる組織は、共同アドバイザリーを活用して侵害の可能性を調査すべきです。まずはインターネットに面したアプリケーションとリモートアクセスサービスから着手します。公開されているシステムを洗い出し、該当するパッチを適用し、不要なサービスやポートを無効化してください。
認証ログとWebアプリケーションのログを確認し、通常と異なるサインイン、パスワードスプレー攻撃の形跡、悪用の試みがないか調べます。サーバーや従業員のデバイスについては、想定外のVPNソフトウェアやその他のリモートアクセスツールがないかを点検し、インストールされているソフトウェアに正当な業務上の目的があるかを確認してください。正規のアプリケーションであっても、攻撃者に不正アクセスの手段を与える可能性があります。
調査は、押収された7つのドメインにとどめるべきではありません。アドバイザリーには、メールアカウントや機密ファイルを狙う活動を含め、さらに多くの侵害指標、ツール、手法が記載されています。セキュリティチームは、それらの指標を挙動の監視と組み合わせるとともに、特にWebメール、VPN、重要システムにアクセスするアカウントでは、可能な限り多要素認証を必須にすることが求められます。
侵害の証拠が見つかった場合は、ドメイン押収に頼るのではなく、封じ込めと修復が必要なインシデントとして扱ってください。アクセスがどのように得られたかを調べ、公開されている脆弱性に対処し、侵害された可能性のあるアカウントと認証情報を見直します。実務上の教訓は、外部のインフラを妨害しても、組織自身のシステムが安全であることの証明にはならないという点です。
関連記事: 中国系ハッカーがCiscoルーターを秘匿ネットワークの入り口に変えた手口と、1つの足がかりを排除しても組織のシステムへの別の侵入経路が残りかねない理由を解説します。
翻訳元: https://www.esecurityplanet.com/threats/news-fbi-seizes-domains-flax-typhoon-hacking-tools/