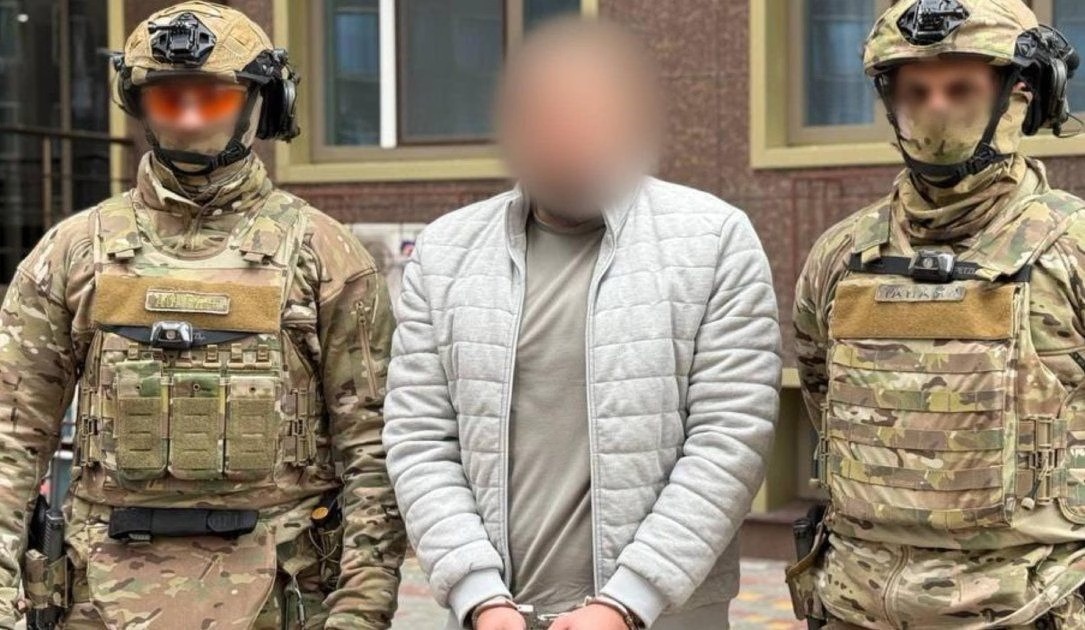
ウクライナ当局は、世界各国の企業から4000万ドル以上を恐喝したとされる国際的なランサムウェアネットワークのメンバーとみられる4人を逮捕しました。
ウクライナ検察総局が水曜日に発表したところによると、この作戦はFBIと連携して実施され、ウクライナ、ロシア、カザフスタンなどの出身者少なくとも27人で構成される犯罪組織が標的となりました。
当局は、名称を明らかにしていないこのグループを、8つの法域にまたがって活動する60人以上のより大規模なネットワークと関連づけています。このネットワークには、悪名高いランサムウェア集団Contiの元メンバーも含まれています。ハッカーらは少なくとも28社から合計4050万ドルを恐喝しましたが、当局は実際の被害総額はさらに大きい可能性があるとしています。
標的となったのは、石油・ガス、製薬、製造、物流の各業界の企業のほか、金融機関や重要インフラの運営事業者です。
国際的な法執行作戦では、ウクライナ警察がキーウと国内の他の11地域で計66件の家宅捜索を一斉に実施しました。米国の法執行当局者も参加したと伝えられています。捜査当局は、コンピューター、携帯電話、銀行カード、現金約37万ドル、2万ユーロ(約2万2000ドル近く)を押収しました。
組織の中核メンバーとみられる4人は、有罪となれば最長15年の禁錮刑を科される可能性があります。当局は、ネットワークの他のメンバーの特定を引き続き進めているとしています。
Recorded Future Newsが確認したウクライナの裁判記録では、容疑者の1人はドニプロ市出身のウクライナ国籍の人物とされています。捜査当局によると、この人物はソーシャルエンジニアリングを専門としていました。技術サポート担当者を装って米国企業の従業員に電話をかけ、ログイン認証情報を聞き出して企業ネットワークに侵入していたとされます。関与の見返りとして、暗号資産での支払いを受け取っていたとされています。
被害を受けたとされる企業
裁判資料には、このグループが標的にしたとされる米国企業も複数挙げられています。石油生産会社のWarren Oil Company、タイヤメーカーのMaxxis International-USA、エネルギーサービス企業のNewpark Resources、医療サービス事業者のQuantum Healthです。
ウクライナの裁判記録によると、ハッカーらは2024年8月にWarren Oil Companyに侵入し、約1.4テラバイトのデータを盗んだとされています。同社は約500万ドル相当のビットコインを支払いました。
その2カ月後、グループはMaxxis International-USAから142ギガバイトのデータを盗んだとされています。また2024年10月には、Newpark Resourcesの従業員をだまして認証情報を聞き出し、同社のネットワークに侵入しました。裁判記録によると、攻撃者は当初1000万ドルを要求しましたが、Newparkは150万ドルを支払いました。
さらに2026年5月から6月にかけての別の攻撃では、グループはQuantum Healthに1500万ドルを要求したとされています。裁判記録によると、同社は最終的に500万ドル相当の暗号資産を支払いました。
ウクライナの裁判記録に名前が挙がった米国企業のうち3社、Newpark Resources、Maxxis International-USA、Quantum Healthは、これまでにサイバー攻撃を受けたことを公表していました。ただし、公表内容では身代金の支払いは確認されていませんでした。
多層的な組織構造
裁判記録によると、この犯罪組織は階層構造を持ち、リーダー、コーディネーター、ソーシャルエンジニアリングの専門家、技術担当のオペレーター、不正な資金の処理を担う人物で構成されていました。
あるメンバーは、アンダーグラウンドフォーラムを通じてハッカーを勧誘していたとされます。プログラミング、ネットワーク管理、サイバーセキュリティ、ソーシャルエンジニアリングの知識を持つ人材を探していました。
グループは活動の調整に、Rocket.Chat、qTOX、Telegramといった非公開の通信プラットフォームのほか、ウクライナ国外にあるサーバーを使用していました。
ウクライナ警察によると、ハッカーらはソーシャルエンジニアリングと盗んだ認証情報で企業ネットワークに侵入し、その後ランサムウェアを展開して被害者に支払いを迫っていました。攻撃者はIT部門の担当者を装い、従業員を説得してログイン認証情報を教えさせたり、リモートアクセスソフトをインストールさせたりして、社内システムに入り込んでいました。
ウクライナ国家警察のマクシム・ツツキリゼ長官代行によると、攻撃者はAIで生成した音声メッセージを使って詐欺電話を自動化するプラットフォームも開発していました。
ハッカーらは企業ネットワークに侵入すると、機密情報を盗み出し、ファイルを暗号化して業務を妨害しました。そのうえで、アクセスの回復と引き換えに数百万ドル相当の暗号資産を要求し、被害者が支払いを拒否した場合は盗んだデータを公開すると脅していました。
裁判資料によると、ウクライナの捜査当局はハッカーらの内部通信にアクセスでき、個々の攻撃を再現することができました。
捜査では、Contiとの関連も明らかになりました。Contiはかつてロシア語圏で圧倒的な勢力を誇ったランサムウェア集団で、世界中の病院、政府機関、企業、重要インフラを攻撃してきました。Contiは2022年に組織として事実上解体されましたが、多くのメンバーはその後、Black BastaやRoyalなど他のランサムウェア組織に移りました。
ウクライナ当局は、水曜日の発表で言及した攻撃に使われたランサムウェアの種類を明らかにしていません。また、容疑者のうち誰がContiに所属していたのかも特定していません。
翻訳元: https://therecord.media/ukraine-ransomware-arrests-cyber