ウクライナ当局はFBIと連携し、国際的なランサムウェア組織のメンバーとみられる4人を逮捕しました。この組織は、世界の少なくとも28社から合計4,050万ドル超の身代金を受け取っていたとされています。
今回の逮捕は、2年間にわたる捜査の末に実現しました。対象となったのは、ウクライナ、カザフスタン、ロシアなどの出身者少なくとも27人で構成されるサイバー犯罪組織です。
捜査当局によると、この組織は8つの法域にまたがって活動するメンバー60人超の、より大規模なサイバー犯罪ネットワークとつながっていました。その中には、悪名高いランサムウェア集団Contiの元メンバーも含まれています。
ウクライナ国家警察によれば、このグループは石油・ガス、製薬、製造、物流、金融の各分野の組織や、重要インフラを標的にしていました。
攻撃者は、攻撃を仕掛ける前に被害組織の財務状況、資産、従業員、ITの脆弱性を調べ上げていました。そのうえで企業データを盗み出し、システムを暗号化し、暗号資産での支払いを要求していました。
国家警察のマクシム・ツツキリゼ長官代行は、ウクライナのニュースメディアCensor.NETの独占インタビューで、少なくとも28社が合計4,050万ドル超の身代金を支払ったことを特定したと述べました。
ツツキリゼ氏は次のように語っています。「少なくとも28社が、4,050万ドル超の身代金をハッカーに支払ったことを確認しました。これは約18億フリヴニャに相当します。すでに支払われた金額であり、被害の全容は引き続き調べています」
ある攻撃では、ハッカーが米国企業から1.4テラバイトのデータを盗み出しました。さらに、同じ企業グループ内の他社にも攻撃を広げています。
攻撃者は当初1,000万ドルを要求しましたが、交渉の末、最終的に受け取ったのは500万ドルでした。
フランスのセキュリティ系ニュースメディアLeMagITが最初に報じたところでは、ウクライナの裁判記録に、この犯罪組織の被害者として複数の企業が挙げられています。Warren Oil Company、Maxxis International-USA、Newpark Resources、Quantum Healthなどです。
裁判資料によると、Warren Oil Companyは2024年8月の攻撃を受けました。ハッカーは1.4TBのデータをコピーしたうえで、84.5BTCの身代金を受け取っています。当時の価値で約500万ドルに相当します。
記録にはさらに、Newpark Resourcesが2024年12月に150万ドルを支払ったとの記述があります。Quantum Healthは、当初1,500万ドルを要求されたのち、2026年6月に500万ドルを支払ったとされています。
LeMagITはまた、ランサムウェア集団BlackSuitが2024年11月にMaxxis Internationalを被害者として公表していたと指摘しています。一方、ウクライナの裁判記録では、この犯罪組織が使用したランサムウェアはChaosとされています。
Contiのランサムウェア運用は2022年5月に停止しました。メンバーはその後、小規模なランサムウェア集団やその他のサイバー犯罪活動へと分散しています。
元Contiメンバーとつながりがあるとされるグループの一つがBlackSuitです。BlackSuitは2022年1月にQuantumランサムウェアとして活動を始め、その後Royalへと名称を変えました。
2023年6月、Royalは新しい暗号化ツールを試験したうえで、BlackSuitの名で活動するようになりました。この間には、米テキサス州ダラス市への攻撃など、注目度の高い攻撃も実行しています。
ただし、ウクライナ当局は、逮捕された4人の容疑者が元Contiメンバーであるとは特定していません。BlackSuitやChaosとの個別の関係についても、確認していません。
AI音声でITサポートを装う手口
企業ネットワークに侵入するため、犯罪者らはITサポート担当者になりすましました。独自開発のプラットフォームを使い、AIで生成した音声メッセージで詐欺電話を自動化していたといいます。
こうした電話で従業員をだまし、ログイン認証情報を聞き出したり、リモートアクセス用ソフトウェアをインストールさせたりしていました。これにより、攻撃者は社内システムにアクセスできるようになります。
記録された事例の一つでは、攻撃者の1人が従業員との通話を続けている間に、別の攻撃者が同社のシステムにアクセスしていました。通話が終わったのは、侵入の成功を攻撃者が確認した後でした。
ツツキリゼ氏は次のように説明しています。「彼らは人工知能が生成した音声メッセージを備えた独自のプラットフォームを作り上げ、ITサポートの専門家を装って企業の従業員に電話をかけていました。技術支援を口実に、従業員を説得して認証情報を開示させたり、リモートアクセスソフトをインストールさせたりしたのです。こうして企業ネットワークへのアクセスを得ていました」
ウクライナの裁判記録からは、これらの攻撃の詳細もうかがえます。ハッカーは、企業のVPNサービスを装ったフィッシングページや偽装した電話番号を使い、TeamViewerやAnyDeskといったリモートアクセスツールも悪用していました。
Warren Oil Companyへの攻撃では、攻撃者が従業員をだましてフィッシングページに認証情報を入力させたと、記録は主張しています。さらに二要素認証コードを入手し、企業ネットワークへのリモートアクセスを確保しました。
ネットワークに侵入した攻撃者は、機密情報を盗み出しました。そのうえでランサムウェアでファイルを暗号化し、被害企業の業務を妨害しています。
その後、攻撃者は暗号化されたシステムへのアクセス回復と引き換えに、暗号資産での支払いを要求しました。同時に、盗んだ企業データを公開すると脅しています。
ツツキリゼ氏は次のように述べました。「彼らは企業が自社のデータにアクセスできない状態にしたうえで、復号と引き換えに数百万ドルを要求していました。同時に、盗んだ情報を公開するとも脅していたのです。被害者は両面から圧力をかけられ、暗号資産で身代金を支払わざるを得ませんでした」
ウクライナ当局は、米国の法執行機関との共同作戦の一環として、キーウとウクライナの11地域で66カ所の家宅捜索を同時に実施しました。組織の主要メンバーとみられる4人を拘束しましたが、逮捕場所の詳細は明らかにしていません。
捜索では、コンピューター、携帯電話、銀行カードのほか、現金約37万ドルと2万ユーロを押収しました。
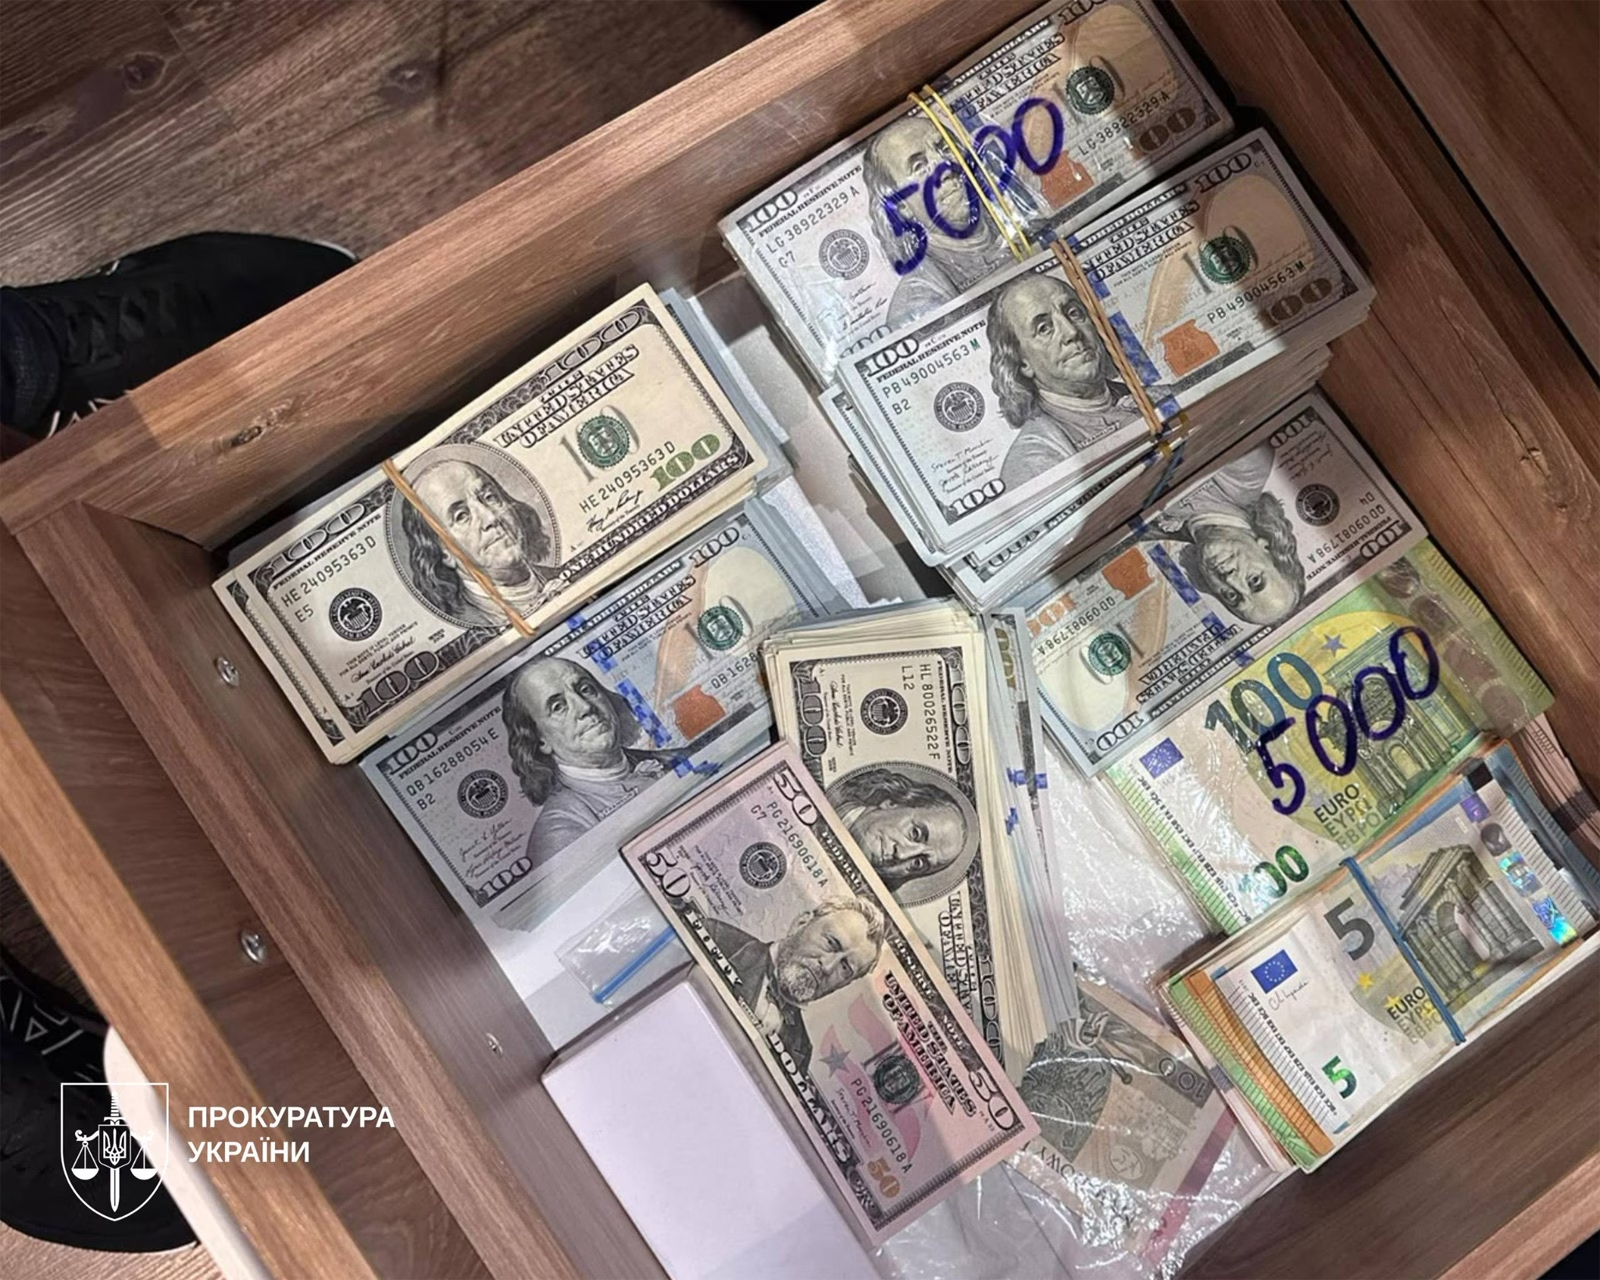
組織の主要メンバーとされる4人には正式に容疑が通知され、現在は勾留されています。
容疑者らは、ウクライナ法に基づき、犯罪組織への参加と情報システムへの不正干渉の罪に問われています。有罪となった場合、最長15年の禁錮刑が科される可能性があります。
ウクライナ当局は、捜査は継続中だとしています。国際的なネットワークの残るメンバーを特定し、他のサイバー攻撃への関与も調べる方針です。
国家警察は、捜査の様子を収めた動画も公開しました。法執行機関による家宅捜索、押収された現金、捜査官へのインタビュー、容疑者への事情聴取の場面などが含まれています。
動画には、ランサムウェアによる恐喝電話とされる音声も収録されています。通話の中で、犯人は1.5TB超の企業データを盗んだと主張し、1,500万ドルを要求しています。