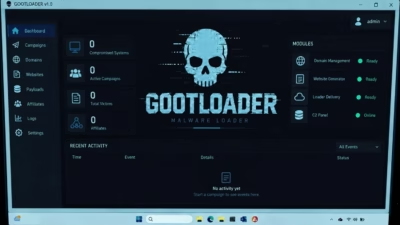
契約条項を検索しただけで、法律文書を装ったマルウェアをダウンロードしてしまう恐れがあります。
FBIは11月16日の注意喚起で、Gootloaderの運営者が乗っ取ったWordPressサイトを使い、米国の弁護士や企業の法務部門を狙っていたと明らかにしました。FBIは2026年10月までに、侵害されたWordPressサイトを1,000件以上確認しています。このキャンペーンは、2,800万ドル超の身代金支払いとも関連づけられています。
国際的な作戦により、Gootloaderは11月12日に摘発されました。過去にダウンロードされたファイルを調べるセキュリティチームにとって、最初に確認すべきは、アーカイブ内のファイルを誰かが実行したかどうかです。
日常的な法務検索に現れた乗っ取りサイト
攻撃者は、特定の法域に関連する契約条項など、法務に関する具体的な検索フレーズを狙いました。侵害したWebサイトに該当するキーワードと非表示のリンクを仕込み、検索エンジンポイズニングと呼ばれる手法で、正規の検索結果と並べて悪意のあるページを表示させていました。
犯行グループは、盗んだログイン認証情報やWordPressの脆弱なコンポーネントを悪用して、サイトの内容を改ざんし、訪問者をリダイレクトしました。 FBIは2026年10月までに、Gootloaderの管理者が管理する216のドメインを特定しています。
同じサイトを訪れても、全員が攻撃に遭うわけではありません。フィルタリングの仕組みにより、訪問者の所在地や流入元に応じて表示内容を変えられたためです。標的となったユーザーには偽の法律文書のダウンロードが提示され、それ以外のユーザーには通常のページが表示されていました。
Gootloaderの感染がランサムウェア運営者への入口に
初期のGootloaderのキャンペーンは、被害者が悪意のあるJavaScriptファイルを含むZIPアーカイブを開くことに依存していました。その後のバージョンでは手口が広がり、PowerShellやWindowsのスケジュールタスクを使って、追加のコードを実行したり、アクセスを維持したりするようになりました。
攻撃者は、コンピューターにもともと入っている 正規のWindowsツールを悪用していたため、こうした活動は通常のシステム管理に紛れ込む可能性がありました。
マルウェアがいったん動作すると、犯罪者による認証情報の窃取や、 接続された他のシステムへの横展開を助けるおそれがありました。Gootloader自体は、身代金目的でファイルを暗号化しません。運営者は代わりに、侵害したコンピューターへのアクセス権を他の犯罪者に提供し、悪用させていました。
米司法省によると、Gootloaderは2018年以降、世界で少なくとも2万5,000台のコンピューターに感染しました。犯罪者はこれをランサムウェア攻撃に利用し、米国の被害者少なくとも44件に、約2,880万ドルの損失をもたらしました。
司法省は、当局がGootloaderを100台超のサーバーから排除したと説明しています。これには、侵害されたWordPressサイトをホストするサーバーも含まれます。さらに、マルウェアの配布と制御に使われていた米国内のドメインも押収しました。この措置はオペレーション・エンドゲームの一環です。
不審なダウンロード後にセキュリティチームが確認すべきこと
弁護士やパラリーガル、契約審査担当者が、不審なダウンロードを報告できる明確な手段を用意してください。報告では、検索フレーズ、ダウンロードURL、ファイル名、おおよその時刻を確認します。そのうえで、 インシデント対応プロセスに沿って、その後に何が起きたかを特定します。
- アーカイブをダウンロードしたが、開いていない場合。承認された窓口を通じて報告させ、対応担当者が証拠を保全できるよう、開かないようにさせます。
- アーカイブ内のスクリプトを誰かが開いた場合。当該デバイスをネットワークから隔離します。ブラウザーとエンドポイントのログを保全し、後続のマルウェアの有無や、再起動後も実行され続ける痕跡がないかを調べます。
- 感染が確認された場合。サインインログと文書管理ログを調べ、不審なアカウント活動、顧客ファイルへのアクセス、大量ダウンロードがないかを確認します。ランサムウェアが展開されなかった場合でも、機密記録が漏えいした可能性の範囲を見極めます。
今後のリスクを減らすには、法務調査用の端末でダウンロードしたスクリプトを実行する必要があるかを見直してください。スクリプトなしで業務アプリを使える環境では、スクリプトの実行を制限し、後から寄せられる報告を調査できるだけのエンドポイントの履歴を保存しておきます。
サイバーセキュリティのその他のニュース:攻撃者がGeoVisionのソフトウェアを悪用し、昇格した権限で悪意のあるPowerShellスクリプトを実行しました。これにより、影響を受けたWindowsシステムを広範に制御できる状態になっていました。
翻訳元: https://www.esecurityplanet.com/news/news-fbi-gootloader-wordpress-ransomware/