PHP開発チームは18件の脆弱性を修正するセキュリティアップデートを公開しました。この中には、認証なしの攻撃者が脆弱なサーバー上でリモートからコードを実行できる恐れのある重大な欠陥が含まれています。
アップデートは11月19日(木)、サポート対象のすべてのPHPブランチ向けに公開されました。現在、PHP 8.5.13、8.4.28、8.3.37、8.2.36が利用可能です。
セキュリティ企業のAikidoの報告によると、今回のアップデートはPHPのコアエンジン、セッション処理、PHP-FPM、CGIなどのコンポーネントに影響する18件のCVEに対処しています。
最も深刻な欠陥の一つが、CVE-2026-129289として追跡されているPHP-FPMのリクエストスマグリングの脆弱性です。重大と評価されており、CVSSスコアは9.2です。
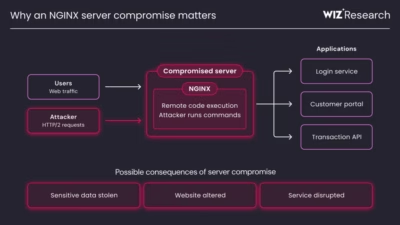
Aikidoによると、この欠陥を悪用すると、認証なしの攻撃者が特定の条件下でPHP-FPMへの接続を再利用している脆弱なサーバー上で、リモートからPHPコードを実行できます。
この脆弱性の影響を受けるのは、PHP-FPMへのバックエンド接続を再利用する、特定のnginx、Apache、HAProxy、LSAPIの構成です。
バックエンド接続を再利用しない標準的なnginxおよびApacheの構成は、この攻撃の影響を受けません。
このほか、今回のアップデートで修正された重要な脆弱性は次のとおりです。
-
CVE-2026-129474: マジックメソッドのバックトレースに関わるuse-after-free(解放後使用)の脆弱性。リモートコード実行につながる恐れがあります。
-
CVE-2026-129496: タイムゾーンキャッシュのuse-after-freeの脆弱性。リモートコード実行につながる恐れがあります。
-
CVE-2026-126714: セッションファイルが部分的に上書きされる脆弱性。リモートコード実行につながる恐れがあります。
-
CVE-2026-115560: セッションシリアライザーの不一致に起因する脆弱性。リモートコード実行につながる恐れがあります。
-
CVE-2026-129291: PHP-FPMのepollにおけるuse-after-freeの脆弱性。ローカルでの権限昇格につながる恐れがあります。
-
CVE-2026-128090: アルゴリズムのダウングレードを伴う、PHARのOpenSSL署名バイパスの脆弱性。
そのほかの修正では、メモリ破損、情報漏えい、クロスサイトスクリプティング、サービス拒否(DoS)の問題や、HTTPSおよびFTPSのURLの安全でない可能性のある処理にも対処しています。
今回のリリースに先立ち、PHPセキュリティチームは水曜日、近日中に公開するアップデートがサポート対象のすべてのPHPバージョンに影響する脆弱性に対処し、最も深刻なものは「重大」と評価されていると警告していました。
PHPセキュリティチームは「『重大』と評価された問題は、いずれもデフォルトではない設定、あるいは一般的でない構成を必要とします」と警告しています。
脆弱性の一つであるCVE-2026-115560は、10月23日の情報提供アドバイザリーですでに公表されていました。特定の設定下でPHPがセッションデータを扱う方法に関わるもので、リモートコード実行につながる恐れがあります。
暫定的な緩和策として、PHPはsession.upload_progress.enabled=0を設定してセッションのアップロード進捗機能を無効にし、PHPワーカーを再起動するよう推奨しました。この設定は、最近のPHP2Shellの脆弱性の緩和策としても推奨されていたものです。
CVE-2026-129289については、セキュリティアップデートをすぐに適用できない管理者は、Webサーバーとphp-fpm間の永続的なバックエンド接続を無効にし、リクエストごとに接続を閉じるようにすれば、脆弱性を緩和できます。
Aikidoは、これらの緩和策では11月のアップデートで修正されたすべての脆弱性に対処できないと警告しています。あわせて、PHP-FPMとLSAPIのリスナーが信頼できないネットワークに直接公開されていないことを確認するよう推奨しています。
公式のセキュリティアップデートはサポート対象のPHPブランチに限られますが、サードパーティのメンテナーであるOndrej Surý氏も、PHP 5.6までさかのぼるサポート終了バージョン向けに修正済みパッケージを公開しました。
Aikidoも同様に、サポート終了バージョン向けにセキュリティ修正をバックポートした堅牢化済みのPHPコンテナイメージを公開しています。対象にはPHP 5.6、7.0、7.1、7.2、7.4、8.1が含まれます。
PHPの管理者は、新たに公表された脆弱性に対処するため、利用中のサポート対象ブランチに応じて、PHP 8.5.13、8.4.28、8.3.37、8.2.36のいずれかへのアップグレードが強く推奨されます。