F5は、同社が所有・保守するオープンソースのWebサーバー「NGINX」の2件の重大な脆弱性に対処する セキュリティアップデートを公開しました。NGINXは2億2,500万以上のWebサイトを支えています。
比較セキュリティ
これらの脆弱性を悪用されると、攻撃者は認証なしで影響を受けるサーバー上でコードを実行でき、Webサイトやうl API、その背後で動作するアプリケーションが危険にさらされます。脆弱性は CVE-2026-123007 と CVE-2026-123633 として追跡されており、CVSSスコアはいずれも9.2です。
注目すべきは、この2件が Wiz Research、Ikotas Labs、Metnir、Rapid7、Xint の5つの研究チームによって、それぞれ独自に調査され、F5に報告された点です。調査結果によると、どちらの脆弱性もNGINXのHTTP/2実装に存在しており、このソフトウェアを使用しているWebサイトやアプリケーション側の問題ではありません。
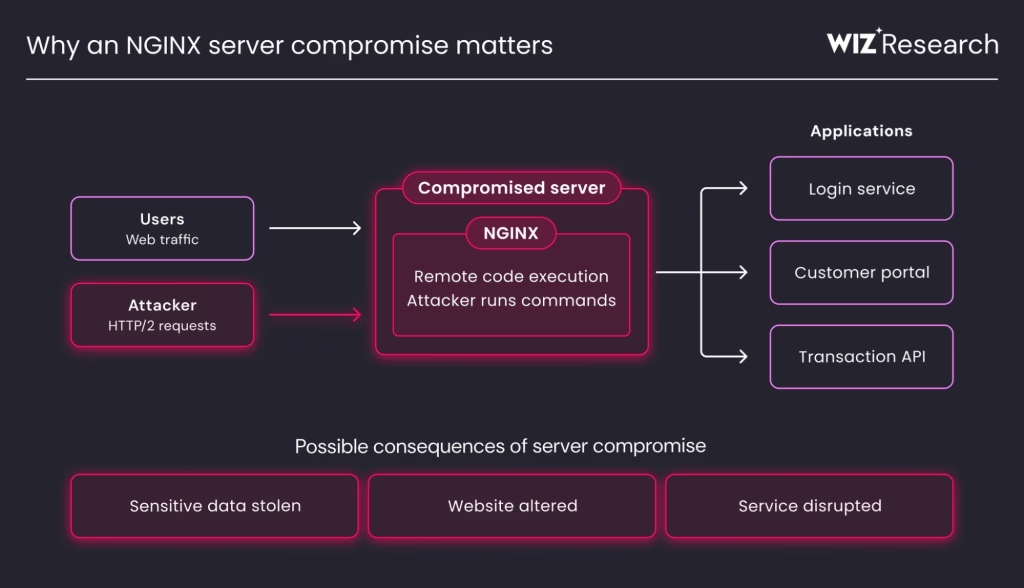
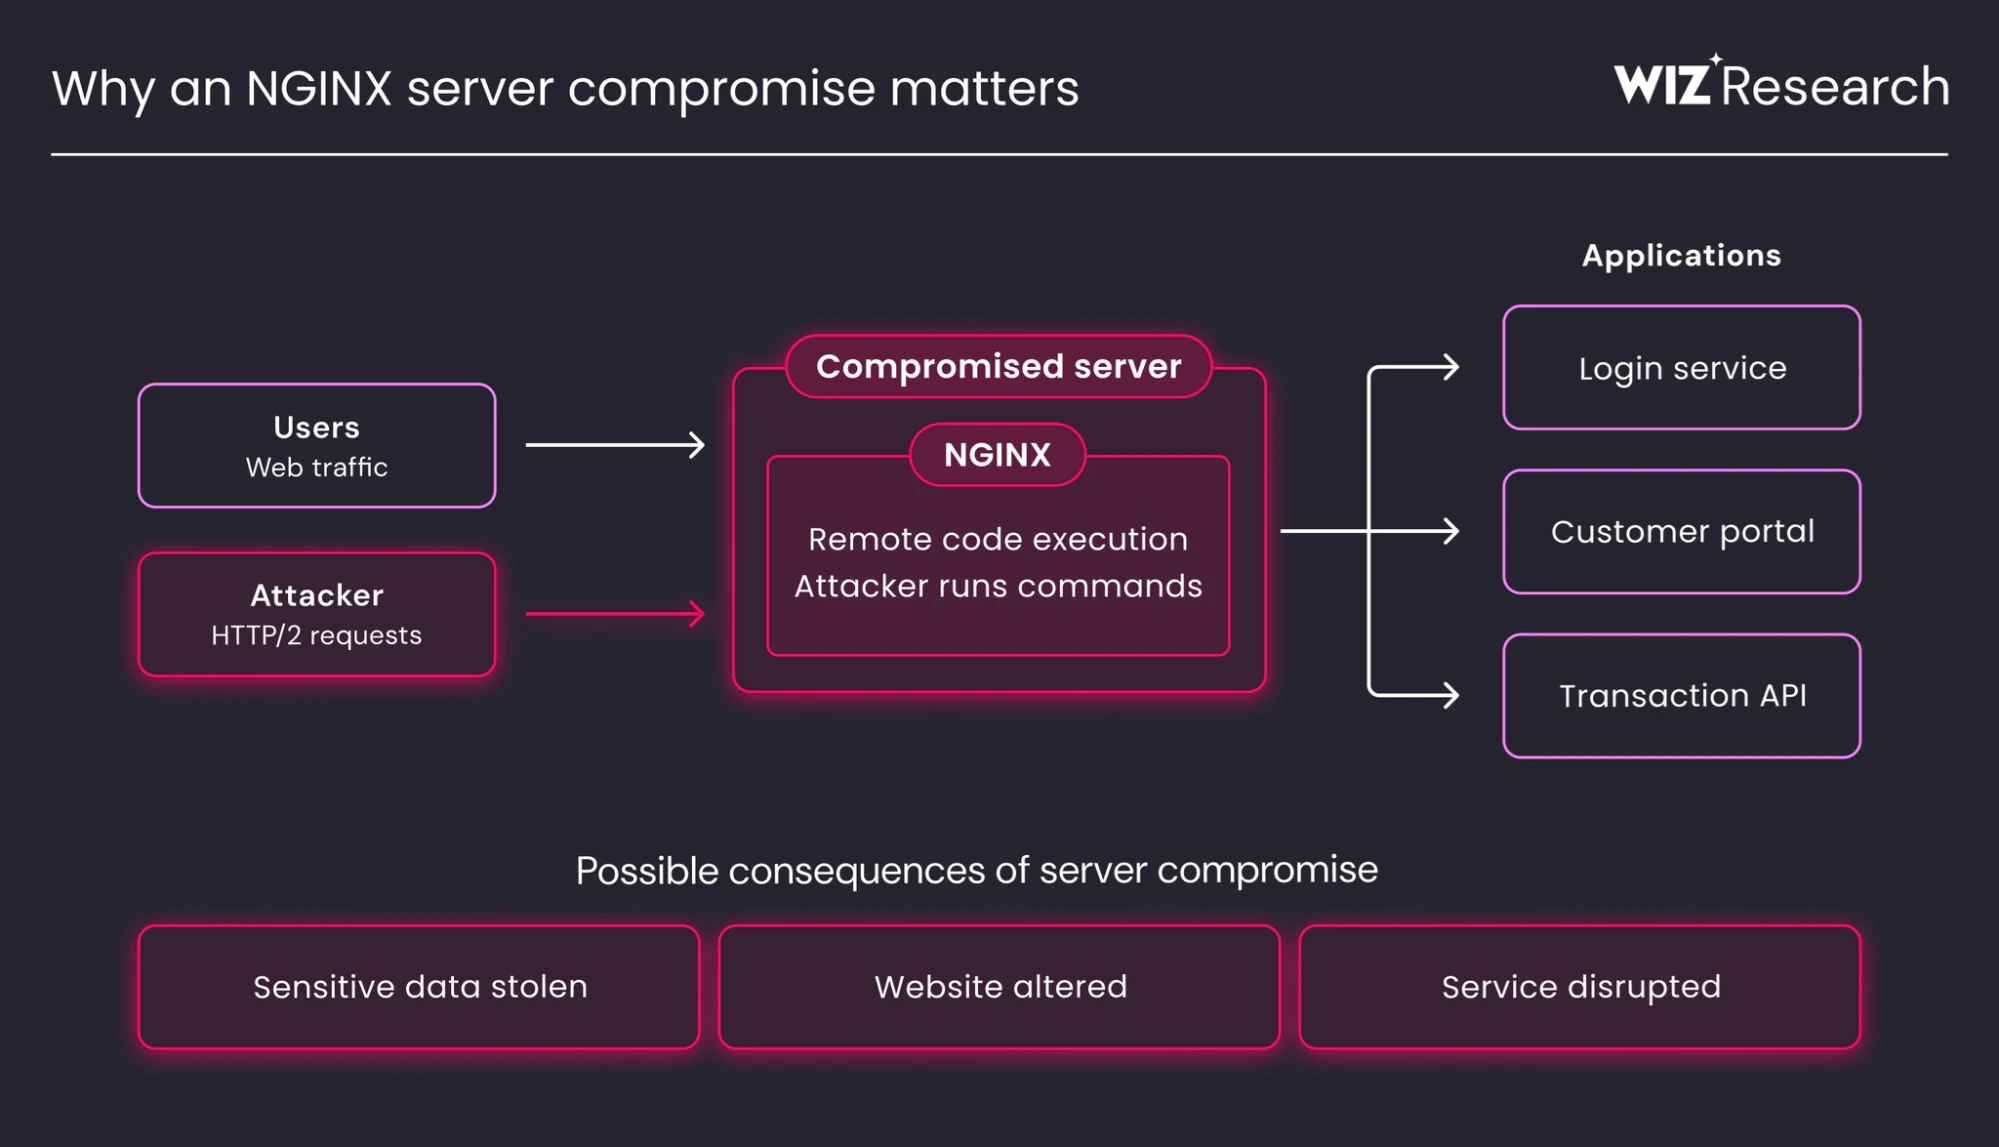
Hackread.comに共有された Wiz の調査結果は、この問題がセキュリティに及ぼす影響を詳しく説明しています。Wizの研究者は、AI搭載の Wiz Atlas プラットフォームで脆弱性を特定し、Gemini 4 Carbon と ChatGPT 5.6 Sol で検証しました。
研究者らは、公式ビルドのNGINX 1.31.7および1.31.8でリモートコード実行(RCE)に成功しました。この中には、バックエンドアプリケーションやサードパーティ製モジュールを使わず、通常の静的ファイルを配信しているだけのサーバーも含まれます。ただし、どちらの脆弱性も、影響を受けるサーバーでHTTP/2が有効になっていることが条件です。
今回のNGINXに関する公表は、OpenJDKの重大な脆弱性「Java4Shell」(CVE-2026-114938)が見つかった、わずか1日後のことです。Calif が報告したこの脆弱性も、認証なしのリモートコード実行につながる恐れがあります。
脆弱性の詳細
CVE-2026-123007は、HTTP/2のフロー制御の計算処理における整数アンダーフローです。2015年にリリースされたNGINX 1.9.5以降のバージョンが影響を受けます。未使用のデータ許容量が正しく処理されないため、最終的に境界外のメモリ操作が発生する可能性があります。
もう1件のCVE-2026-123633は、バージョン1.19.7から1.31.8に影響するuse-after-free(解放後使用)の脆弱性です。NGINXが利用可能な接続スロットの不足に陥った状態で、リバースプロキシ処理を行う際に発生する可能性があります。
繰り返し狙われるNGINX
AIを活用した脆弱性調査が絡む攻撃にNGINXが直面するのは、今回が初めてではありません。Hackread.comは5月、NGINX Rift(CVE-2026-42945)を悪用した攻撃を報じました。ただし、この脆弱性は性質が異なります。デフォルトではない特定のrewrite設定が必要で、主にサーバーをサービス拒否(DoS)攻撃にさらすものでした。RCEが可能になるのは、ASLRが無効化されているか、回避された場合に限られていました。
調査セキュリティ
今回の脆弱性は、認証されていない攻撃者がコードを実行できるため、はるかに危険です。攻撃が成功すれば、複数のWebサイトやアプリケーションのトラフィックを処理するシステムの制御を奪われかねません。その場合、顧客データやサービスが危険にさらされます。
パッチとアップデート
F5は11月18日のセキュリティアップデートで、NGINXの10件の脆弱性に対処しました。この中には、HTTP/3、DNSリゾルバー、メールプロキシの各モジュールに影響する追加の脆弱性や、DoSなどのセキュリティ問題を引き起こす恐れのある不具合が含まれます。今回の修正で、HTTP/2の2件の重大な脆弱性はいずれも解消されます。
比較セキュリティ
管理者は、NGINX Open Sourceを1.30.7(stable)または1.31.9(mainline)に更新してください。NGINX Plusのユーザーは、該当する修正済みバージョン(37.0.7.1、37.0.8.1、37.2.0.1、37.3.0.1)のいずれかを適用する必要があります。
すぐにアップグレードできない場合は、影響を受けるserverブロックで http2 off を設定し、HTTP/2を一時的に無効化してください。
防御側にとっての重要な教訓は、脆弱性の発見は仕事の半分にすぎないということです。今後は、影響を受けるシステムを特定し、攻撃者に悪用される前に修正を適用することも求められます。
翻訳元: https://hackread.com/f5-patches-nginx-http-2-vulnerabilities-dating-2015/