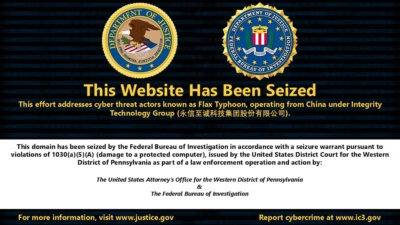
FBIは、Microscan(マイクロスキャン)とFishHub(フィッシュハブ)の運用に使われていた7つのドメインを押収しました。この2つのハッキングツールは、中国政府の支援を受けるハッカー集団「Flax Typhoon」に関連しており、米国内外の重要インフラなどの組織を標的にするために使われていました。
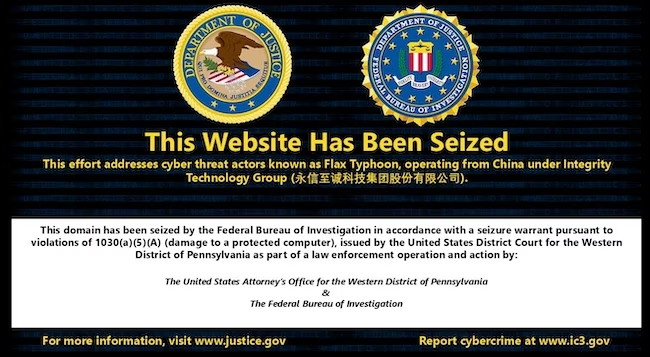
押収通知(出典:米司法省)
米司法省によると、このハッカーらは、中国政府と契約を結ぶ中国企業Integrity Technology Group(Integrity Tech)のために活動していました。
「中国は、請負企業や支援企業を利用して、悪意あるサイバー活動の範囲と規模を拡大しています」と、FBIサイバー部門のブレット・レザーマン(Brett Leatherman)副部長は述べました。「こうした支援役を暴き、活動を妨害することで、中国が米国のネットワークやインフラを標的にしにくくなります」
検察当局は、Integrity TechがMirai(ミライ)マルウェアの亜種に感染したIoT機器でボットネットを構築していたと指摘しています。このボットネットは、Microscanを使った脆弱性スキャンに利用されました。Microscanは同社が開発したツールで、被害組織のネットワークを偵察し、顧客が後に悪用する弱点を見つけ出すためのものです。
2022年4月から12月にかけて、Microscanは、サウスカロライナ州の電力会社、多国籍の非政府組織、日本とポーランドの空港、台湾の天然ガス会社や電力会社のスキャンに使われました。
台湾の2つの大学は2022年8月と2023年3月にスキャンを受け、その直後に攻撃者がどちらのネットワークにも侵入しました。Integrity Techは、押収されたドメインの1つであるc0cc[.]ccを通じてこのツールにアクセスしていました。
2つ目のツールであるFishHubは、攻撃者が2026年3月の時点でも運用していたもので、スピアフィッシングによるネットワーク侵入に使われました。侵入後は、被害組織のネットワークにさらなるマルウェアをダウンロードします。
このマルウェアは、同社の顧客に不正なリモートアクセスを与えるか、特定のファイルを探し出してIntegrity Techが管理するサーバーに送信していました。司法省によると、台湾の約20の大学が被害を受けたことが確認されています。
押収されたドメインのうち5つは、マルウェアの配布に使われていました。98aicai[.]com、98aicode[.]com、outlook3650[.]com、youtubecard[.]com、linkedinns[.]netです。
「私の訓練と経験に基づけば、このツールがFishHubと名付けられたのは、フィッシング活動を容易にするためだと考えられます」と、FBI特別捜査官のアダム・ジェームズ(Adam James)氏は、押収令状の宣誓供述書で述べています。
7つ目のドメインである98aiblog[.]comは、Microscanでスキャンされた2つの大学に攻撃者が設置したSoftEther VPNソフトウェアが、ネットワークへのリモートアクセスを維持するために使っていました。
各機関、パッチ適用とMFA有効化を呼びかけ
FBIと米国および海外のパートナー機関は、このグループの活動に関する共同のサイバーセキュリティ勧告も公表しました。
「Integrity Technology Groupの支援を受ける中国政府系のサイバー脅威アクターは、自動スキャンツール、大規模ボットネット、手作業による悪用手法を組み合わせ、米国の重要インフラ部門を含む世界中の組織を標的に、機密データを盗み出しています」と、勧告には記されています。
「これらのアクターは、スキャンツール、クロスサイトスクリプティング攻撃、Microsoft Exchangeサーバーに対するパスワードスプレー攻撃で脆弱性を突きます。さらに、VPNソフトウェアによって永続性を確保し、スクリプトでメールや認証情報を外部に持ち出しています」と、勧告は付け加えています。
各機関は、使用していないサービスやポートの無効化、インジェクション攻撃を防ぐためのWebアプリケーション入力のサニタイズ、すべてのサービスでのMFA有効化、パッチのタイムリーな適用を推奨しています。勧告には、Integrity Techによる侵入に関連する侵害指標(IoC)も掲載されています。
2024年のボットネット無力化に続く2度目の措置
司法省がIntegrity Techのハッキングインフラを公に無力化したのは、今回が2度目です。2024年9月には、同社のMiraiボットネットを摘発しました。このボットネットは当時、米国内外で20万台以上の消費者向け機器を制御していました。
「今回の押収は、Integrity Techの大規模な活動に対する2年連続、2度目の妨害措置です。中国をはじめとするサイバー犯罪者に対し、米国内外のサイバーセキュリティを守り維持するという司法省の決意を改めて明確に示すものです」と、ペンシルベニア州西部地区のトロイ・リベッティ(Troy Rivetti)連邦検事は述べました。
「米国は、中国やその代理組織がサイバー空間で米国の利益に反する活動を野放しにすることを許しません」と、国家安全保障担当のジョン・A・アイゼンバーグ(John A. Eisenberg)司法次官補は述べました。「国家安全保障部門は今後も断固として対応し、あらゆる手段を駆使してFlax Typhoonの脅威を排除し、それを支えるインフラを解体し、私たちの日常生活を支え、国家の安全保障が依存する重要なネットワークを守っていきます」
翻訳元: https://www.helpnetsecurity.com/2026/10/09/fbi-flax-typhoon-microscan-fishhub-domains/