ShinyHuntersがFBIへの侵害を主張してWebサイトを改ざんした後、このサイバー犯罪グループのメンバーとみられる人物がヨルダンで拘束されました。
Dark ReadingのRob WrightとAlex Culafiが、番組「What We Missed」の今回のエピソードで、Dark Readingの記事として取り上げなかった最近のニュースやトピックを議論します。最初の話題は、ShinyHuntersによるFBIへの侵害とされる事件です。
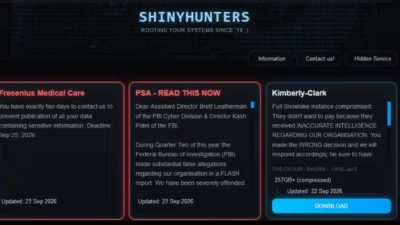
同グループは最近、FBIのほぼすべての職員と応募者のデータを入手したと、証拠を示さずに主張しました。FBIが利用するサードパーティの求人ポータルを侵害した際に入手したとしています。同グループはこのサイトを荒らしたうえで、前述のデータを盗んだと主張しました。
今月初め、ヨルダン当局がShinyHuntersのメンバーとみられる人物を拘束しました。Reutersが最初に報じたところによると、このメンバーとされる人物は当局に協力しているようです。FBIは今回の自らに関わる事案に対して強硬に対応しており、先月にはオランダ当局と連携し、同グループの別のメンバーとみられる人物を逮捕しています。
金銭目的の脅威アクターによる緩やかな集団であるShinyHuntersは、ここ数カ月、ReliaQuest、Instructure、さらには同じ脅威グループのCl0pなど、数多くの組織への攻撃を主張してきました。
このエピソードでは、ほかに次の話題も取り上げています。ハッカーが、暗号化されていなかったとされる国防人事データセンター(Defense Manpower Data Center)のファイル共有システムに、2025年10月から今年7月16日までの約9カ月間アクセスしていました。これにより、米軍に関連する存命の約280万人と死亡した29万4,000人の国防総省の記録が流出しました。また、オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)は、身元不明の複数のゼロデイ脆弱性が悪用されたハッキング被害を公表しました。
Dark Readingのニュース動画は、YouTubeチャンネルと厳選した動画記事でご覧いただけます。
What We Missed:Rob WrightとAlex Culafiによる対談の全文書き起こし
この書き起こしは、Informa TechTargetの社内AIアシスタントが、わかりやすさと長さを考慮して編集したものです。内容を完全に把握するには、動画をご覧ください。
Dark ReadingのRob Wright:こんにちは、Dark ReadingのRob Wrightです。
Dark ReadingのAlex Culafi:Dark ReadingのAlex Culafiです。
DRのRob Wright:「What We Missed」の時間です。この番組では、Dark Readingの記事、ポッドキャスト、動画で取り上げなかった最近のニュースについて話します。最初の話題です。Alex、おなじみのShinyHuntersがまた登場しました。
DRのAlex Culafi:ええ。
DRのRob Wright:これは大きな案件です。FBIとShinyHuntersの攻防が続いています。内容が多いので、できるだけ手短に説明します。まず、ShinyHuntersがFBIを侵害したと主張しました。最初の報道は404 Mediaだったと思います。同グループは404を含む報道機関に連絡し、FBIを侵害してFBI職員全員のデータを入手したと伝えました。これは穏やかではありません。その後、状況が動きました。最近になって、よりによってヨルダンで、ShinyHuntersのハッカーとされる人物が拘束されたとされています。最初に報じたReutersによると、この人物はFBIに協力しているそうです。ShinyHuntersに関連する別のハッカーも最近逮捕されたと思います。数週間前にオランダ国家警察が逮捕しました。Alex、この状況をどう見ていますか。
DRのAlex Culafi:興味深いですね。ShinyHuntersの主張には、ある程度の信憑性がありそうです。どこかでデータにアクセスされたのは確かです。FBIのサイトの一つにUmbreonが置かれていました[ポケモンの名前で、オランダ当局に逮捕されたグループのメンバーの別名兼シンボルです]。
DRのRob Wright:そうですね。ええ。
DRのAlex Culafi:こういう形で米国政府を狙うのは、少し意外です。歴史的に見て、これは一般に悪手だからです(現政権の一部の人たちの能力についてはいろいろ言えますが)。金銭目的の脅威アクターが、世界で最も強力な政府の一つを標的にするのです。稼ぎ続けたいし、自由の身でいたいのであればなおさらです。この標的に好機を見いだしたのかもしれませんが、米国の軍事・国防予算の規模を考えると、かなり無謀に見えます。どうでしょう、Robはどう思いますか。
DRのRob Wright:この件の報道はなかなか興味深いものでした。404の記事をぜひ読んでほしいです。動機は、ShinyHuntersのメンバーがFBIによる自分たちの描かれ方に不満を持ったことのようです。最近のFBIの警告には、同グループがスワッティングや身体的暴力の脅迫に関与し、被害者に直接連絡して嫌がらせをしているという趣旨の記述がありました。彼らはそれに腹を立てたようですが、それ自体はここでは重要ではありません。なぜFBIを狙ったのか、私はあまり気にしていません。ただ、彼らが一転して「データは公開しない」と言い出したのは興味深いと思います。
FBIの対応はご覧になりましたか。FBIサイバー部門のBrett Leatherman次長が出演した動画が公開されました。要するに「また同じことをすれば、本当に厄介なことになるぞ」という趣旨の内容です。この動画は非常に興味深く、当局が強硬姿勢で彼らを追っているのは、一方では良いことだと思います。ヨルダンの人物をこれほど早く特定できた経緯はわかりません。かなり前から捜査していたのでしょう。ヨルダン当局が協力しているのは心強いです。一方で、こうも考えてしまいます。これもまた、ハッカーが「協力」さえすれば軽い処分で済み、場合によっては当局側で働くことさえできると見込んでいる事例になるのではないか、ということです。そうならないことを願っていますが、特にthe Comに関連するハッカーは、そうやって逃げ切れるという自信を持って活動しているのだと思います。
DRのAlex Culafi:それに、今月起きた別の侵害の出どころについても疑問が出てきます。
DRのRob Wright:ええ、そうですね。
DRのAlex Culafi:そのまま次の話題に移りましょう。ハッカーが、国防総省が立ち上げた暗号化されていないデータセンターに侵入しました。これはファイル共有システムで、身元不明の脅威アクターが脆弱性を突き、2025年10月から2026年7月まで約9カ月間アクセスできる状態にありました。脆弱性が修正されたのは7月ですが、その正確な状況はわかっていません。存命の約280万人と死亡した約30万人の記録が流出しました。いずれも程度の差はありますが、米軍に関係する人々です。
流出した情報は人によって異なりますが、社会保障番号、氏名、生年月日、連絡先、人種、性別、軍の職務情報などが含まれていました。国防総省は、情報が悪用された形跡はないとしています。無料のクレジットモニタリングも提供しています。当局は攻撃者を公表していません。明らかになりつつあるのは、サーバーから抜き取られたデータが暗号化されていなかったようだという点です。国防総省と連邦政府に関わるシステムとして、これは非常に大きな警戒信号です。
この件をFBIの事件と結びつけて考えたのは、公式には関連が示されていないものの、ShinyHuntersがこのデータセンターも攻撃したのではないかと思ったからです。そして、FBIが水面下でやり取りしているのではないか、と。「この件は穏便に済ませよう。このデータには何も手を出すな。さもなければ潰す」といった具合です。これは陰謀論的な発想で、公式な情報ではありません。ただ、二つの出来事が近い時期に起きたことを考えると、気になってしまいます。
DRのRob Wright:ええ、私も同じことを考えました。ShinyHuntersか、the Comに近い別のグループが関与しているのではないかと思いました。FBIの侵害とこれほど近い時期に起き、しかも個人情報、つまり人事データだったのは、確かに不自然です。私が本当に引っかかるのは、クレジットモニタリングという対応です。本気ですか。暗号化されていないデータで、本気ですか。まだこんなことをしているのでしょうか。
DRのAlex Culafi:2006年の話のようです。
DRのRob Wright:本当にひどい話です。しかも、サードパーティのシステムではなく、自分たちの環境です。把握しておくべきでしたし、もっと備えておくべきでした。それができていませんでした。国防総省にとってはひどい失態です。誰の仕業であれ、政府、国防総省、国防総省(もう一つの呼び方は使いませんよ)にとって、とんでもない恥です。まさに赤っ恥です。
DRのAlex Culafi:もう一つ疑問があります。この攻撃は2025年10月に始まりました。前政権のほうがうまくやれたかどうかを言いたいわけではありません。脆弱性がいつ生じたのか、こうした出来事がいつ始まったのかは、私にはわかりません。ただ、2025年の初めから続く米国のサイバー防衛予算の削減が気になります。
DRのRob Wright:そうですね。
DRのAlex Culafi:今回の件がどこまでそれと結びつくのか、あるいは原因とされるのか、考えてしまいます。もっとも、これは私の推測です。
DRのRob Wright:わかります。結びつかないはずがありません。さて、最後に興味深い話題があります。私が見た限り、サイバー界隈やニュース界隈ではあまり注目されませんでした。オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerability Disclosure)が最近、侵害を受けたようです。同機関はこの件について、かなり率直な興味深いブログ記事を公開しました。何が起きたのかを詳しく説明しています。要するに、エージェント型AIによる攻撃が、Zammadというプラットフォームの二つのゼロデイ脆弱性を悪用しました。Zammadは、AIを搭載したサポートおよびヘルプデスクのプラットフォームだと理解しています。このエージェント型AIによる攻撃が侵入し、この組織の従業員データなどを入手しました。DIVDは長年にわたって多くの興味深い調査を手がけてきた優れた組織です。二つのゼロデイ脆弱性を使って侵入し、データを盗みました。調査は続いており、今後も更新があります。Alex、どう思いますか。どこかで聞いたような話ではありませんか。
DRのAlex Culafi:これは暴走AIの事例なのでしょうか。それとも、脅威アクターが別のプラットフォームを悪用した事例なのでしょうか。
DRのRob Wright:現時点ではわかりません。ただ、その疑問は的外れではありません。OpenAIのエージェントやAnthropicのエージェントが、ほかのWebサイトを探ったりハッキングしようとしたりしているという情報が、次々と出ているからです。
DRのAlex Culafi:ええ。実は先ほど書いたばかりの記事で、「暴走AI」と呼ぶのをやめるべき理由を論じました。ですから、自分の発言を訂正しないといけませんね。一つ言えるのは、仮に権限の範囲が狭く設定されていないAIや、過剰な権限を与えられたAIが問題を起こしたのであれば、その責任を負うのはそのAIを販売する組織だということです。どちらの場合でも、その組織が責任を問われるべきでしょう。ただ、今回がそのような事例かどうかはわかりません。そう言うのもためらわれます。
DRのRob Wright:いえ、おっしゃるとおりです。脅威アクターの仕業という可能性もあります。ただ、Hugging Faceの件や、ほかのエージェント型AIモデルが制御を逃れ、脆弱性調査やゼロデイ脆弱性の発見、目標達成のための情報収集といった、すべきでないことを外部で行っている事例を見てきました。それを踏まえれば、そう考えるのも間違いではありません。可能性は確かにあります。
DRのAlex Culafi:この事件の発端や意図がどうであれ、おそらく確実に言えることがあります。エージェントの能力が高まり、脆弱性探索が広がるにつれて、大企業から中小企業まで多くの組織が、これまでなかった問題に対処することになります。非常に高い能力を持つ非人間のアイデンティティが混乱を引き起こしているからです。関係者全員がこの問題を真剣に受け止めることを願っています。
DRのRob Wright:わかります。本当に新しい世界の幕開けですね、Alex。
DRのAlex Culafi:ええ、とはいえ、それほど新しくもありませんが。
DRのRob Wright:確かにそうですね。それでは、今回の「What We Missed」にご参加いただきありがとうございました。Alex、お時間をありがとうございます。
DRのAlex Culafi:ありがとう、Rob。
翻訳元: https://www.darkreading.com/identity-access-management-security/fbi-shinyhunters-claims-hack