最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したのです。このパッチは、サードパーティ組織が管理するプラットフォーム向けのものでした。この結果、AccentureはデータVA侵害による被害を受け、FBIの委託先から外されました。FBIはさらなるリスクを軽減するため、厳格な対策を進めています。
標的:Oracle PeopleSoftとFBIJobsポータル
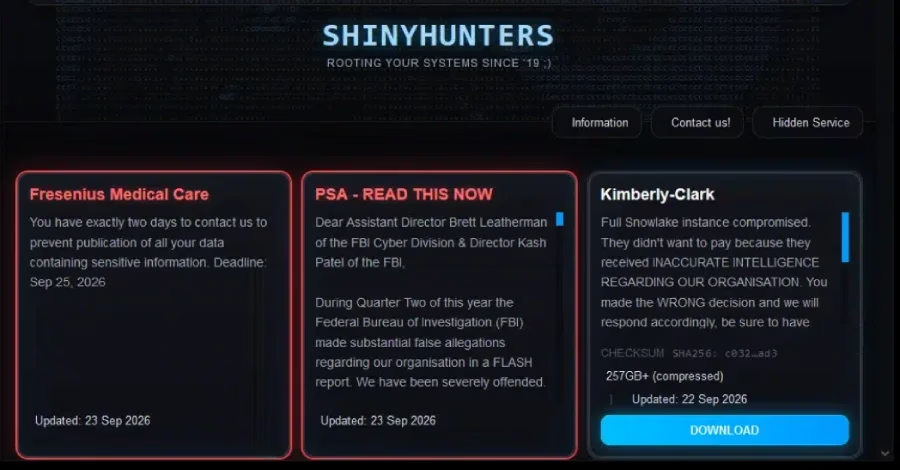
信頼性の高い2つの情報源は、この重大なインシデントをOracle PeopleSoftおよびAccentureと直接結び付けています。Accentureはこのプラットフォームの保守を担い、タイムリーな更新に全面的な責任を負っていました。FBIは、侵害された製品も、過失のあった委託先組織も、公には明示していません。一方、悪名高いハッキング集団ShinyHuntersは以前、侵入を誇示していました。同グループは、PeopleSoftを経由して人事ポータルのFBIJobsに侵入したと主張しています。ただし、FBIは攻撃の技術的な全容を完全には公表していません。
最有力の容疑:CVE-2026-35273
この壊滅的な攻撃に使われた最有力候補は、引き続きCVE-2026-35273です。この重大な脆弱性のCVSS 3.1スコアは9.8に達します。欠陥はPeopleSoft Enterprise PeopleToolsのバージョン8.61と8.62に影響します。特に深刻なのは、認証なしで攻撃者が任意のコードをリモートから実行できる点です。Oracleはこれを受け、6月10日にCVE-2026-35273に関する緊急セキュリティアラートを公開しました。そして、すべての顧客に対し、緊急パッチを直ちに適用するよう強く求めました。9月の時点で、この重要な防御策はすでに数カ月前から提供されていました。
ShinyHunters攻撃の変遷
ShinyHuntersは5月から6月にかけて、CVE-2026-35273をゼロデイとして悪用しました。Oracleが警告を出す前の攻撃でした。9月になると、同グループはPeopleSoftへの執拗な攻撃を再開しました。ただし今回は、広く知られ、すでにパッチが提供されている脆弱性を突いています。PSEMHUBパスにURLエンコードを施すという巧妙な手口で、一時的なWebアプリケーションファイアウォール(WAF)ルールを回避しました。Googleは、この新たな攻撃の波が、重要な更新を適用していなかったシステムを狙ったものだと明確に結び付けています。
国家安全保障への深刻な影響
FBIが受けた影響は、通常の人事情報の漏えいよりもはるかに深刻でした。盗まれたデータには、極めて機微なインテリジェンスが含まれていました。防諜担当職員の詳細な職務内容に加え、潜入捜査に深く関わる人物の自宅住所も含まれています。さらに衝撃的なことに、機密性の高い医療記録や精神科の記録も流出しました。影響が確認されているのは、数千人の職員に上ります。一方、ShinyHuntersはほぼ全職員の情報を侵害したと大胆に主張していますが、この点は独立した検証が取れていません。
残された疑問と継続中の調査
FBIは被害の全容を引き続き評価しています。これほど機微な情報を扱うシステムに、なぜこの重要なパッチが適用されなかったのか、現時点で説明はありません。Accentureは、FBIの重要な業務を支援する姿勢を強調しました。しかし、問題の委託先が具体的にどこなのかという直接の質問には、明確に答えていません。また、この管理対象プラットフォームでパッチの適用状況がどう監視されていたのか、なぜこれほど明白な漏れをもっと早く検知できなかったのかも、不穏な謎のままです。
この徹底的な調査と並行して、ShinyHuntersへの圧力も強まっています。最近、ヨルダン当局が同グループのメンバーとされるSaif al-Din Khader氏を拘束しました。事情に詳しい関係者によると、同氏は現在、捜査に協力しています。一方、著名なセキュリティ企業Mandiantは、PeopleSoftを直ちに更新するよう強く推奨しています。また、Environment Management Hubが不要な環境では、このコンポーネントを無効化することも勧めています。さらに管理者は、PSEMHUBをURLエンコードした変種がログに残っていないか、徹底的に調べる必要があります。
翻訳元: https://meterpreter.org/fbi-data-breach-oracle-patch/