
ランサムウェア交渉人が「向こう側」の人間だったら
オピニオンエドワード・ドゥブロフスキー氏は10月8日、フィラデルフィアで開かれたCyber Risk Summitの会場に足を踏み入れました。スポンサー用バナーには、同氏の名前が掲げられていました。同氏が以前在籍していたCypferは、このイベントで最大のスポンサーです。ランサムウェア交渉に関する書籍も共著で執筆してい
オピニオンエドワード・ドゥブロフスキー氏は10月8日、フィラデルフィアで開かれたCyber Risk Summitの会場に足を踏み入れました。スポンサー用バナーには、同氏の名前が掲げられていました。同氏が以前在籍していたCypferは、このイベントで最大のスポンサーです。ランサムウェア交渉に関する書籍も共著で執筆してい
FBIは、カナダのサイバーセキュリティ企業幹部を、ハッキング集団ShinyHuntersへの関与の疑いで逮捕しました。同グループは先月、FBI自身に対する大規模な情報漏えいを引き起こしています。 FBIのカシュ・パテル長官は10月9日、X上で逮捕を認めました。ただし、拘束された人物の名前は明らかにしていません。
FBI(米連邦捜査局)は今週、ShinyHunters(シャイニーハンターズ)と呼ばれるサイバー犯罪組織に関与したとされる人物をもう1人逮捕しました。FBIは、自らの求人サイトで発生した最近のデータ侵害の責任者を拘束しようとしています。 カッシュ・パテルFBI長官は10日(金)午前に声明を発表し、今週実
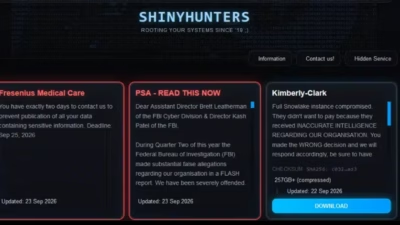
最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したので
ロイターによると、Accentureの下で働く委託業者がセキュリティパッチを適用していませんでした。 米連邦捜査局(FBI)は、FBI職員の個人情報が流出したデータ侵害をめぐり、PeopleSoftの導入作業に携わってい
FBIは、職員数千人の個人情報が流出したデータ侵害を受け、Accentureの委託業者を契約から外しました。ロイターが火曜日、事情に詳しい関係者2人の話として報じました。 FBIは、この委託業者や関係組織の名前を公表していません。ただし、FBI幹部はロイターに対し、これまでの調査で、問題のシステムを管理していた委託業
ロイターによると、連邦捜査局(FBI)は10月5日、数千人の職員に関する機密情報が流出するセキュリティ侵害が起きたことを受け、Accentureの従業員との契約を打ち切りました。Securityincident response この件では、人事プラットフォームにパッチが適用されていなかったとされ、FBIの運用セキュ
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。 FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起
ネットワーク防御担当者たちは、犯罪集団や国家系攻撃者が既存のガードレールを回避する前に、自社のITシステムを守ろうと対策を急いでいます。 犯罪集団や国家と結びついた脅威グループが、企業のITネットワークを攻撃する新たな手法を開発するため、最先端のAIモデルやオープンウェイトのAIモデルを試験的に利用
IT大手のAccentureは、ある脅威アクターが同社から35GB分のソースコードやその他のデータを盗んだと主張したことを受け、セキュリティ侵害が発生したことを確認しました。 「この個別の事案については把握しており、発生源はすでに修復済みです。Accentureの業務およびサービス提供への影響はありません」とAcce
すべての記事を読み込みました