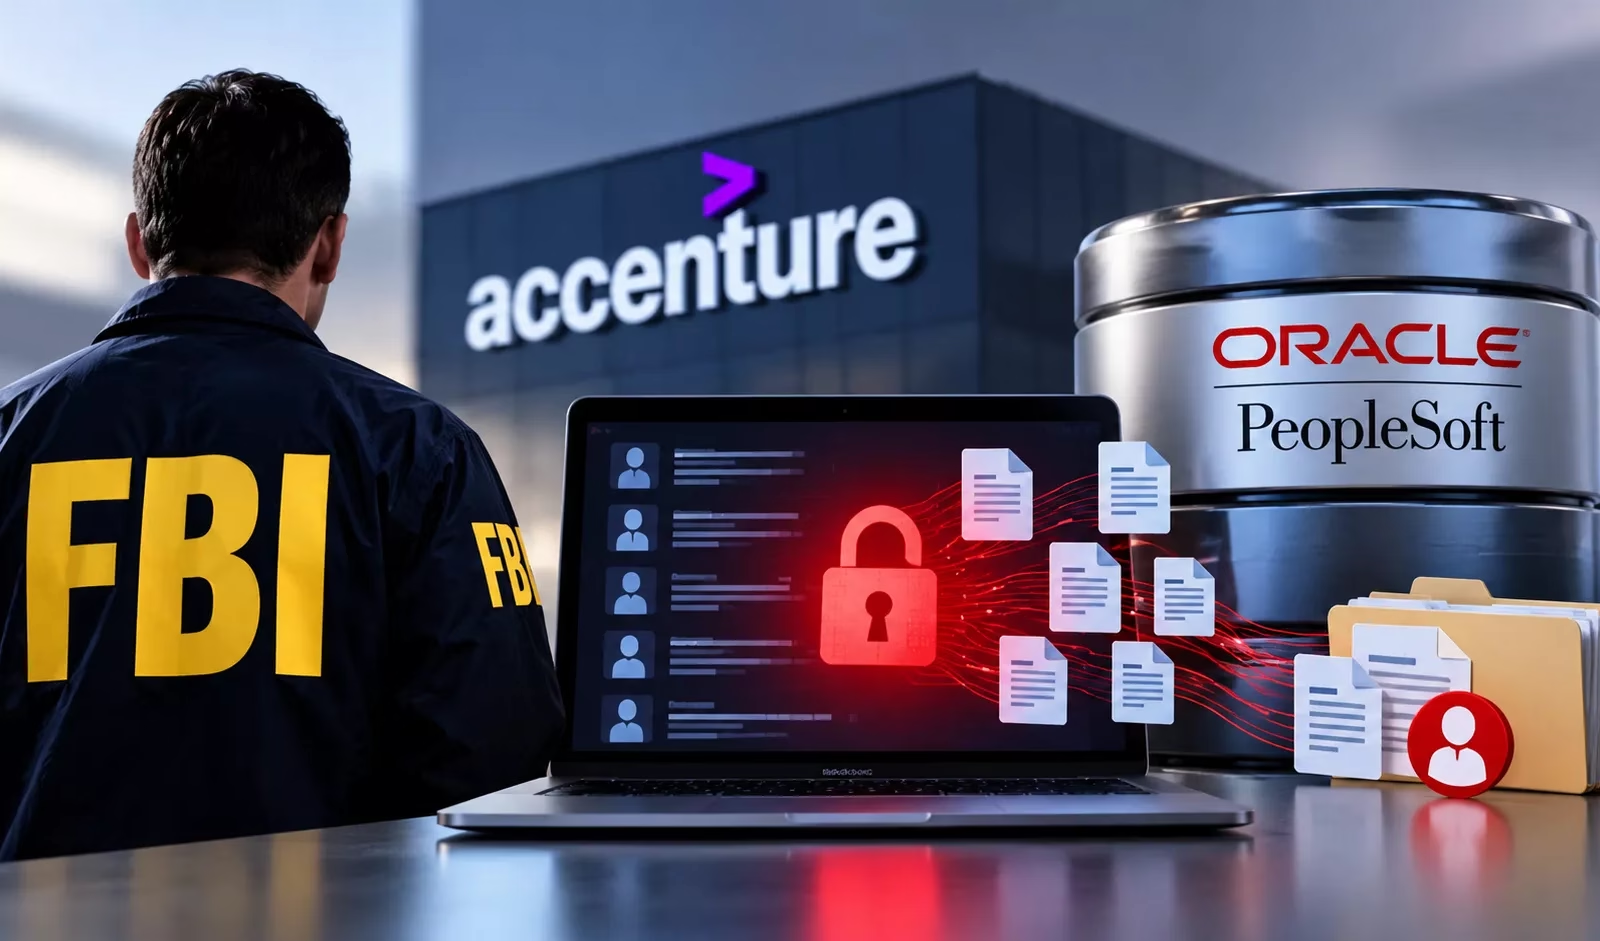
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。
FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起きたと認めました。
同氏によると、委託先はプラットフォームを保護するために明示的に公開されたパッチを適用していませんでした。このためFBIは委託先を排除し、職員を守るための措置を講じたということです。
FBIは、委託先やサービスプロバイダー、影響を受けたソフトウェアを公表していません。ただしReutersは情報筋の話として、プラットフォームの管理者がAccenture、侵害された人事システムがOracle PeopleSoftだったと伝えています。
今回の発覚に先立ち、ShinyHuntersに関連するキャンペーンがPeopleSoftの導入環境を狙っているとして警告が出されていました。Oracleは6月10日にCVE-2026-35273に対処するセキュリティアラートを公開しました。これはPeopleSoft Enterprise PeopleToolsのバージョン8.61および8.62に存在する重大な脆弱性です。
Oracleはこの脆弱性にCVSS 3.1で9.8のスコアを付けました。Updates Environment Managementコンポーネントに影響し、認証や権限、ユーザー操作を必要とせず、HTTP経由でリモートから悪用できます。
悪用に成功すると、リモートコード実行を許す可能性があり、機密性、完全性、可用性に深刻な影響が及ぶおそれがあります。Oracleは顧客に対し、直ちに緩和策を実施するとともに、クリティカルパッチアップデート、クリティカルセキュリティパッチアップデート、セキュリティアラートを遅滞なく適用するよう強く求めました。
同社のアドバイザリーは、サポート対象外の古いリリースも脆弱である可能性があると注意を促しています。ただし、それらのバージョンは検証されていません。FBIは、悪用された具体的なCVEやPeopleToolsのバージョンを公に確認していません。
そのため、6月のアドバイザリーは技術的な背景として参考になるものの、FBIに対して使われた攻撃手法を単独で裏付けるものではありません。
ShinyHuntersは9月、FBIjobs.govへの侵入について犯行声明を出しました。Reutersによると、約5,000人の捜査官に関するものとされるサンプルには、氏名、自宅住所、社会保障番号、配属先、一部の家族の氏名が含まれていました。
同社は詳細の一部を確認したものの、当初は情報の出どころを特定できませんでした。その後の報道では、防諜関連の職務内容、人的情報収集(HUMINT)担当者の住所、職員の医療・精神科の記録が流出したと伝えられています。
こうした情報の流出は、通常の個人情報の盗難にとどまらず、作戦上のセキュリティにも懸念を生じさせます。FBIは引き続き、侵害の影響を調べています。
Reutersによると、ヨルダンで拘束されたShinyHuntersの主要な容疑者が捜査に協力しており、被害の範囲を捜査当局が把握する助けになる可能性があります。
Accentureは、FBIの任務を支援できることを引き続き誇りに思うとしています。一方で、委託先やパッチ未適用の疑いに関する質問には回答していません。Reutersは、当該人物の身元や現在の雇用状況を確認できていません。
今回のインシデントは、第三者によるパッチ管理に厳しい目を向けさせるものです。特に、外部からアクセスできる企業向けアプリケーションが職員の機微な記録を保持している場合、その重要性は増します。Accentureとの契約全体が変更されたかどうかは、これまでの報道では明らかになっていません。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。 チームで試してみる
翻訳元: https://cyberpress.org/fbi-removes-accenture-contractor-after-unpatched-peoplesoft-system/