
Oracle、10月に1295件のセキュリティ欠陥を修正 うち6件はCVSS 10.0
最優先の脆弱性は4つのOracle製品に影響し、そのほか多くの製品でも深刻な欠陥が修正されました。 Oracleは、10月のCritical Patch Update Advisoryで、1295件のセキュリティ脆弱性にパ
最優先の脆弱性は4つのOracle製品に影響し、そのほか多くの製品でも深刻な欠陥が修正されました。 Oracleは、10月のCritical Patch Update Advisoryで、1295件のセキュリティ脆弱性にパ
Oracleは、機密情報の漏えいやデータ完全性の侵害を招くおそれのある重大な脆弱性「CVE-2026-91403」に対処するため、Javaの緊急セキュリティアップデートを公開しました。 2026年10月21日に公開されたセキュリティアドバイザリーでは、この脆弱性にCVSS 3.1スコア9.1が割り当てられ、認証なしで
Oracleは2026年10月のクリティカルパッチアップデート(CPU)を公開しました。今回のアップデートでは、数十の製品にわたって新たに1,295件の修正が提供されます。 Tenableの分析によると、今回のCPUは1,209件の固有のCVEに対処しています。そのうち95件は重大度が「クリティカル」の脆弱性です。
Oracleの管理者は今週、1,000件を超える脆弱性への対応を迫られています。このうち6件は、CVSSスコアが最高値の10.0です。修正対象には、認証、財務、データベースなど、重要な業務に使われるソフトウェアが含まれます。Tenableの分析によると、Oracleが10月20日に公開した四半期ごとの重要パッチ
プレスリリース米カリフォルニア州サンタクララ発 — 2026年10月13日 — Marvell Technology, Inc.(NASDAQ: MRVL)、Microsoft Corporation、Oracleは本日、クラウドおよびハイパースケール・データセンター向けに、NIST FIPS 140-3レベル3対応の
Oracleは2026年10月のクリティカルパッチアップデート(CPU)を公開しました。同社のエンタープライズ製品群全体で、新たに1,295件のセキュリティパッチが提供されます。 10月20日に公開されたこのアドバイザリには、Fusion MiddlewareとE-Business Suiteに対する広範な修正が含ま
Oracleは2026年10月のクリティカルパッチアップデート(CPU)を公開しました。エンタープライズ向け製品群全体で、1,295件の新たなセキュリティパッチが含まれています。10月20日に公開されたこのアドバイザリは、Oracle製ソフトウェアの脆弱性に加え、サードパーティ製コンポーネントの脆弱性にも対処していま
ロイターによると、Accentureの下で働く委託業者がセキュリティパッチを適用していませんでした。 米連邦捜査局(FBI)は、FBI職員の個人情報が流出したデータ侵害をめぐり、PeopleSoftの導入作業に携わってい
FBIは、職員数千人の個人情報が流出したデータ侵害を受け、Accentureの委託業者を契約から外しました。ロイターが火曜日、事情に詳しい関係者2人の話として報じました。 FBIは、この委託業者や関係組織の名前を公表していません。ただし、FBI幹部はロイターに対し、これまでの調査で、問題のシステムを管理していた委託業
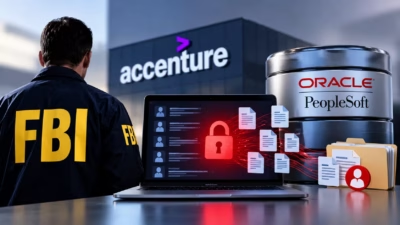
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。 FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起
すべての記事を読み込みました